
کمیته رکن چهارم – پژوهشگران نشان دادند که جدیدترین کنترلگر منطقی برنامه پذیر زیمنس دارای یک آسیبپذیری خطرناک است.
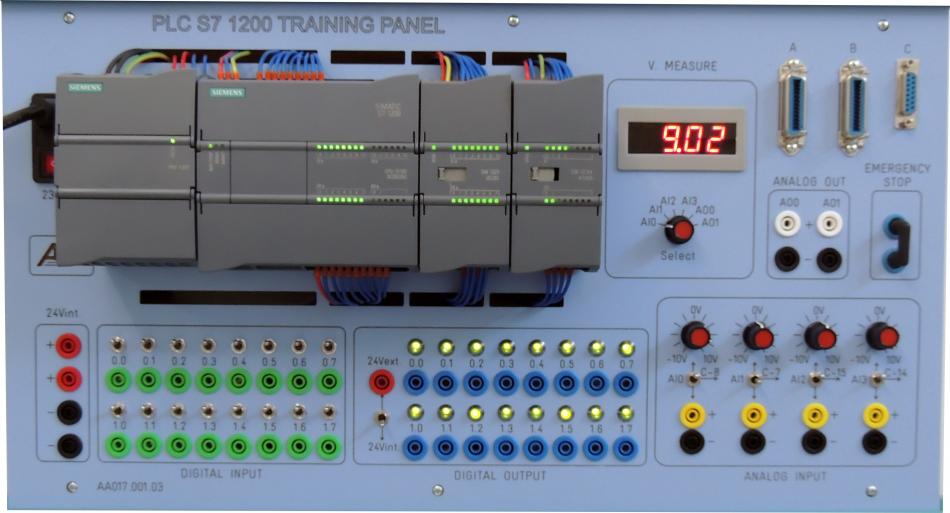
محققان امنیت سایبری دانشگاه تلآویو و موسسه فناوری تخنیون رژیم صهیونیستی موفق به شناسایی یک آسیبپذیری حیاتی در کنترلگر منطقی برنامه پذیر (PLC) زیمنس اس ۷ سیماتیک (Siemens S7 Simatic) شدهاند. این تراشه یکی از پرکاربردترین قطعات پردازش صنعتی در سراسر جهان به حساب میآید.
پژوهشگران در زمان برگزاری اجلاس بلک هت ۲۰۱۹ (Black Hat 2019)، آسیبپذیریهای کشف شده در جدیدترین نسل از سامانههای زیمنس را معرفی کردند. همچنین روش مهندسی معکوس پروتکل رمزنگاری اس ۷ را شرح دادند.
محل کار دانشمندان که از آن با نام «ایستگاه مهندسی TIA» (TIA engineering station) یاد میشود، با تراشه «Simatic S7-1500 PLC» ارتباط دارد که کنترل کننده سامانههای صنعتی است.
آویشیا وول استاد دانشکده مهندسی الکترونیک دانشگاه تلآویو گفت:
ایستگاه یاد شده امکان راهاندازی و متوقف کردن PLC را از راه دور میدهد. این کار از طریق معماری ارتباطات فرماندهی زیمنس انجام میشود که ظرفیت تخریب فرآیندهای صنعتی را دارد. ما از طریق این محیط توانستیم به تراشه دسترسی پیدا کرده، فرمان منطقی مخرب را روی S7-1500 PLC اجرا کنیم.
محققان کد مخرب را پنهان کردند؛ بنابراین مهندس فرآیند امکان شناسایی آن را نداشت. اگر مهندسان از طریق PLC شروع به آزمایش کد کنند، تنها کدهای قانونی آن را مشاهده خواهند کرد و متوجه نخواهند شد که در پسزمینه یک فرمان و برنامهی مخرب در حال اجرا است.
یافتههای محققان نشان داد که یک مهاجم چگونه میتواند از جدیدترین نسل کنترلرهای صنعتی زیمنس که دارای ویژگیهای نوین امنیتی و ایمنی هستند، سوءاستفاده کنند.
پژوهشگران اشاره کردند، حملهی یاد شده نشان داد که هر در گروه تولیدکننده و مشتری باید روی امنیت سامانههای کنترل صنعتی سرمایهگذاری کنند. همچنین مشخص شد که تأمین امنیت این سامانهها بسیار دشوارتر از سیستمهای اطلاعاتی است.
منبع : سایبربان


