پرش به محتوا
آخرین اخبار
ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند
اخبار

هشدار درباره حملات گسترده به QNAP NAS

شهریور ۱۶, ۱۳۹۹ نوشتهٔ hraicp3 بدون نظر

کمیته رکن چهارم – هکرها در حال سوءاستفاده گسترده از آسیب‌پذیری‌های QNAP هستند و کاربران باید به‌روزرسانی‌ها را نصب کنند.

هکرها کماکان در حال بهره‌برداری گسترده از آسیب‌پذیری اجرای کد از راه دور در ثابت‌افزار (Firmware) استفاده‌شده در دستگاه‌های ذخیره‌ساز متصل به شبکه (QNAP (NAS که پیش از این هشدار آن منتشر شده بود، است.

این درحالی ست که آسیب‌پذیری مذکور سه سال پیش توسط کمپانی QNAP در نسخه ۴.۳.۳ رفع شده ‌است. هکرها با سوء‌استفاده از باگ Command Injection موجود در دستگاه QNAP NAS حمله اجرای کد از راه دور را اجرا می‌کنند. این باگ در برنامه CGI در مسیر /httpd/cgi-bin/authLogout.cgi است. این کد در زمان خروج کاربران برای انتخاب تابع logout مناسب بر اساس فیلد “name” موجود در کوکی استفاده می‌شود.

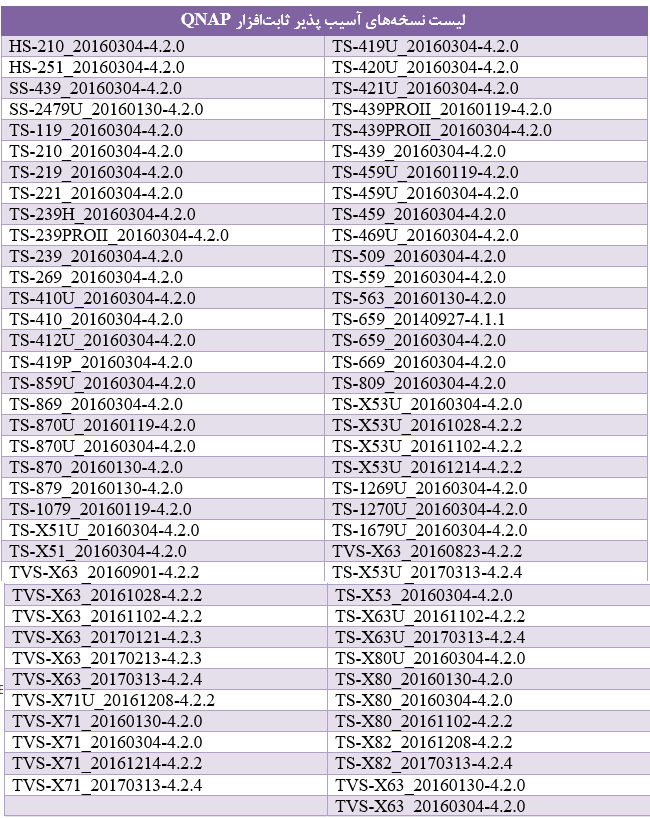
QNAP این آسیب‌پذیری را در ۲۱ جولای سال ۲۰۱۷ با حذف متدی که دستورات از طریق آن تزریق می‌شد در نسخه ۴.۳.۳ رفع کرده است. لیست نسخه‌های آسیب‌پذیر ثابت‌افزار QNAP در جدول ذکر شده است.

باید توجه داشت که هکرها در حال سوءاستفاده گسترده از آسیب‌پذیری‌های QNAP هستند. برای مثال در اوایل اگوست آژانس امنیت US و UK از استفاده گسترده از بدافزار QSnatch خبر داده‌اند. بنابراین توصیه می‌شود تا کاربران QNAP در اسرع وقت ثابت‌افزار خود را به‌روزرسانی کنند و همچنین همواره سیستم خود را با هدف شناسایی فرایندها و اتصالات شبکه غیرطبیعی به صورت مرتب بازرسی و مانیتور کنند.


منبع: مرکز ماهر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.