
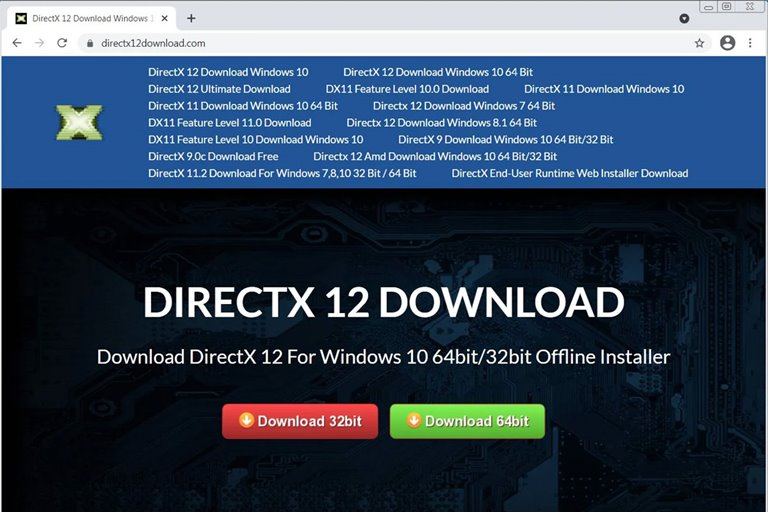
کمیته رکن چهارم – وبسایت جعلی دانلود DirectX 12 بدافزاری همراهبا نرمافزار مدنظر روی کامپیوتر کاربر نصب میکرد تا اطلاعات کاربران را سرقت کند.

هکرها برای دسترسی به اطلاعات کاربران از روشهای متعددی استفاده میکنند. یکی از این روشها نصب اپلیکیشنهای دستکاری شده است. حال بهنظر میرسد محققان حوزه امنیت سایبری وبسایتی یافتهاند که در پوشش ارائه نرمافزار DirectX 12 بدافزاری نیز روی کامپیوتر کاربران نصب میکنند تا اطلاعات قربانیان را بررسی کند و دراختیار هکرها قرار دهد.
هکرها وبسایتی برای دانلود نسخهای دستکاریشده از DirectX 12 را به کاربران ارائه میدهند که از تمامی گواهیهای امنیتی بههمراه موارد دیگر ازجمله سیاست حفظ حریم خصوصی، سلب مسئولیت و سیاست DMCA برخوردار است؛ اما بهمحض اینکه کاربر نرمافزارها را دانلود میکند، بدافزاری روی رایانه شخصی یا لپتاپ وی نصب میشود که اطلاعات مهم کاربر را میتواند سرقت کند.
این بدافزار میتواند تصاویری از صفحه خانه دسکتاپ، اطلاعات رایانه، کوکیها و هرگونه داده مرتبط با رمزارزها و والتهای نگهداری آنها را به هکرها ارسال کند. بدافزار مدنظر بهقدری دقیق است که میتواند جستوجویی برای بهدستآوردن اطلاعات کاربر ازجمله دادههای مرتبط با Ledge Live ،Waves ،Exchange ،Coinomi ،Electrum Electron Cash ،BTCP Electrum ،Jaxx ،Exodus ،MultiBit HD ،Aomtic ،Monero را انجام دهد و هرگونه اطلاعات بهدستآمده را برای هکرها ارسال کند.
درواقع، اگر بدافزار به دستگاه شما دسترسی پیدا کند، دیگر تنها دارنده اطلاعات مرتبط با والت رمزارزتان نیستید و هکرها نیز به اطلاعات آن دسترسی خواهند داشت. راهاندازی سایت جعلی برای بهدستآوردن اطلاعات کاربران ترفندی جدید نیست؛ زیرا چندی پیش وبسایتی یافته شد که صفحات جعلی از مایکروسافت استور را ارائه میکرد و ازطریق لینکهای دانلود برای نرمافزارهای مختلفش، با نصب بدافزار به رایانه شخصی کاربر راه مییافت.
هکرها با افزایش اعتبار وبسایتهای جعلیشان موفق شدهاند موتور جستوجوگر گوگل را فریب دهند؛ بهطوریکه صفحاتی از وبسایتهای مطرح را هک میکند و به صفحه جعلی خود لینک میدهند. چنین اقدامی باعث میشود که وبسایت جعلی هکرها نتیجه بهتری در جستوجوهای گوگل داشته باشد و در لینکهای ابتدایی نتایج جستوجوی کاربران قرار گیرد. کاربر نیز که به گوگل اعتماد دارد، با ورود به صفحه جعلی و دانلود نرمافزار مدنظر، قربانی هکرها میشود. بههمیندلیل، کاربران هنگام دانلود از وبسایتهای مختلف باید بیشتر دقت به خرج دهند و هر برنامه را از منابع معتبر دریافت کنند.
منبع : زومیت


