
پرش به محتوا
آخرین اخبار
فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند
اخبار

ایرتگ هک شد

اردیبهشت ۲۱, ۱۴۰۰ نوشتهٔ nr بدون نظر

کمیته رکن چهارم – یک کاربر توئیتر ادعا می کند توانسته به ایرتگ اپل نفوذ کند و یکی از بخش های آن را تغییر دهد.
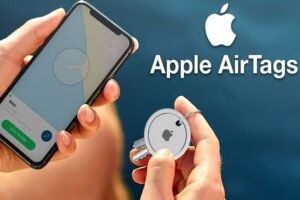
حدود ۱۱ روز قبل اپل از یک محصول جدید خود به نام «ایرتگ» رونمایی کرد. اکنون یک محقق امنیت سایبری توانسته این افزونه را هک، قابلیت NFC URL آن برای حالت گمشده را تغییر دهد.

 حساب کاربری «استاک اسمشینگ» که به یک محقق امنیت سایبری آلمانی تعلق دارد در پیامی ادعا می‌کند، توانسته به میکروکنترل کننده ایرتگ نفوذ کند و بخش‌هایی از نرم افزار ردیاب آیتم را تغییر دهد.

میکروکنترلر یک مدار یکپارچه است که برای مدیریت دستگاه با استفاده از واحد میکروپردازشگر، حافظه و ترجیحات دیگر به کار می‌رود.

به این ترتیب به راحتی می‌توان به ایرتگ نفوذ کرد و حتی یک هکر قادر به کنترل آن خواهد بود.

همچنین هنگامیکه این محقق امنیت سایبری توانست NFC URL را تغییر دهد، او یک ایرتگ معمولی را با نمونه دستکاری شده مقایسه کرد. نمونه عادی ایرتگ صفحه وب سایتFind My را باز کرد، نسخه تغییر یافته یک URL غیر مرتبط را باز کرد که ممکن است از آن برای عملیات فیشینگ یا هر مورد مخرب دیگری استفاده می شود.

اکنون باید منتظر ماند و دید آیا اپل می‌تواند مکانیسمی برای جلوگیری از ایجاد تغییر در ایرتگ ارائه کند یا خیر.

منبع : ایتنا

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Green Captcha Characters Below.