پرش به محتوا
آخرین اخبار
نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند اپل محتوای لینک‌های عمومی iCloud را از نسخه ۲۷.۳ بررسی می‌کند نصب‌کننده‌های جعلی ویندوز، اینترنت و توان پردازشی رایانه را بدون رضایت مصرف می‌کنند به‌روزرسانی آلوده cPGuard اطلاعات سرورها را سرقت کرد؛ تعویض رمزها ضروری است نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند اپل محتوای لینک‌های عمومی iCloud را از نسخه ۲۷.۳ بررسی می‌کند نصب‌کننده‌های جعلی ویندوز، اینترنت و توان پردازشی رایانه را بدون رضایت مصرف می‌کنند به‌روزرسانی آلوده cPGuard اطلاعات سرورها را سرقت کرد؛ تعویض رمزها ضروری است
اخبار

هشدار درباره آسیب‌پذیری‌های ویندوز

اردیبهشت ۱۲, ۱۴۰۱ نوشتهٔ K YR بدون نظر

کمیته رکن چهارم – دو آسیب͏‌پذیری اجرای کد راه͏ دور (RCE) در سیستم͏ عامل ویندوز شناسایی شده‌است.

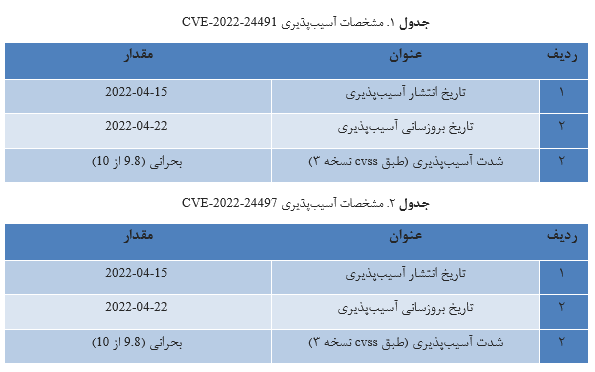
آسیب͏‌پذیری اجرای کد راه͏ دور (RCE) در سیستم͏ عامل ویندوز (CVE-۲۰۲۲-۲۴۴۹۱ و CVE-۲۰۲۲-۲۴۴۹۷) شناسایی شد.

NFS یکی از پروتکل‌های رایج در فایل سیستم‌های توزیع شده می‌باشد. این پروتکل برای اجرا متکی به سرویس RPC Port Mapper است. نگاشت پورت (portmap یا portmapper یا rpc.portmap یا rpcbind) سرویسی برای ارائه خدمات Remote Procedure Call است که سرویس‌گیرنده را به شماره پورت مناسب هدایت می‌کند تا بتواند با سرویس درخواستی ارتباط برقرار کند. portmap دو ‫آسیب‌پذیری بحرانی (۹.۸ از ۱۰) با شناسه‌های CVE-۲۰۲۲-۲۴۴۹۷ و CVE-۲۰۲۲-۲۴۴۹۱ دارد.

در این آسیب‌پذیری‌ها مهاجم با ارسال یک پیغام خاص ترکیب NFS به ماشین قربانی می‌تواند اجرای کد راه‌دور را فعال نماید. در آسیب‌پذیری CVE-۲۰۲۲-۲۴۴۹۱، دنباله‌ای خاص از بایت‌ها در فراخوانی “set” پروتکل portmap به سیستم قربانی ارسال می‌شود و در آسیب‌پذیری CVE-۲۰۲۲-۲۴۴۹۷ فراخوانی “getport” پروتکل portmap استفاده می‌شود. این آسیب‌پذیری‌ها فقط در سیستم‌هایی قابل اکسپلویت کردن هستند که نقش NFS برای آن‌ها فعال شده‌باشد.

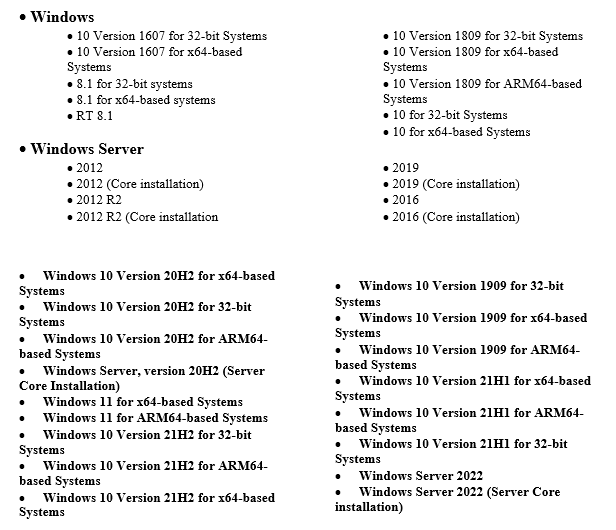
نسخه‌های آسیب‌پذیر به شرح زیر است:

جهت برطرف‌سازی و رفع آسیب‌پذیری در سیستم‌عامل‌های مذکور لازم است بروزسانی امنیتی منتشرشده توسط مایکروسافت برای CVE_۲۰۲۲-۲۴۴۹۷ و CVE-۲۰۲۲-۲۴۴۹۱ مورد استفاده قرار گیرند.


منبع : افتانا

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.