پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

شناسایی آسیب‌پذیری در زبان برنامه‌نویسی GO

مرداد ۱۲, ۱۴۰۱ نوشتهٔ hraicp3 بدون نظر

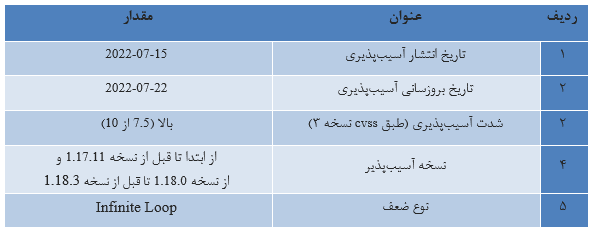
کمیته رکن چهارم – زبان برنامه‌نویسی go در برخی نسخه‌ها یک آسیب‌پذیری با شدت بالا دارد.

زبان برنامه‌نویسی go در تمام نسخه‌های قبل از ۱.۱۷.۱۱ و از نسخه ۱.۱۸.۰ تا قبل از نسخه ۱.۱۸.۳ یک آسیب‌پذیری با شدت بالا (۷.۵ از ۱۰) دارد. منشأ این آسیب‌پذیری تابع Read درکتابخانه /crypto/rand است. حلقه نامحدود در این تابع به مهاجم این امکان را می‌دهد تا با ارسال یک بافر بزرگ‌تر از ۴۲۹۴۹۶۷۲۹۵ بایتی به تایع، یک هنگ نامحدود را ایجاد کند.
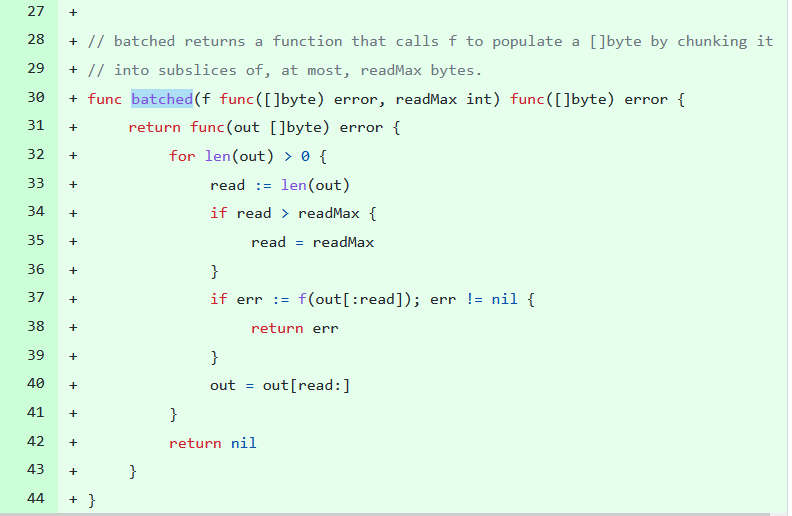
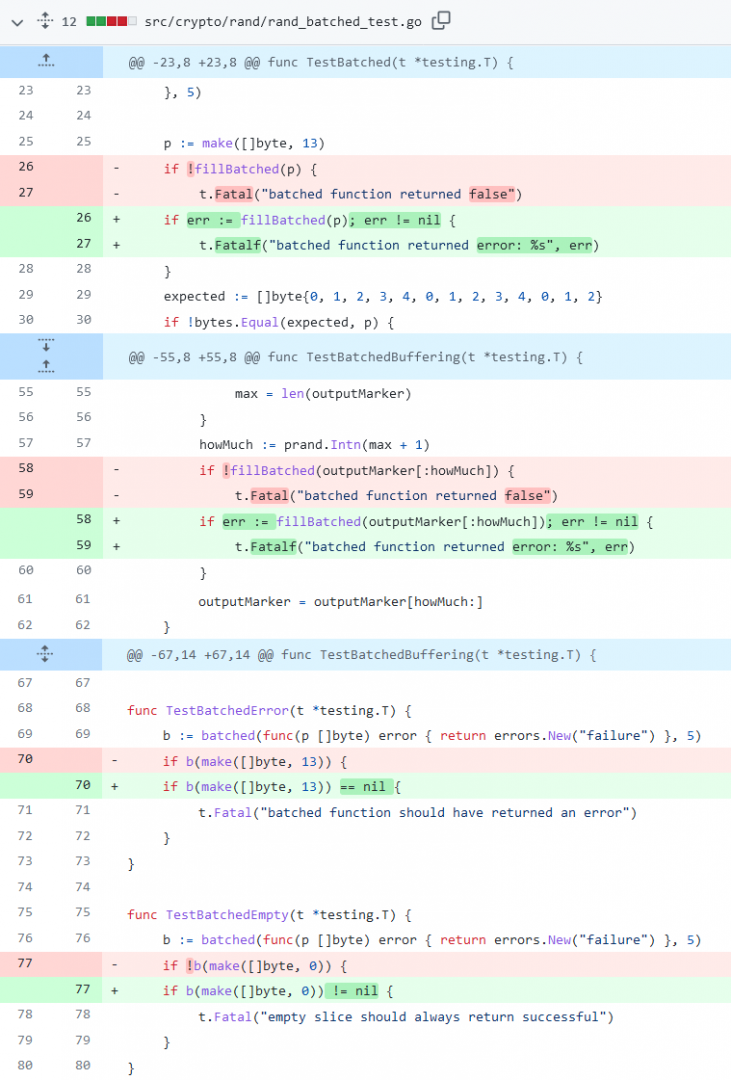
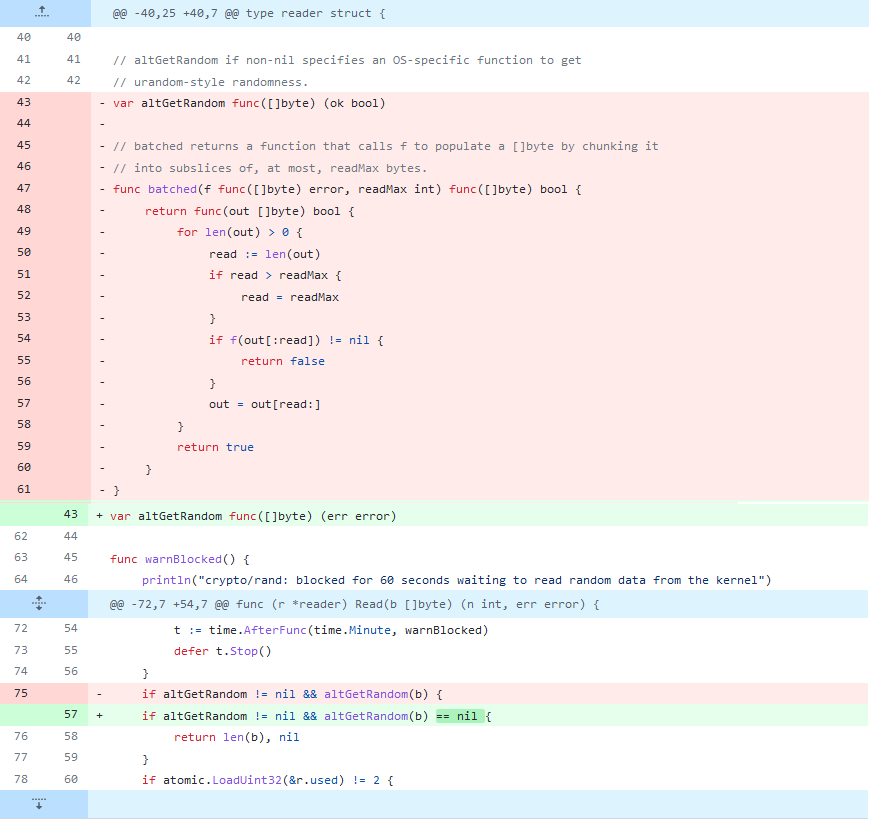
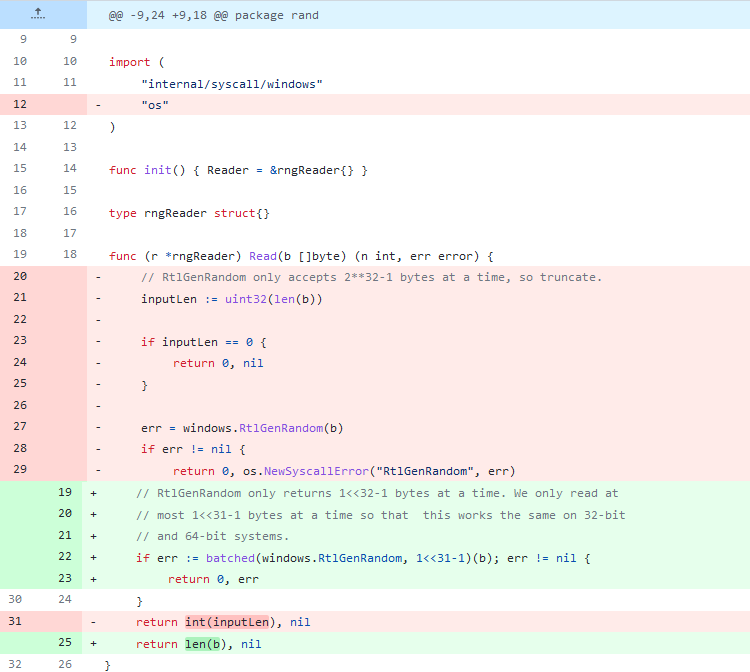
برای رفع این آسیب‌پذیری چهار ماژول این کتابخانه مطابق با اصلاحیه golang به کامیت شماره bb۱f۴۴۱۶۱۸۰۵۱۱۲۳۱de۶d۱۷a۱f۲f۵۵c۸۲aafc۸۶۳ به شرح زیر تغییر یافته‌اند.
در ماژول rand.go :

ماژول rand_batched_test.go

ماژول rand_unix

ماژول rand_windows.go

منبع: مرکز ماهر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.