
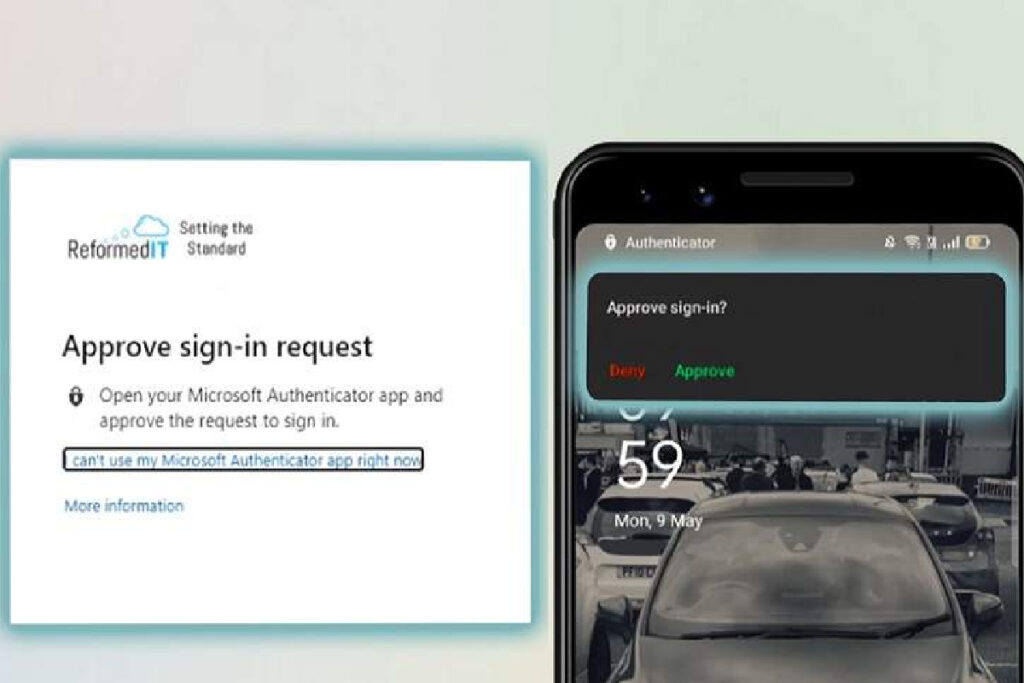
کمیته رکن چهارم – در این حمله مهاجم امیدوار است که قربانی بالاخره به خاطر تعداد زیاد این اعلانها کلافه شده یا حواسش به اندازه کافی پرت شود که به طور تصادفی تلاش برای لاگین کردن در سیستم را تأیید کند.

مایکروسافت «تطبیقدهی عددی» را در پوشنوتیفیکیشنها برای اپ احرازهویت چندعاملی(MFA) خود، موسوم به Microsoft Authenticator، ارائه کرده است.
این قابلیت پیشرفته جدید به طور کلی در آتنتیکیتور مایکروسافت قابل دسترسی است و به مقابله با حملات MFA (احرازهویت چندمرحلهای) که به هرزنامههای پوشنوتیفیکیشن متکی هستند کمک میکند.
محققان در اوایل سال جاری آنچه اصطلاحاٌ «حملات بمباران MFA» نامیده شده را بر روی کاربران آفیس ۳۶۵ مشاهده کردند، که در آن مهاجمان مکرراً پوشنوتیفیکیشنهای MFA را فعال میکنند در حالی که سعی میکنند با یک رمز عبور لورفته وارد حساب قربانی شوند. مهاجم امیدوار است که بالاخره قربانی به خاطر تعداد زیاد این اعلانها کلافه شده یا حواسش به اندازه کافی پرت شود که به طور تصادفی تلاش برای لاگین کردن در سیستم را تأیید کند.
در صورت فعال بودن حالت تطبیقدهی عددی در آتنتیکیتور، این اپ از کاربر میخواهد تا هنگام تأیید درخواست MFA، به جای زدن دکمه «تایید»، شماره نمایش داده شده در صفحه ورود را تایپ کند. این میتواند یک قابلیت مفید برای ادمینهایی باشد که کاربرانشان گرفتار این حمله MFA شدهاند.
به گفته الکس واینرت، معاون مدیر امنیت هویت مایکروسافت، در حال حاضر ادمینها میتوانند تطبیقدهی عددی را در آتنتیکیتور فعال کنند، اما مایکروسافت قصد دارد در فوریه ۲۰۲۳ آن را برای همه کاربران آتنتیکیتور به صورت پیشفرض ارائه دهد.
ادمینها همچنین میتوانند از پیکربندی آتنتیکیتور برای استفاده از زمینه مکان و زمینه اپلیکیشن برای جلوگیری از تأییدهای تصادفی استفاده کنند.
مایکروسافت دستورالعملهایی را برای پیکربندی تطبیقدهی عددی منتشر کرده است که میتواند توسط گروه یا فیلترهای دیگر فعال شود، و خاطرنشان میکند که تطبیق اعداد در اعلانهای اپل واچ پشتیبانی نمیشود. پس از اینکه تطبیقدهی عددی به صورت پیشفرض برای برنامه آتنتیکیتور تبدیل شد، کنترلهای ارائه شده توسط ادمین حذف خواهند شد.
همچنین، اکنون آتنتیکیتور در iOS از App Transport Security استفاده میکند، که یک قابلیت امنیتی است که اپل در iOS 9 در سال ۲۰۱۵ برای برقراری اتصالات امن از طریق اینترنت معرفی کرد. با این حال، ATS باید توسط توسعهدهندگان برنامه فعال شود و محققان در سال ۲۰۱۹ دریافتند که ۶۷٪ از ۳۰۰۰۰ برنامه اسکن شده ATS کاملاً غیرفعال شده بودند.
منبع : ایتنا


