پرش به محتوا
آخرین اخبار
نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن
اخبار

کشف آسیب‌پذیری حیاتی در ابزار Cisco

تیر ۲۸, ۱۴۰۲ نوشتهٔ hraicp3 بدون نظر

کمیته رکن چهارم – شرکت سیسکو از کشف یک آسیب‌پذیری حیاتی در نرم‌افزار SD-WAN vManage این شرکت خبر داد.

یک آسیب‌پذیری در تأیید اعتبار درخواست برای REST API نرم‌افزار SD-WAN vManage سیسکو می‌تواند به یک مهاجم از راه دور احراز هویت نشده اجازه دهد تا مجوزهای خواندن یا مجوزهای نوشتن محدود را برای پیکربندی یک نمونه SD-WAN vManage دریافت کند.

این آسیب پذیری با شناسه CVE-2023-20214 و شدت بحرانی و امتیاز ۹.۱ در محصولات سیسکو یافت شده است.

این آسیب‌پذیری به دلیل عدم اعتبارسنجی کافی درخواست‌ها هنگام استفاده از ویژگی REST API به وجود می‌آید. یک مهاجم می‌تواند از طریق ارسال درخواست API منحصربه‌فرد به یک نمونه vManage متأثر، از این آسیب‌پذیری بهره‌برداری کند.

در صورت موفقیت‌آمیز بودن حمله، هکر قادر خواهد بود اطلاعات را از پیکربندی نمونه Cisco  vManage  متأثر دریافت و اطلاعات را به آن ارسال کند. این آسیب‌پذیری تنها تأثیری بر روی REST API دارد و بر روی رابط مدیریت مبتنی بر وب یا رابط خط فرمان تأثیری ندارد.

این APIها برای نظارت بر وضعیت دستگاه، پیکربندی دستگاه، به دست آوردن اطلاعات آماری از دستگاه استفاده می‌شوند.

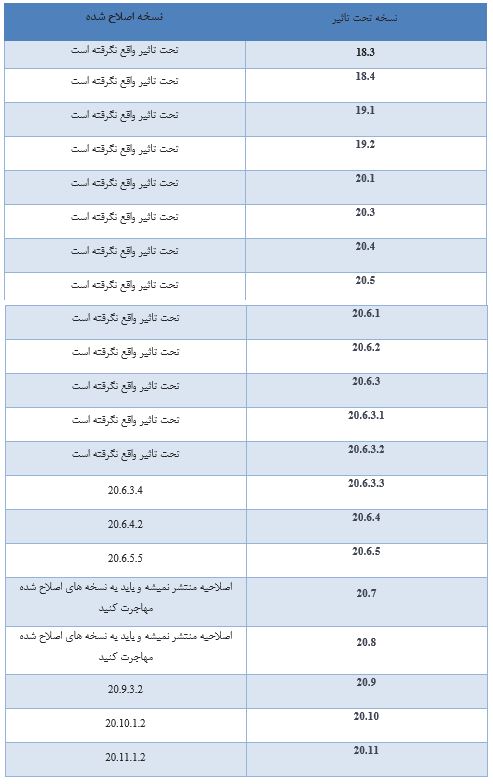
نسخه‌هایی که تحت تأثیر این آسیب‌پذیری هستند و نسخه‌های اصلاح شده این نرم‌افزار را می‌توانید در جدول زیر مشاهده کنید:

سیسکو اعلام کرده است که اطلاعاتی در خصوص حملات استفاده شده برای این آسیب‌پذیری ندارد.
منبع: افتانا

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.