پرش به محتوا
آخرین اخبار
سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد
اخبار

هکرها به لوازم خانگی هم راه پیدا کردند

دی ۱۸, ۱۴۰۲ نوشتهٔ hraicp3 بدون نظر

کمیته رکن چهارم – گوگل از وجود آسیب‌پذیری‌های بحرانی در سیستم Nest این شرکت خبر داد که بهره‌برداری از آن‌ها منجر به دسترسی هکرها به وسایل هوشمند خانه می‌شود.

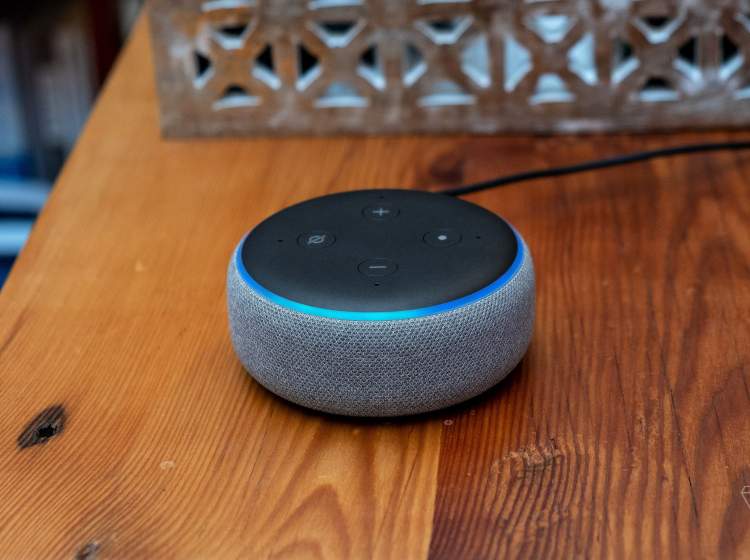
Google Home یا Nest شامل محصولات خانه هوشمند از جمله اسپیکرهای هوشمند، نمایشگرهای هوشمند، روترها و سیستم‌های امنیتی از جمله زنگ‌های هوشمند درب، دوربین‌ها و قفل‌های هوشمند است که اخیراً دو آسیب‌پذیری امنیتی به شرح ذیل در این نرم‌افزار شناسایی شده است:

• CVE-2023-48419 : مهاجم در محدوده وای‌فای از یک هدف Google Home می‌تواند به جاسوسی از قربانی بپردازد که این امر منجر به ارتقاء سطح دسترسی وی خواهد شد. شدت این آسیبپذیری بحرانی(۱۰٫۰) می‌باشد.

• CVE-2023-6339 : ماجم از طریق اجرای کد و رسیدن به دسترسی root ، داده‌های کاربر را در Google Nest WiFi Pro تهدید می‌کند. شدت این آسیب پذیری بحرانی (۱۰٫۰) می‌باشد.

بر اساس بردار حمله این آسیب‌پذیری (AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)، بهره‌برداری از آن از طریق شبکه خارجی و از راه دور امکان‌پذیر است (AV:N) و نیازمند هیچ پیش‌زمینه‌ای نبوده و به‌راحتی قابل تکرار است و چندان به شرایط خاصی نیاز نیست (AC:L). برای انجام حمله به هیچ حساب کاربری با سطح دسترسی خاصی نیاز نیست (PR:N) و مهاجم به تعامل با کاربر نیز نیاز ندارد (UI:N). بهره‌برداری از نقص امنیتی مذکور بر سایر منابع امنیتی تأثیر می‌گذارد (S:C) و هر سه ضلع امنیت با شدت بالایی تحت تأثیر قرار می‌گیرند.

محصولات Google Nest و Home تحت تأثیر این آسیب‌پذیری قرار دارد.

کاربران باید هرچه سریع‌تر Google Home خود را به نسخه ۲٫۵۸ یا ارتقا دهند.

منبع: افتانا

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.