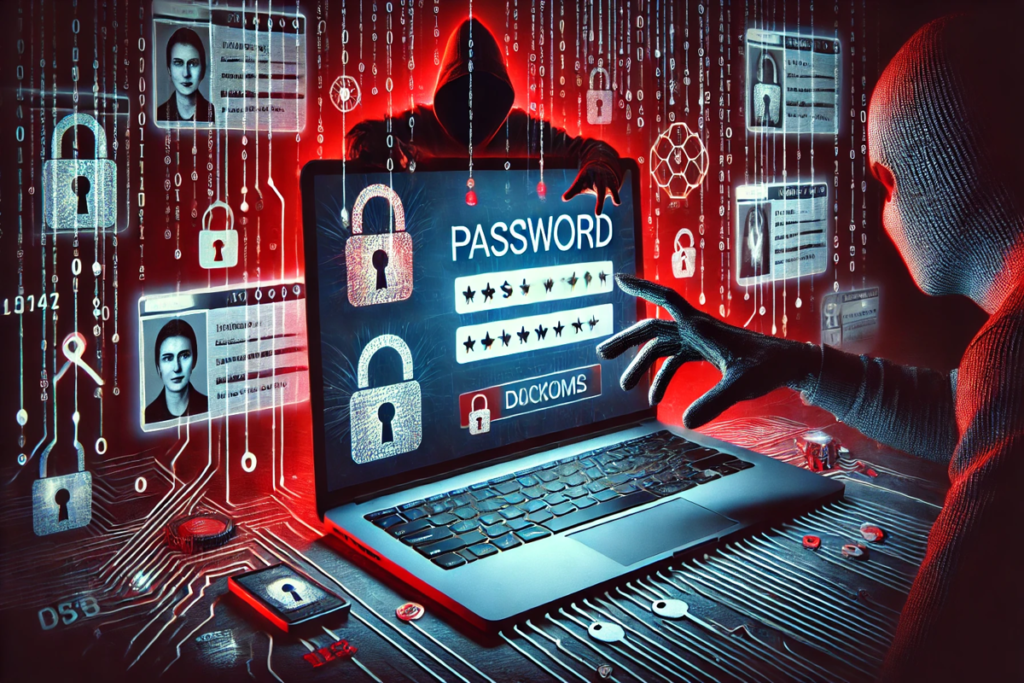
کمیته رکن چهارم – در پی افزایش حملات سایبری، گزارشها حاکی از آن است که سرقت رمزهای عبور و اطلاعات شخصی کاربران به یکی از تهدیدات جدی در فضای مجازی تبدیل شده است. مهاجمان سایبری با بهرهگیری از روشهای مختلف، از جمله فیشینگ، بدافزارها، و حملات مهندسی اجتماعی، به دنبال دسترسی غیرمجاز به دادههای حساس کاربران هستند.
به گزارش کمیته رکن چهارم، یکی از رایجترین روشهای سرقت اطلاعات، حملات فیشینگ است که در آن مهاجمان از طریق ایمیلها یا پیامهای جعلی، کاربران را فریب داده و آنها را به صفحات وب مشابه با سایتهای معتبر هدایت میکنند. در این صفحات جعلی، اطلاعاتی نظیر رمزهای عبور، اطلاعات کارتهای بانکی و سایر دادههای حساس به سرقت میرود.
همچنین، بدافزارهایی مانند کیلاگرها (Keyloggers) که بهصورت مخفیانه اطلاعات ورودی کاربران را ثبت میکنند و بدافزارهای استخراج رمزهای عبور، به مهاجمان این امکان را میدهند که بهراحتی به دادههای شخصی دسترسی پیدا کنند. علاوه بر این، حملات مهندسی اجتماعی که در آن مهاجمان با استفاده از اطلاعات شخصی کاربران و ایجاد اعتماد، آنها را فریب میدهند نیز رو به افزایش است.
برای مقابله با این تهدیدات، توصیه میشود کاربران اقدامات امنیتی زیر را انجام دهند:
فعالسازی احراز هویت چندعاملی (MFA): این روش به عنوان یکی از بهترین راهها برای جلوگیری از دسترسی غیرمجاز به حسابهای کاربری توصیه میشود.
بهروزرسانی نرمافزارها و سیستمهای امنیتی: استفاده از نسخههای بهروز مرورگرها، سیستمعاملها، و نرمافزارهای امنیتی میتواند از بروز حفرههای امنیتی جلوگیری کند.
استفاده از رمزهای عبور قوی و منحصربهفرد: انتخاب رمزهای عبور پیچیده و تغییر دورهای آنها میتواند به کاهش خطر سرقت کمک کند.
مراقبت از پیامها و ایمیلهای دریافتی: کاربران باید از کلیک بر روی لینکهای ناشناس و دانلود فایلهای پیوست ایمیلهای مشکوک خودداری کنند.
با افزایش آگاهی و رعایت نکات امنیتی، میتوان خطر سرقت رمزهای عبور و اطلاعات شخصی را به میزان قابلتوجهی کاهش داد و از سوءاستفادههای احتمالی جلوگیری کرد.