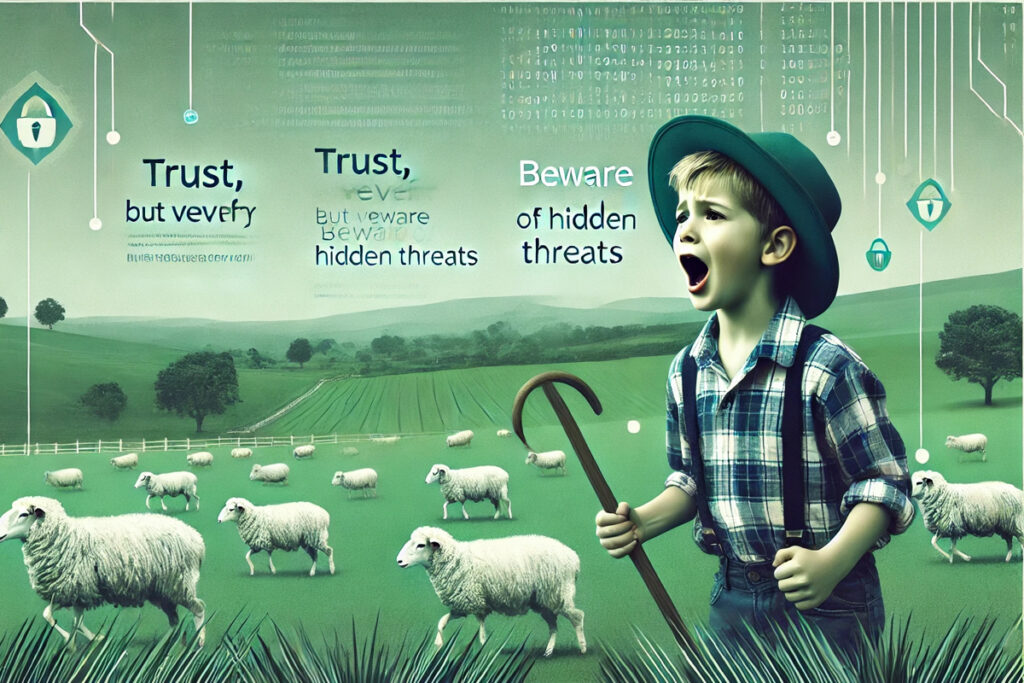
کمیته رکن چهارم – در دنیای امنیت سایبری، گاهی تصور میکنیم که همهچیز تحت کنترل است، اما خطر همچنان در کمین است. این ماجرا شبیه به داستان چوپانی است که به جای فریاد “گرگ”، اشتباهاً فریاد “همهچیز امن است” سر میدهد، درحالیکه گرگ میان گوسفندان پنهان شده است.

به گرازش کمیته رکن چهارم، در امنیت مدرن، هشدارهای اشتباه (False Positives) همان فریادهای بیمورد هستند. اما چیزی بدتر از آن وجود دارد: هشدار منفی کاذب (False Negative)، یعنی زمانی که فکر میکنیم تهدیدی وجود ندارد، اما خطر واقعی همچنان پابرجاست.
چالش امنیتی: پروتکلهای قدیمی که هنوز فعالاند
تصور کنید مدیر شبکهای وظیفه افزایش امنیت یک سازمان را بر عهده دارد. او تصمیم میگیرد برخی از پروتکلهای قدیمی و ناایمن را که ممکن است بهعنوان نقاط ضعف استفاده شوند، غیرفعال کند. این پروتکلها شامل LLMNR (پروتکل چندپخشی که برای حل نام در شبکه استفاده میشود)، NetBIOS NS و mDNS هستند که با وجود قدیمی بودن، همچنان در بسیاری از شبکهها فعالاند.
مدیر با استفاده از خطمشیهای گروهی (GPO)، این پروتکلها را غیرفعال میکند و تنظیمات جدیدی برای امنیت شبکه اعمال میکند. اما آیا واقعاً همهچیز تحت کنترل است؟ در ظاهر ممکن است اینطور به نظر برسد، اما اگر همه بخشهای شبکه به درستی بررسی نشده باشند یا نقاط کور پنهانی وجود داشته باشد، مهاجمان همچنان میتوانند از این ضعفها بهرهبرداری کنند.
یکی از سناریوهای رایج، حملات (Man-in-the-Middle) است. در چنین حملاتی، مهاجمان میتوانند با بهرهگیری از پروتکلهای قدیمی فعال یا پیکربندی نادرست DNS، اطلاعات حساسی مانند اعتبارنامههای کاربری را سرقت کنند. این اتفاق بهخصوص در شبکههایی که چند سیستم قدیمی همچنان به دامنه متصل هستند یا بهدرستی بهروزرسانی نشدهاند، محتملتر است.
درس امنیتی: اعتماد، اما با تأیید
اگر سیستمهای امنیتی شما هشدارهای کاذب تولید کنند یا بدون بررسی مجدد تصور کنید همهچیز ایمن است، درست مانند چوپانی عمل کردهاید که بدون دیدن گرگ، خیال خود را راحت کرده است. ابزارهای ASV با شبیهسازی حملات واقعی، نقاط ضعف پنهان را آشکار میکنند و از امنیت شبکه اطمینان میدهند.
امنیت واقعی تنها با اقدام اولیه به دست نمیآید؛ بلکه نیازمند آزمایش، تأیید و نظارت مداوم است. ابزارهای ASV به مدیران کمک میکنند تا در برابر تهدیدات سایبری هوشیار بمانند و از شبکههای خود مانند یک چوپان هوشمند محافظت کنند.