
پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

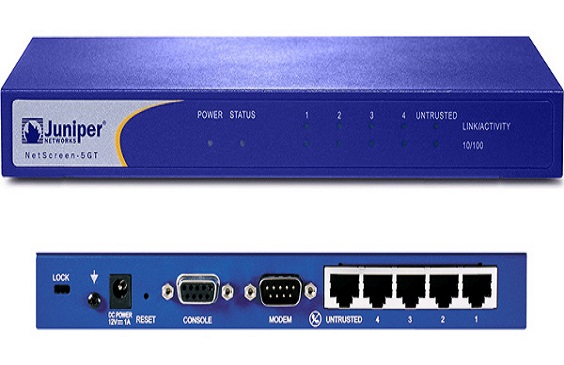
هشدار در خصوص آسیب پذیری های فایروال NetScreen شرکت جونیپر

دی ۶, ۱۳۹۴ نوشتهٔ editor بدون نظر

۱کمیته رکن چهارم – در روز‌های اخیر شرکت جونیپر چند وصله‌ی اضطراری را برای بستن حفره های امنیتی متعلق به دو در پشتی (backdoor) در محصولات خود منتشر کرده است.

به گزارش کمیته رکن چهارم،هشدار در خصوص آسیب پذیری های فایروال NetScreen شرکت جونیپر

در روز‌های اخیر شرکت جونیپر چند وصله‌ی اضطراری را برای بستن حفره های امنیتی متعلق به دو در پشتی  (backdoor) در محصولات خود منتشر کرده است. یکی از درهای پشتی (CVE-2015-7756) اجازه رمزگشایی پسیو ترافیک VPN عبوری از تجهیز و دیگری (CVE-2015-7755) اجازه دسترسی مدیریتی از راه دور از طریق SSH‌ یا Telnet را فراهم می کند.

طبق بررسی های کارشناسان جونیپر، نسخه های  ScreenOS 6.2.0r15 تا ۶٫۲٫۰r18 و ۶٫۳٫۰r12 تا ۶٫۳٫۰r20 دارای این آسیب پذیرها می باشند.  البته درپشتی دسترسی مدیریتی روی نسخه های قدیمی تر ScreenOS وجود ندارد، بنابراین سری ۶٫۲٫۰ در این مورد آسیب پذیر نیست ولی آسیب پذیری VPN را داراست.

با توجه به این موضوع، به تمامی مدیران شبکه پیشنهاد می گردد در صورتی که از این نسخه از محصولات جونیپر استفاده می‌کنند، هرچه سریع تر نسبت به بروز رسانی تجهیزات اقدام نمایند.

منبع:مرکز ماهر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Green Captcha Characters Below.
