
کمیته رکن چهارم – پژوهشگران امنیت سایبری از افشای یک چارچوب پیشرفته شنود دروازهای و حمله مردِ میانی (AitM) با نام DKnife خبر دادهاند که دستکم از سال ۲۰۱۹ فعال بوده و برای نفوذ در ترافیک شبکه و توزیع بدافزار مورد استفاده قرار گرفته است.
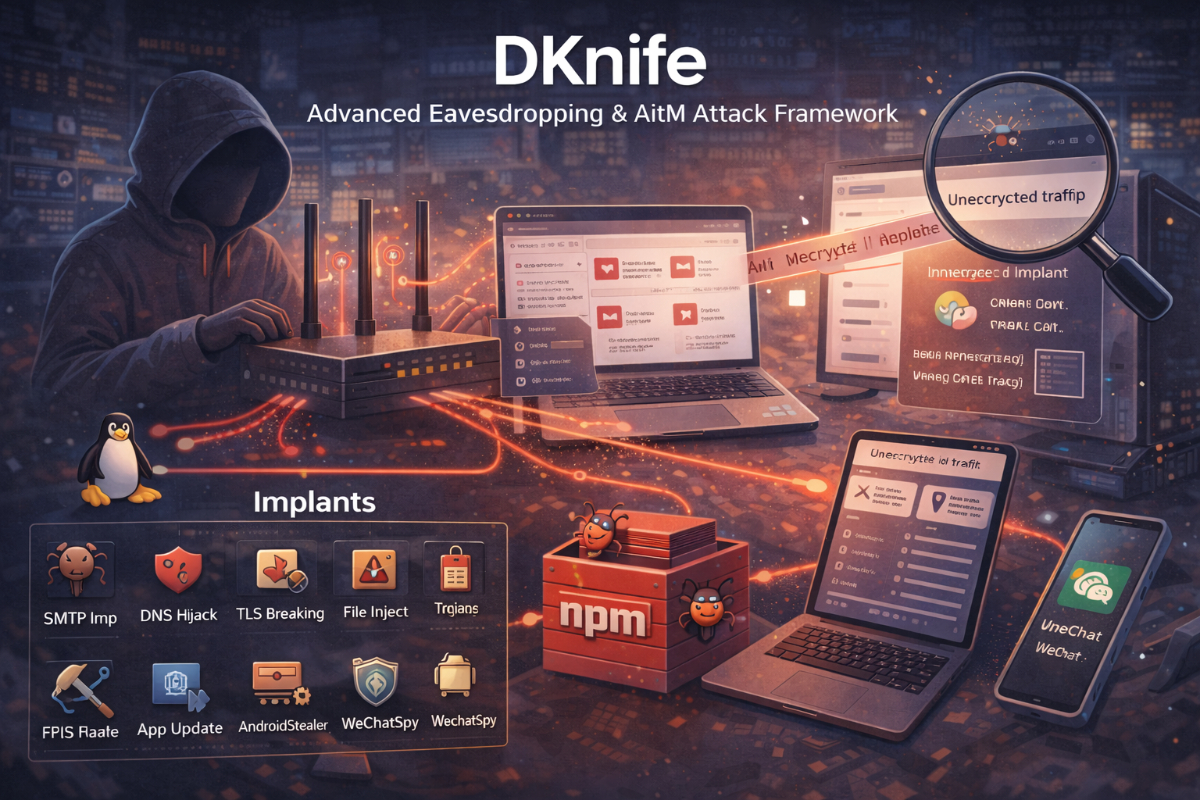
به گزارش کمیته رکن چهارم، DKnife یک چارچوب ماژولار مبتنی بر لینوکس است که از هفت ایمپلنت مجزا تشکیل شده و برای بازرسی عمیق بستهها (DPI)، دستکاری ترافیک شبکه و ربایش دانلودها از طریق روترها و تجهیزات لبه شبکه طراحی شده است. بررسیها نشان میدهد تمرکز اصلی این حملات بر کاربران چینیزبان بوده و این ارزیابی بر اساس وجود صفحات فیشینگ سرویسهای ایمیل چینی، ماژولهای استخراج داده از اپلیکیشنهایی مانند WeChat و نشانههای زبانی در کد انجام شده است.
تحلیلها نشان میدهد این چارچوب در جریان پایش فعالیت یک خوشه تهدید چینی دیگر شناسایی شده و با ابزارهایی نظیر بکدور DarkNimbus و ShadowPad همپوشانی عملیاتی دارد. زیرساخت DKnife همچنین با برخی ابزارهای شنود دروازهای شناختهشده دیگر ارتباط فنی نشان میدهد؛ موضوعی که از هماهنگی و بلوغ بالای این حملات حکایت دارد.
بر اساس جزئیات فنی منتشرشده، DKnife قادر است با خاتمه ارتباطات TLS، رمزگشایی ترافیک ایمیل، استخراج نام کاربری و گذرواژه، ربایش DNS و جایگزینی بهروزرسانی اپلیکیشنها، کنترل گستردهای بر جریان داده قربانیان به دست آورد. این چارچوب همچنین امکان پایش لحظهای فعالیت کاربران و ارسال گزارشهای دستهبندیشده به سرورهای فرماندهی و کنترل را فراهم میکند.
کارشناسان امنیتی هشدار دادهاند که روترها و تجهیزات لبه شبکه همچنان یکی از اهداف اصلی حملات پیشرفته هستند و نفوذ به این نقاط به مهاجمان اجازه میدهد طیف وسیعی از دستگاهها، از رایانههای شخصی و موبایلها تا تجهیزات اینترنت اشیا، را بهصورت همزمان تحت تأثیر قرار دهند. افشای DKnife بار دیگر نشان میدهد حملات AitM مدرن با ترکیب شنود، دستکاری ترافیک و توزیع هدفمند بدافزار، به تهدیدی جدی برای امنیت زیرساختهای شبکه تبدیل شدهاند.


