
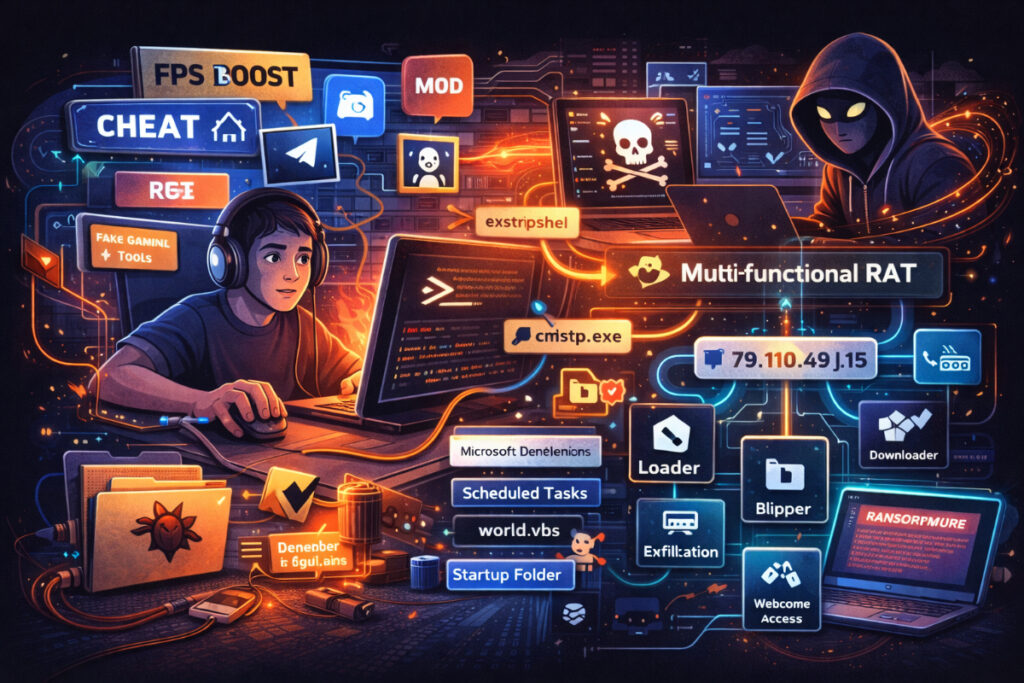
کمیته رکن چهارم – مایکروسافت نسبت به کارزاری هشدار داده که در آن مهاجمان با فریب کاربران، بهویژه گیمرها، آنها را به اجرای ابزارهای بازی تروجانشده وادار میکنند؛ ابزاری که در نهایت به نصب یک RAT چندمنظوره و دسترسی کامل از راه دور منجر میشود.
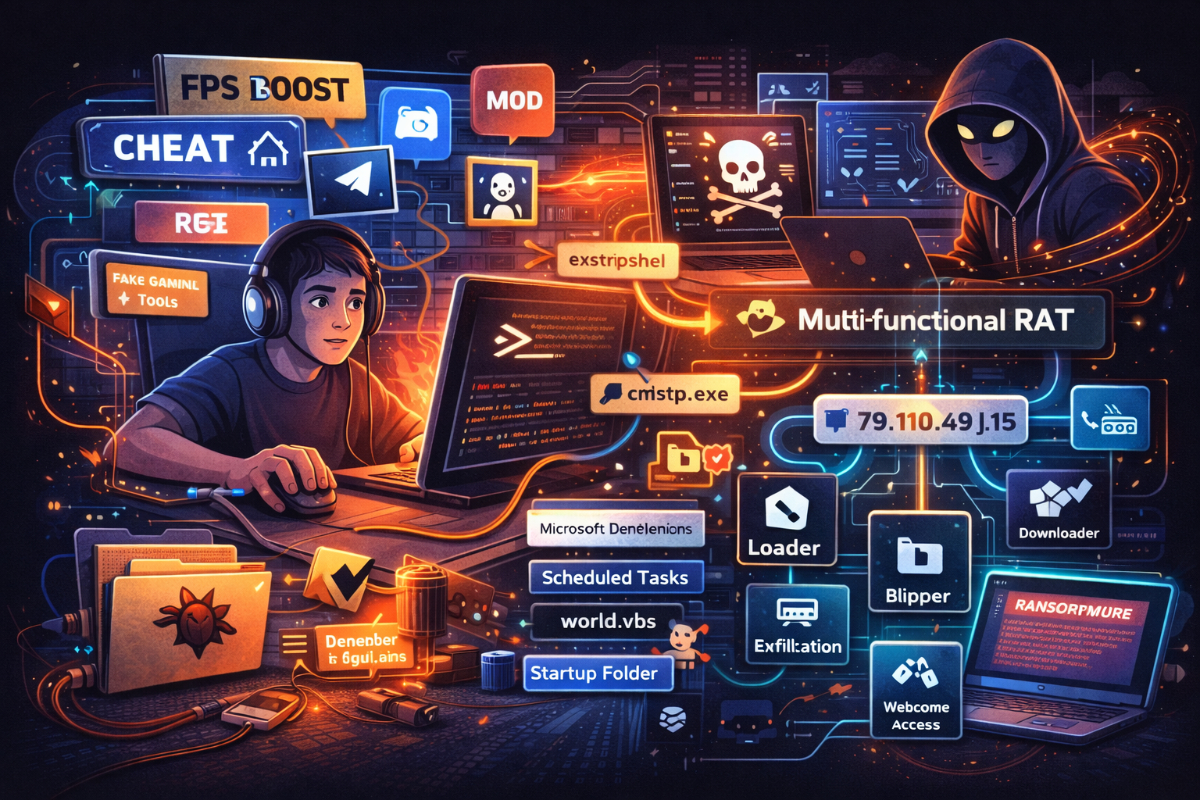
به گزارش کمیته رکن چهارم، این حملات با انتشار ابزارهای جعلی مانند cheat، mod یا FPS optimizer در انجمنها، Discord، تلگرام و سایتهای دانلود آغاز میشود. پس از اجرای فایل اولیه، یک downloader با استفاده از PowerShell و ابزارهای بومی ویندوز موسوم به LOLBins مانند cmstp.exe فعال شده و با استیج کردن یک Java Runtime پرتابل، فایل مخرب را اجرا میکند. در ادامه، بدافزار با حذف ردپا، افزودن استثنا به Microsoft Defender و اجرای درونحافظهای تلاش میکند از شناسایی فرار کند.
برای ماندگاری، مهاجمان Scheduled Task ایجاد کرده و اسکریپتهایی مانند world.vbs را در استارتاپ سیستم قرار میدهند. در مرحله نهایی، RAT به سرور فرماندهی و کنترل متصل شده و قابلیتهایی از جمله اجرای دستورات، دانلود و اجرای payload جدید، سرقت اطلاعات و دسترسی کامل از راه دور را فراهم میکند.
همزمان با این کمپین، نمونههای جدیدی از RATها از جمله Steaelite RAT، DesckVB RAT و KazakRAT نیز مشاهده شدهاند که برخی از آنها علاوه بر سرقت داده، قابلیت باجافزار و اخاذی دوگانه را نیز ارائه میدهند. این ابزارها امکان keylogging، دسترسی به وبکم و میکروفون، استخراج فایلها، دور زدن UAC و حتی غیرفعالسازی آنتیویروس را در اختیار مهاجم قرار میدهند.
کارشناسان توصیه میکنند کاربران و تیمهای امنیتی بررسی استثناهای Defender، Scheduled Taskهای مشکوک، اسکریپتهای استارتاپ و ارتباطات خروجی غیرعادی را در اولویت قرار دهند. اجرای غیرمنتظره PowerShell با پارامترهای رمزگذاریشده، استفاده غیرعادی از cmstp.exe یا اجرای java.exe در مسیرهای نامتعارف میتواند از نشانههای آلودگی باشد. در صورت مشکوک بودن سیستم، ایزولهسازی فوری و بازنشانی اعتبارنامههای کاربری ضروری است.
مایکروسافت تأکید کرده گیمرها بهدلیل دانلود ابزار از منابع غیررسمی، اجرای مکرر فایلهای ناشناس و گاه غیرفعال کردن آنتیویروس، به هدفی جذاب برای این نوع حملات تبدیل شدهاند؛ روندی که نشان میدهد ابزارهای گیمینگ به یکی از بردارهای پایدار توزیع RAT تبدیل شدهاند.
منبع: The Hacker News


