
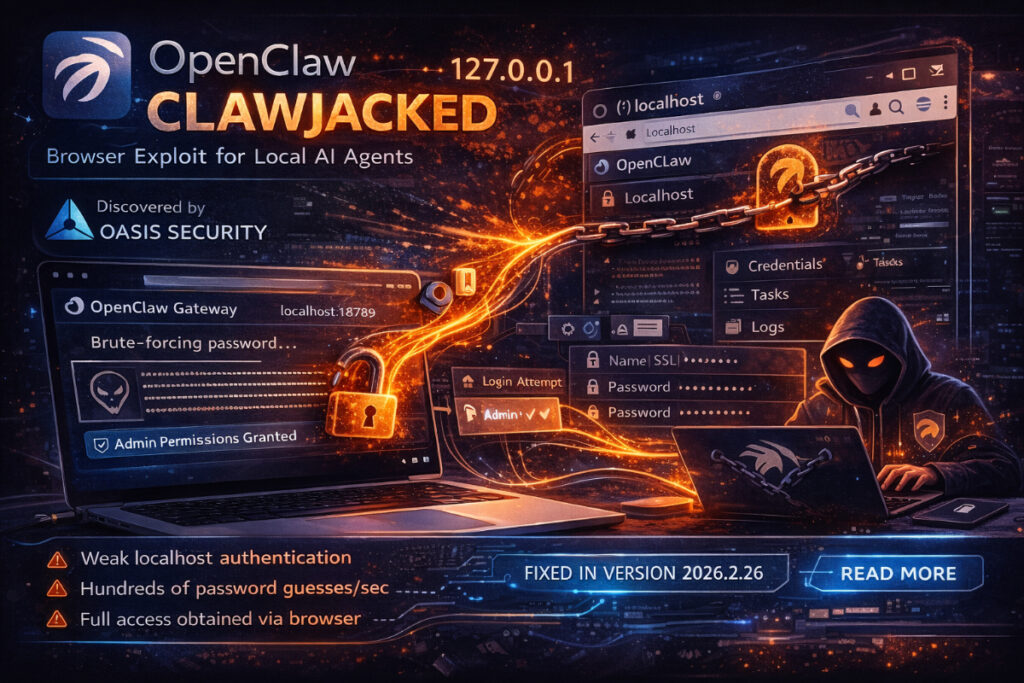
کمیته رکن چهارم – پژوهشگران از افشای یک آسیبپذیری با شدت بالا در پلتفرم OpenClaw خبر دادهاند که به یک وبسایت مخرب اجازه میداد تنها از طریق مرورگر، کنترل نمونه در حال اجرای محلی این عامل هوش مصنوعی را در اختیار بگیرد.
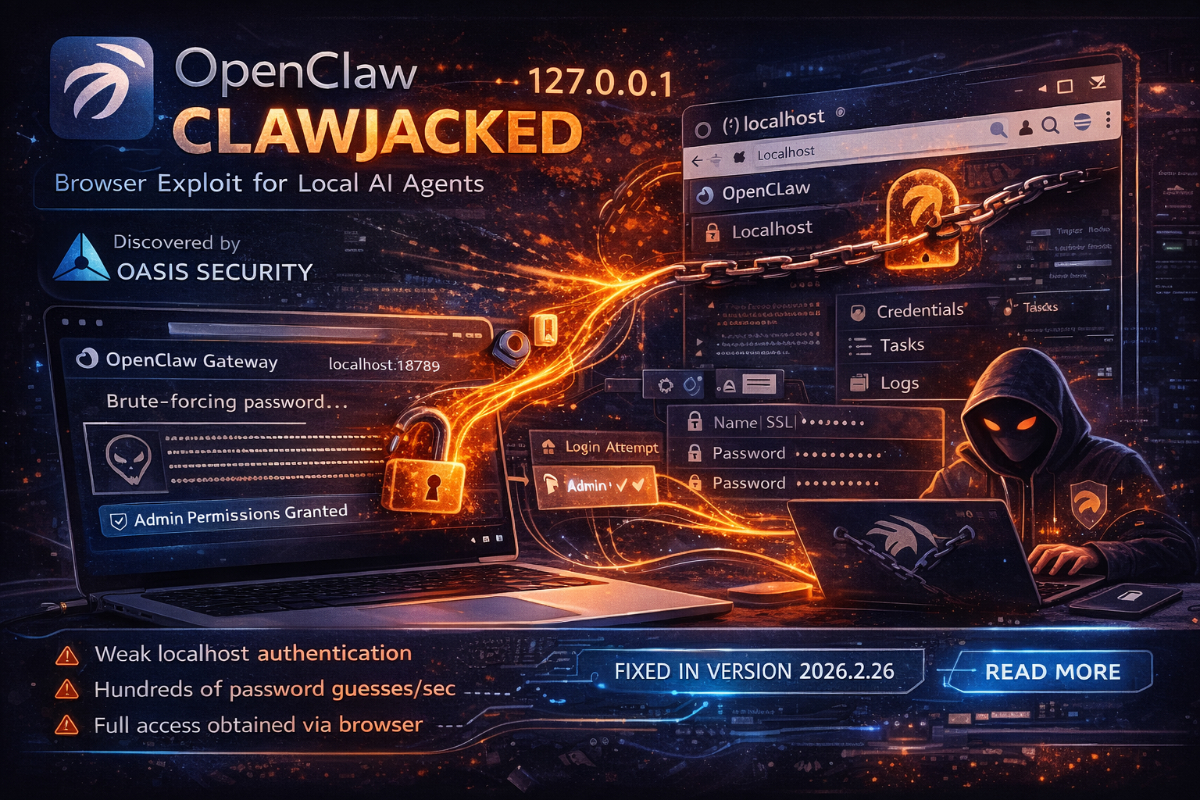
به گزارش کمیته رکن چهارم، این ضعف که «ClawJacked» نام گرفته توسط شرکت Oasis Security کشف و به توسعهدهندگان OpenClaw گزارش شد. اصلاح آن در نسخه ۲۰۲۶٫۲٫۲۶ که در تاریخ ۷ اسفند ۱۴۰۴ (۲۶ فوریه ۲۰۲۶) منتشر شده، ارائه شده است. OpenClaw یک پلتفرم خودمیزبان هوش مصنوعی است که امکان ارسال خودکار پیام، اجرای دستورات و مدیریت وظایف در چندین سرویس را فراهم میکند و به همین دلیل در میان توسعهدهندگان محبوب شده است.
طبق بررسیها، ریشه آسیبپذیری در نحوه پیادهسازی درگاه (Gateway) محلی است که بهطور پیشفرض روی localhost اجرا شده و یک رابط WebSocket را در دسترس قرار میدهد. از آنجا که مرورگرها اتصال WebSocket به localhost را تحت محدودیتهای سختگیرانه cross-origin مسدود نمیکنند، یک وبسایت مخرب میتواند از طریق جاوااسکریپت بهصورت مخفیانه به این درگاه متصل شود. اگرچه مکانیزم محدودیت نرخ برای جلوگیری از حملات بروتفورس در نظر گرفته شده بود، اما آدرس ۱۲۷٫۰٫۰٫۱ بهمنظور جلوگیری از اختلال در نشستهای CLI از این محدودیت مستثنا شده بود؛ موضوعی که عملاً امکان حدس گذرواژه مدیریتی با صدها تلاش در هر ثانیه را فراهم میکرد.
پس از حدس موفق گذرواژه، مهاجم میتوانست بدون تأیید کاربر بهعنوان «دستگاه مورد اعتماد» ثبت شود، زیرا جفتسازی اتصالهای محلی بهصورت خودکار پذیرفته میشد. در این سطح دسترسی، امکان استخراج اعتبارنامهها، مشاهده لاگها، فهرستکردن گرههای متصل و حتی اجرای دستورات شِل روی سیستمهای جفتشده فراهم میشود؛ سناریویی که میتواند به تصرف کامل ایستگاه کاری تنها با باز بودن یک تب مرورگر منجر شود.
Oasis Security یک نمونه اثبات مفهوم از این حمله منتشر کرده و اعلام کرده اصلاح امنیتی ظرف کمتر از ۲۴ ساعت پس از افشا اعمال شده است. وصله جدید بررسیهای سختگیرانهتری برای اتصالهای WebSocket و loopback اعمال میکند تا حتی در صورت مستثنا بودن از rate limiting، امکان بروتفورس یا ربودن نشست وجود نداشته باشد.
به کاربران و سازمانهایی که از OpenClaw استفاده میکنند توصیه شده فوراً به نسخه ۲۰۲۶٫۲٫۲۶ یا جدیدتر ارتقا دهند. با توجه به رشد سریع استفاده از عاملهای هوش مصنوعی خودمیزبان، انتظار میرود تمرکز پژوهشگران و مهاجمان بر کشف ضعفهای امنیتی در این دسته از پلتفرمها افزایش یابد.
منبع: BleepingComputer


