
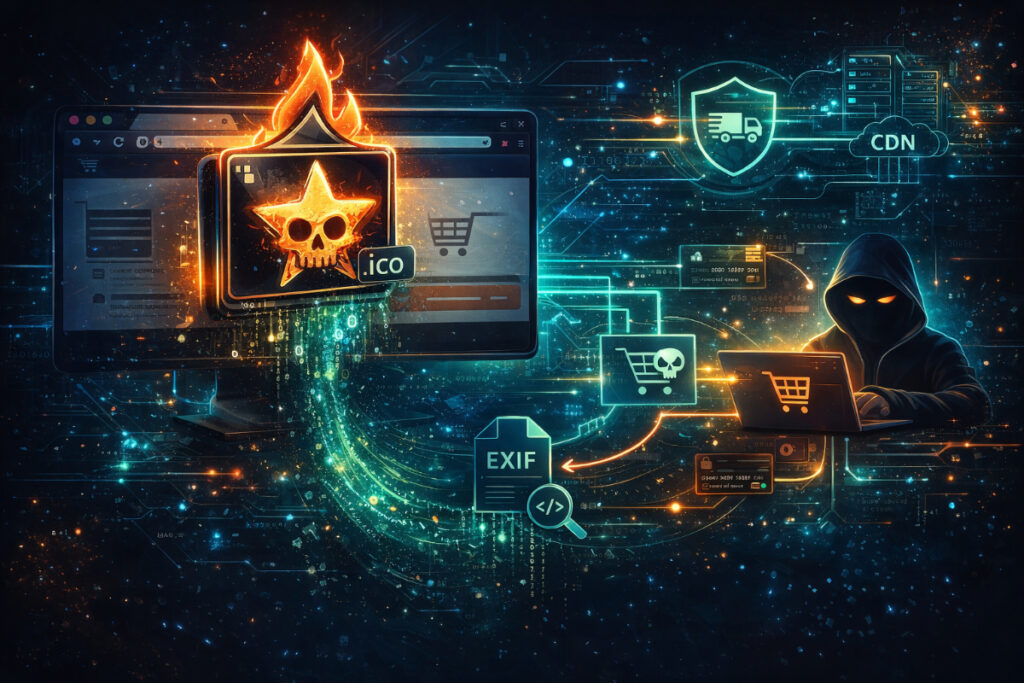
کمیته رکن چهارم – پژوهشگران امنیت سایبری از یک روش پیشرفته در حملات Magecart پرده برداشتهاند که در آن کد مخرب در متادیتای EXIF یک favicon پنهان میشود و کاملاً از دید ابزارهای تحلیل کد خارج میماند.
به گزارش کمیته رکن چهارم، در این حمله، بدافزار هرگز وارد مخزن کد نمیشود و بهجای آن از طریق منابع ثالث مانند CDNها یا اسکریپتهای خارجی در زمان اجرا به مرورگر کاربر تزریق میشود. این موضوع باعث میشود ابزارهای تحلیل ایستا مانند Claude Code Security قادر به شناسایی آن نباشند.
زنجیره حمله شامل چند مرحله است؛ ابتدا یک اسکریپت ظاهراً معتبر از یک منبع ثالث بارگذاری میشود، سپس آدرس مخرب واقعی ساخته شده و یک فایل favicon.ico دریافت میگردد. در ادامه، کد مخرب از متادیتای EXIF این تصویر استخراج شده و با استفاده از new Function() اجرا میشود.
در مرحله نهایی، اطلاعات حساس کاربران—از جمله دادههای پرداخت—بهصورت مخفیانه به سرور مهاجم ارسال میشود. نکته مهم این است که کل این فرآیند در مرورگر کاربر و در زمان اجرا اتفاق میافتد، بدون اینکه تغییری در کد اصلی وبسایت ایجاد شود.
کارشناسان تأکید میکنند این نوع حملات نمونهای از تهدیدات زنجیره تأمین وب هستند که از طریق منابع ثالث وارد میشوند و خارج از دید ابزارهای سنتی امنیت کد عمل میکنند. علاوه بر این روش، تکنیکهایی مانند iframe injection، سوءاستفاده از اسکریپتهای آنالیتیکس و سرقت داده از DOM نیز در همین دسته قرار میگیرند.
این یافتهها نشان میدهد که اتکا صرف به تحلیل ایستا کد برای امنیت کافی نیست و سازمانها باید از رویکرد چندلایه شامل کنترل منابع ثالث و نظارت زمان اجرا در مرورگر کاربران استفاده کنند.
منبع: The Hacker News


