
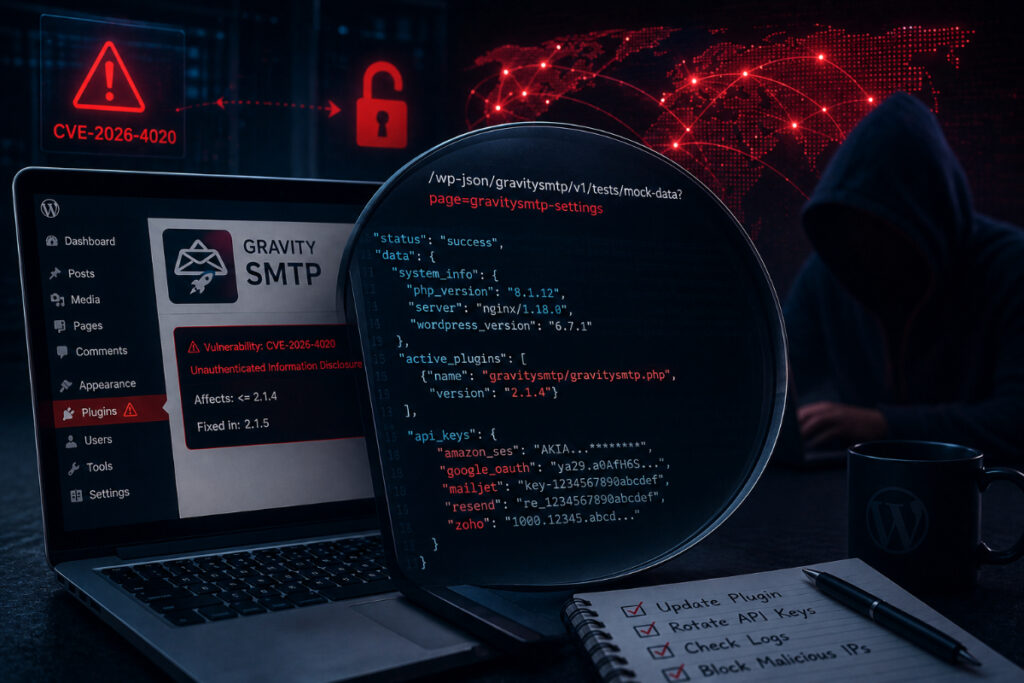
کمیته رکن چهارم – مهاجمان سایبری در حال سوءاستفاده فعال از یک آسیبپذیری امنیتی در افزونه Gravity SMTP وردپرس هستند؛ نقصی که امکان دسترسی به اطلاعات حساس وبسایتها را بدون نیاز به احراز هویت فراهم میکند.
به گزارش کمیته رکن چهارم، این آسیبپذیری با شناسه CVE-2026-4020 و امتیاز CVSS 5.3 شناسایی شده و تمامی نسخههای ۲.۱.۴ و قدیمیتر افزونه Gravity SMTP را تحت تأثیر قرار میدهد. این افزونه روی حدود ۱۰۰ هزار وبسایت وردپرسی نصب شده است.
بر اساس اعلام Wordfence، منشأ این مشکل یک نقطه پایانی در REST API افزونه است که به دلیل پیکربندی نادرست، امکان دسترسی بدون احراز هویت به گزارش کامل سیستمی وبسایت را فراهم میکند. مهاجمان با ارسال درخواست به مسیر /wp-json/gravitysmtp/v1/tests/mock-data و افزودن پارامتر ?page=gravitysmtp-settings میتوانند حجم قابل توجهی از اطلاعات حساس را دریافت کنند.
اطلاعات قابل افشا شامل نسخه وردپرس، نسخه PHP، افزونهها و قالبهای نصبشده، اطلاعات پایگاه داده، تنظیمات سرور و همچنین کلیدهای API، توکنهای OAuth و اطلاعات اتصال سرویسهای ایمیلی از جمله Amazon SES، Google، Mailjet، Resend و Zoho است.
به گفته Wordfence، افشای این اطلاعات میتواند زمینه سوءاستفاده از سرویسهای ایمیلی متصل به سایت و همچنین طراحی حملات بعدی علیه زیرساخت وبسایت را فراهم کند.
این آسیبپذیری در نسخه ۲.۱.۵ افزونه که در ۲۶ اسفند ۱۴۰۴ منتشر شده، برطرف شده است. با این حال، گزارشها نشان میدهد مهاجمان پیش از بهروزرسانی گسترده وبسایتها، بهرهبرداری از این نقص را آغاز کردهاند.
بر اساس آمار منتشرشده، تاکنون بیش از ۱۷ میلیون تلاش برای سوءاستفاده از این آسیبپذیری توسط Wordfence مسدود شده است. همچنین حجم حملات در نیمه خرداد ۱۴۰۵ به شکل قابل توجهی افزایش یافته و در برخی روزها به بیش از ۴ میلیون درخواست مخرب رسیده است.
منبع: BleepingComputer


