
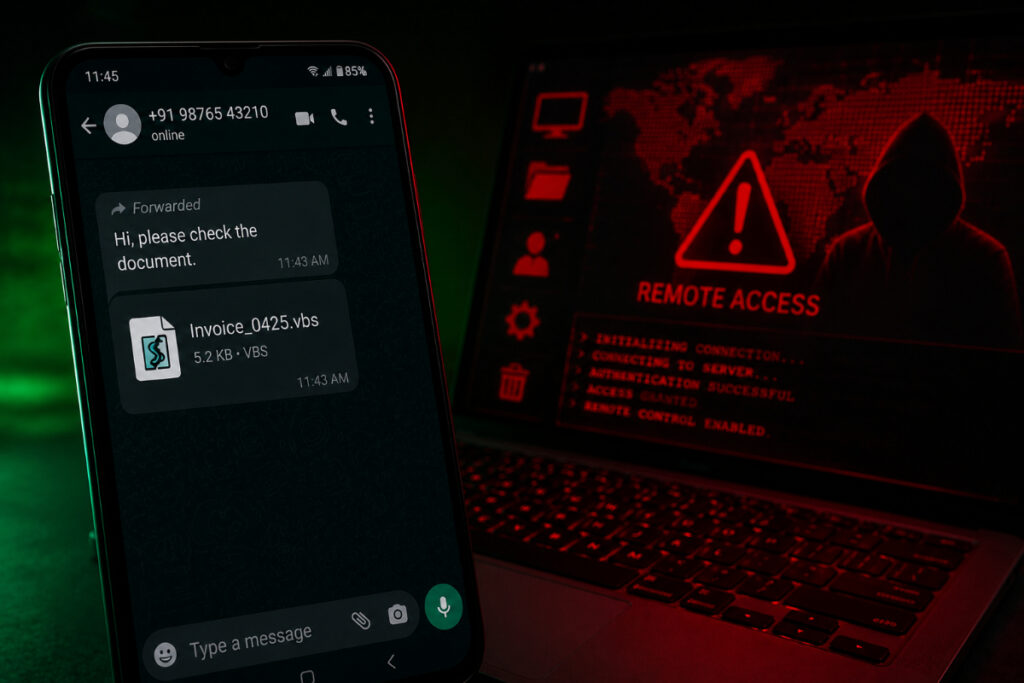
کمیته رکن چهارم – یک کارزار بدافزاری فعال با سوءاستفاده از حسابهای هکشده واتساپ، کاربران را در کشورهای مختلف هدف قرار داده و با ارسال فایلهای مخرب، امکان دسترسی از راه دور به سیستم قربانیان را برای مهاجمان فراهم میکند.
به گزارش کمیته رکن چهارم، پژوهشگران شرکت امنیتی کسپرسکی از شناسایی موجی از حملات خبر دادهاند که در آن مهاجمان فایلهای VBScript با ظاهری شبیه اسناد مالی، گزارشهای تجاری و صورتحسابها را از طریق حسابهای واتساپ به سرقترفته برای مخاطبان قربانی ارسال میکنند.
بررسیها نشان میدهد این کارزار در کشورهایی از جمله برزیل, هند, مکزیک, سنگاپور, بریتانیا, اسپانیا, تایوان, استرالیا, روسیه, ویتنام و مالزی مشاهده شده است.
در این حملات، پس از اجرای فایل VBS توسط قربانی، چند اسکریپت دیگر از زیرساخت مهاجمان دریافت میشود. این اسکریپتها با اعمال تغییراتی در تنظیمات ویندوز، زمینه نصب نرمافزار ManageEngine Endpoint Central را فراهم میکنند؛ ابزاری قانونی که معمولاً برای مدیریت متمرکز سامانهها استفاده میشود، اما در این عملیات برای کنترل از راه دور رایانه قربانی مورد سوءاستفاده قرار میگیرد.
پس از نصب، سیستم آلوده به سرورهای تحت کنترل مهاجمان متصل شده و امکان مدیریت کامل دستگاه را در اختیار آنها قرار میدهد.
کسپرسکی اعلام کرده است که مهاجمان از نام فایلهایی استفاده میکنند که شباهت زیادی به اسناد واقعی دارند و در بسیاری از موارد قربانیان به دلیل دریافت فایل از سوی مخاطبان آشنا، نسبت به اجرای آنها تردید کمتری نشان میدهند.
این شرکت همچنین اعلام کرده که هنوز روش دقیق دسترسی مهاجمان به حسابهای واتساپ مورد سوءاستفاده مشخص نشده است.
منبع: BleepingComputer


