
پرش به محتوا
آخرین اخبار
هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console
اخبار

کشف بسته‌های آلوده npm و Go برای سرقت اطلاعات توسعه‌دهندگان

تیر ۸, ۱۴۰۵ نوشتهٔ hraicp3

کمیته رکن چهارم – پژوهشگران امنیت سایبری از شناسایی چندین بسته آلوده در مخازن npm و Go خبر دادند که با هدف سرقت اطلاعات توسعه‌دهندگان در سیستم‌عامل‌های ویندوز، لینوکس و macOS منتشر شده‌اند.

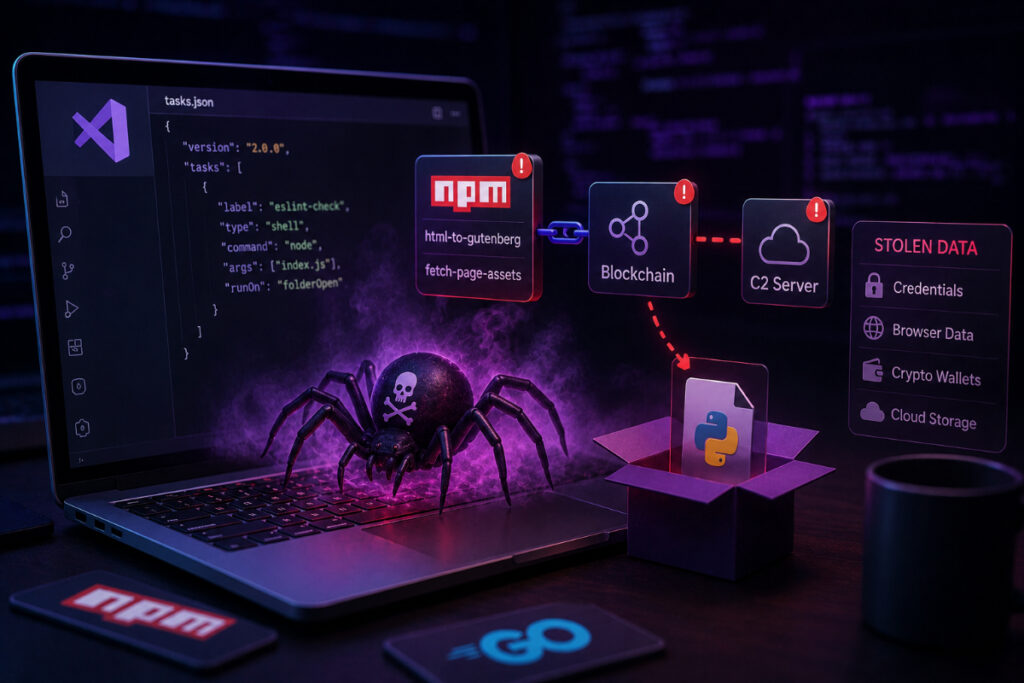
به گزارش کمیته رکن چهارم، بررسی‌های شرکت JFrog نشان می‌دهد این بسته‌ها با سوءاستفاده از قابلیت اجرای خودکار وظایف در Visual Studio Code، پس از باز شدن پروژه، کدهای مخرب را اجرا کرده و در ادامه یک درِ پشتی و بدافزار سرقت اطلاعات مبتنی بر Python را روی سیستم قربانی نصب می‌کنند.

این بدافزار قادر به سرقت اطلاعات مرورگرها، کیف پول‌های رمزارزی، کلیدهای API، اعتبارنامه‌های ابری، داده‌های Git، اطلاعات VS Code و داده‌های ذخیره‌شده در بخش‌های امن سیستم‌عامل است. همچنین اطلاعات جمع‌آوری‌شده را برای سرور مهاجم و در برخی موارد از طریق ربات تلگرام ارسال می‌کند.

پژوهشگران همچنین ۱۶ بسته آلوده در اکوسیستم Go شناسایی کرده‌اند که از همین روش برای آلوده‌سازی سیستم‌ها استفاده می‌کنند. به گفته آن‌ها، برخی از این مخازن در گذشته مشروع بوده‌اند اما نسخه‌های جدید آن‌ها همراه با کد مخرب منتشر شده است.

کارشناسان امنیتی به توسعه‌دهندگان توصیه کرده‌اند در صورت استفاده از این بسته‌ها، آن‌ها را حذف کرده، سیستم خود را بررسی کنند و تمامی گذرواژه‌ها، توکن‌ها، کلیدهای API و اعتبارنامه‌های حساس را تعویض کنند.

منبع: The Hacker News
