
پرش به محتوا
آخرین اخبار
هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید نشت اطلاعات بیش از ۱۱.۷ میلیون حساب CAPCOM ID تأیید شد نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید نشت اطلاعات بیش از ۱۱.۷ میلیون حساب CAPCOM ID تأیید شد نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند
اخبار

افزونه جعلی Notepad++ برای آلوده‌سازی ویندوز استفاده شد

مرداد ۲, ۱۴۰۵ نوشتهٔ hraicp3

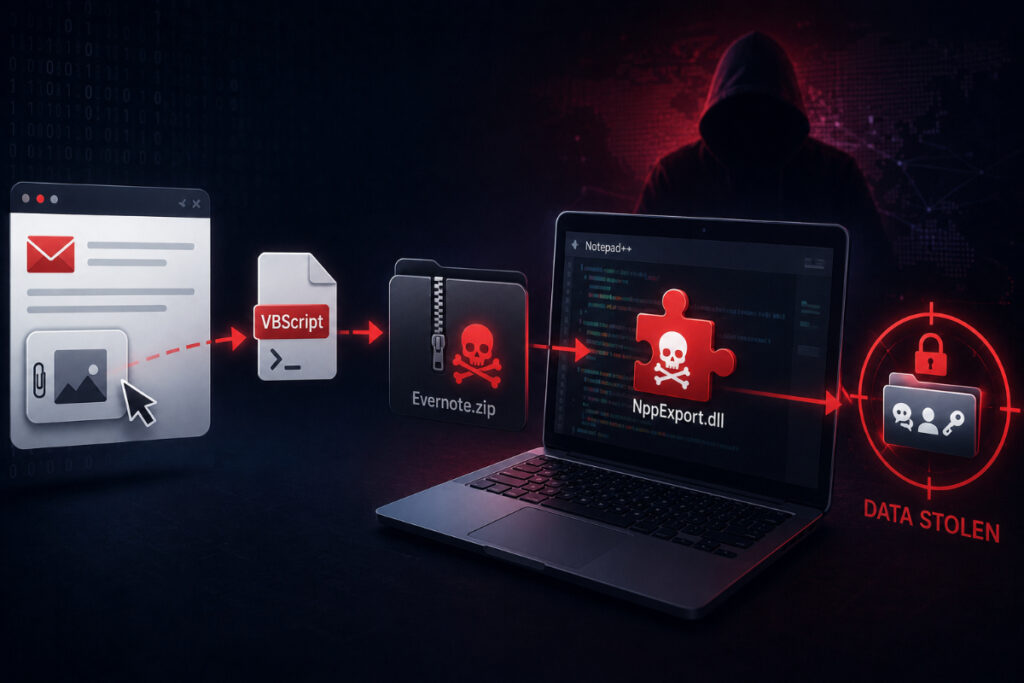
کمیته رکن چهارم – تیم واکنش اضطراری رایانه‌ای اوکراین درباره کارزار فیشینگ جدیدی هشدار داده است که در آن مهاجمان با استفاده از نسخه‌ای آلوده از Notepad++، بدافزار را روی سیستم‌های ویندوزی نصب می‌کنند.

به گزارش کمیته رکن چهارم، این حملات با ارسال ایمیل فیشینگ آغاز می‌شود. قربانی پس از کلیک روی یک تصویر یا پیوند کوتاه‌شده، فایل فشرده‌ای دریافت می‌کند که در ظاهر حاوی یک سند PDF است، اما در واقع یک اسکریپت مخرب را اجرا می‌کند.

این اسکریپت ضمن نمایش یک فایل PDF فریبنده، نسخه سالم Notepad++ را همراه با یک افزونه مخرب دانلود می‌کند. افزونه آلوده پس از اجرا چند فایل دیگر را روی سیستم قرار می‌دهد و با ایجاد یک وظیفه زمان‌بندی‌شده، بدافزار را هر سه دقیقه یک‌بار فعال می‌کند.

در مرحله بعد، بدافزارهای BURNYBEAR و MATCHBOIL.V2 روی سیستم اجرا می‌شوند. این ابزارها می‌توانند فایل‌های مخرب بیشتری دریافت کرده و در اختیار مهاجم قرار دهند. یکی از اجزای حمله همچنین در صورت اجرای نادرست، با مصرف شدید حافظه و پردازنده عملکرد رایانه را مختل می‌کند.

کارشناسان امنیتی توصیه کرده‌اند کاربران و سازمان‌ها نرم‌افزارهای Notepad++، WinRAR و ۷-Zip را به آخرین نسخه به‌روزرسانی کنند، از باز کردن فایل‌های فشرده ناشناس خودداری کنند و پیوندهای موجود در ایمیل‌های مشکوک را باز نکنند.

منبع: The Hacker News

