
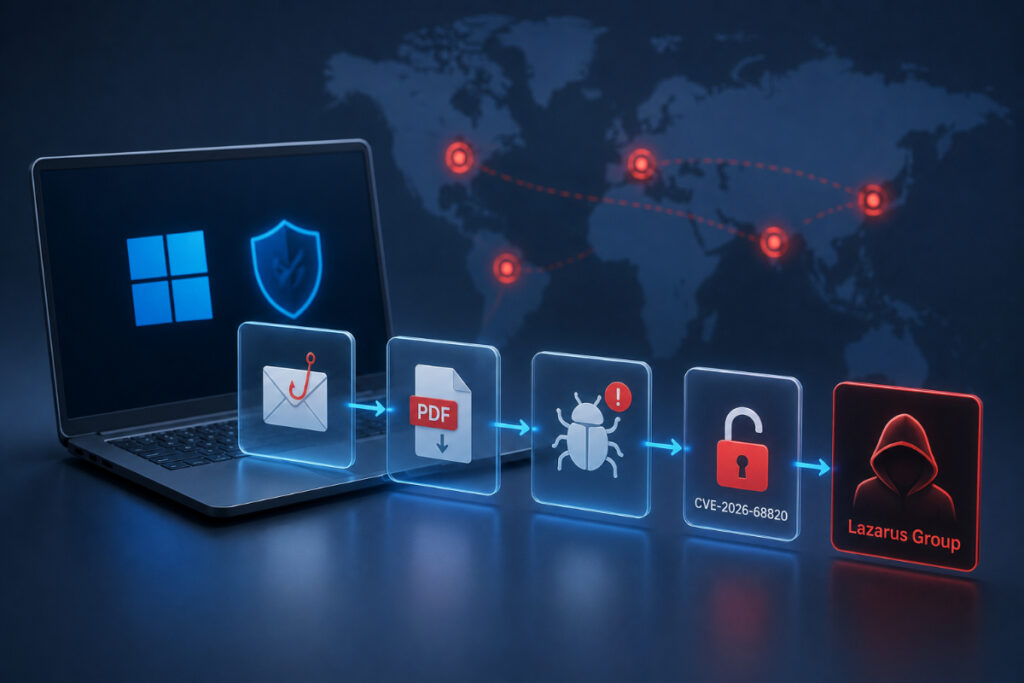
کمیته رکن چهارم – گروه هکری Lazarus به بهرهبرداری از یک آسیبپذیری روز صفر در Windows برای هدف قرار دادن شرکتهای صنایع دفاعی و هوافضا در چند کشور و نصب یک درِ پشتی جدید نسبت داده شده است.
به گزارش کمیته رکن چهارم، پژوهشگران Check Point Research اعلام کردند این حملات بخشی از کارزار قدیمی Operation Dream Job است که در آن مهاجمان با پیشنهادهای شغلی جعلی، متخصصان شرکتهای مختلف را هدف مهندسی اجتماعی قرار میدهند.
در حملات جدید از آسیبپذیری CVE-2026-68820 با امتیاز CVSS 7.0 در مؤلفه AFD.sys ویندوز استفاده شده است. این نقص امکان ارتقای سطح دسترسی تا SYSTEM را فراهم میکند و مایکروسافت آن را در بهروزرسانیهای امنیتی اوت ۲۰۲۶ برطرف کرده است.
مهاجمان قربانیان را به باز کردن فایلهای PDF مخرب یا نصب یک PDF Reader دستکاریشده ترغیب میکنند. زنجیره آلودگی در نهایت به نصب درِ پشتی جدیدی با نام Troy منجر میشود که امکان اجرای فرمان، انتقال فایل، دسترسی به Shell و تزریق DLL را فراهم میکند.
در مسیر دیگری از حمله، بدافزار MISTPEN از Microsoft Graph API و OneDrive برای ارتباط با زیرساخت مهاجمان و دریافت ماژولهای اضافی استفاده میکند. این ماژولها قابلیت جمعآوری اطلاعات سیستم، بررسی فرایندها و تصویربرداری از دسکتاپ را دارند.
پژوهشگران همچنین نسخه جدید FudModule 3.1 را شناسایی کردهاند که پس از بهرهبرداری از آسیبپذیری ویندوز، برای اجرای بدافزار با سطح دسترسی بالا و کاهش احتمال شناسایی استفاده میشود. این نسخه قابلیت دستکاری Smart App Control ویندوز را نیز دارد.
مهاجمان برای دشوار کردن شناسایی، از وبسایتهای قانونی اما هکشده مبتنی بر WordPress و SharePoint و همچنین سرورهای آسیبپذیر Roundcube Webmail بهعنوان زیرساخت فرماندهی و کنترل استفاده کردهاند.
به کاربران و سازمانها توصیه میشود بهروزرسانیهای امنیتی Windows را سریعاً نصب کنند، نرمافزارها را تنها از منابع رسمی دریافت کنند و نسبت به پیشنهادهای شغلی و فایلهای ارسالی از سوی افراد ناشناس حساسیت بیشتری داشته باشند.
منبع: BleepingComputer


