
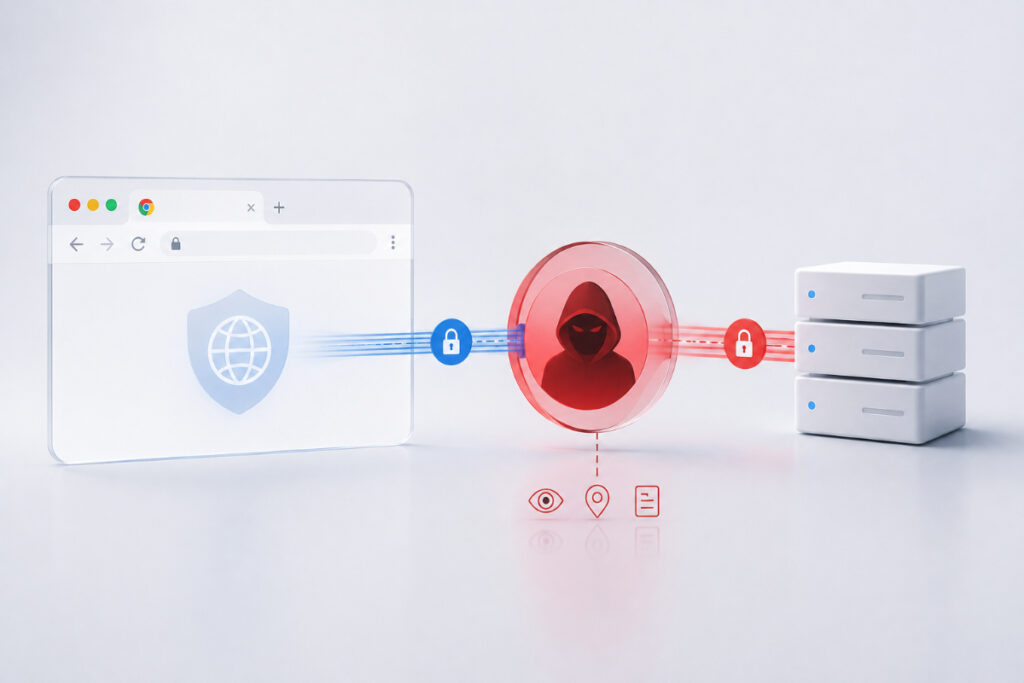
کمیته رکن چهارم – پژوهشگران امنیتی از شناسایی ۷۳۷ افزونه VPN و پروکسی خبر دادهاند که شماری از آنها با جعل نام برندهای معتبر، ترافیک مرورگر کاربران را از زیرساختهای پروکسی مشترک عبور میدهند.
به گزارش کمیته رکن چهارم، شرکت امنیتی Socket اعلام کرد این افزونهها از طریق دستکم ۴۰ حساب توسعهدهنده در Chrome Web Store منتشر شده و در مجموع بیش از ۷۵ هزار بار نصب شدهاند. بیشتر کاربران هدف نیز روسیزبان و به دنبال ابزارهای دور زدن محدودیتهای اینترنتی بودهاند.
از میان افزونههای شناساییشده، ۲۷۴ مورد خود را بهجای ۶۶ سرویس شناختهشده از جمله Proton VPN، NordVPN، Surfshark، ExpressVPN، CyberGhost، Windscribe و Cloudflare 1.1.1.1 معرفی کردهاند.
بررسیها نشان میدهد صدها مورد از این افزونهها تمام ترافیک مرورگر را از طریق سرورهای SOCKS5 هدایت میکنند. این وضعیت میتواند اپراتور زیرساخت را در موقعیتی قرار دهد که اطلاعاتی مانند مقصدهای بازدیدشده، آدرس IP کاربر و برخی دادههای ترافیکی را مشاهده کند.
پژوهشگران همچنین نشانههایی از فریب کاربران و فرایند بررسی Chrome Web Store پیدا کردهاند؛ از جمله نمایش سرویسهای Premium غیرواقعی، رابطهای جعلی اتصال، پیکربندی از راه دور پس از تأیید افزونه و ادعاهای نادرست درباره عدم جمعآوری اطلاعات کاربران.
تا زمان انتشار گزارش، ۲۲۱ افزونه حذف شدهاند، اما ۵۱۶ مورد دیگر همچنان در Chrome Web Store فهرست شده بودند. پژوهشگران میگویند شواهد موجود نشاندهنده جعل هویت برندها و پیکربندی اعلامنشده پروکسی است، اما مشخص نیست اپراتور این مجموعه مالک مستقیم سرورهای پروکسی بوده یا زیرساخت را از ارائهدهندگان دیگری تهیه کرده است.
همزمان، پژوهشگران Netskope Threat Labs از بازگشت افزونه AI Sidebar with Deepseek, ChatGPT, Claude, and more خبر دادهاند. این افزونه که پیشتر به دلیل رفتارهای مخرب حذف شده بود، در نسخههای جدید سازوکاری اضافه کرده که هنگام بهروزرسانی یا حذف افزونه، لینکهای Affiliate را در مرورگر باز میکند.
منبع: BleepingComputer


