پرش به محتوا
آخرین اخبار
بهره‌برداری فعال از آسیب‌پذیری بحرانی GitLab حملات فیشینگ Passkey حساب‌های Microsoft ۳۶۵ را هدف گرفته‌اند سوءاستفاده هکرها از Claude در حملات سایبری اپل نحوه حفاظت از حریم خصوصی قابلیت‌های شنیداری سیری را توضیح داد Salesforce مدیریت عامل‌های هوش مصنوعی را ساده‌تر می‌کند افزونه Data تحلیل اطلاعات را در ChatGPT ساده‌تر می‌کند ابزار جدید Anthropic تأثیر هوش مصنوعی بر مشاغل را بررسی می‌کند GitHub Copilot تا ۲۵ مشکل کدنویسی را هم‌زمان اصلاح می‌کند بهره‌برداری فعال از آسیب‌پذیری بحرانی GitLab حملات فیشینگ Passkey حساب‌های Microsoft ۳۶۵ را هدف گرفته‌اند سوءاستفاده هکرها از Claude در حملات سایبری اپل نحوه حفاظت از حریم خصوصی قابلیت‌های شنیداری سیری را توضیح داد Salesforce مدیریت عامل‌های هوش مصنوعی را ساده‌تر می‌کند افزونه Data تحلیل اطلاعات را در ChatGPT ساده‌تر می‌کند ابزار جدید Anthropic تأثیر هوش مصنوعی بر مشاغل را بررسی می‌کند GitHub Copilot تا ۲۵ مشکل کدنویسی را هم‌زمان اصلاح می‌کند
اخبار

بهره‌برداری فعال از آسیب‌پذیری بحرانی GitLab

شهریور ۲۳, ۱۴۰۵ نوشتهٔ hraicp3

کمیته رکن چهارم – GitLab برای رفع یک آسیب‌پذیری بسیار خطرناک به‌روزرسانی امنیتی منتشر کرده است؛ نقصی که مهاجمان تنها چند ساعت پس از افشای عمومی، تلاش برای سوءاستفاده از آن را آغاز کردند.

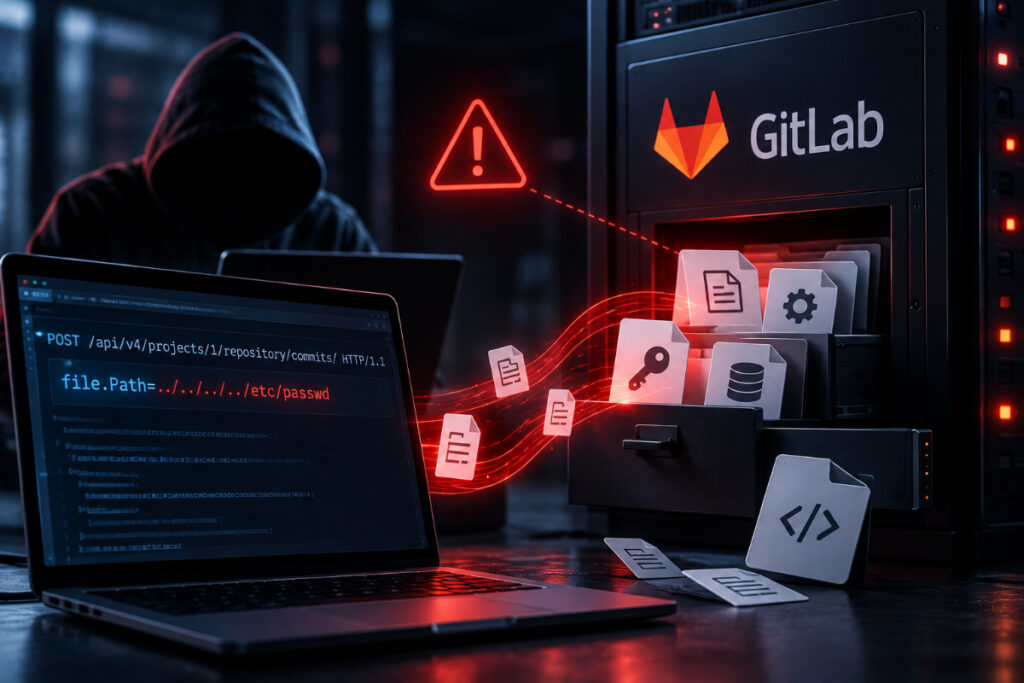
به گزارش کمیته رکن چهارم، آسیب‌پذیری CVE-2026-85706 با امتیاز شدت ۱۰ از ۱۰، به مهاجم بدون نیاز به ورود به حساب اجازه می‌دهد در برخی شرایط فایل‌های حساس را از سرور GitLab بخواند.

شرکت امنیتی watchTowr اعلام کرده است تلاش برای بهره‌برداری از این نقص از ۱۱ سپتامبر ۲۰۲۶ در اینترنت مشاهده شده است. مهاجمان ممکن است از این طریق به فایل‌های پیکربندی، اطلاعات ورود و دیگر داده‌های حساس دسترسی پیدا کنند.

GitLab این آسیب‌پذیری و یک نقص بحرانی دیگر با شناسه CVE-2026-87719 را در نسخه‌های ۱۹.۳.۲، ۱۹.۲.۶ و ۱۹.۱.۸ برطرف کرده است.

CISA نیز بهره‌برداری فعال از CVE-2026-85706 را تأیید و آن را به فهرست آسیب‌پذیری‌های مورد سوءاستفاده اضافه کرده است.

به مدیران سرورهای GitLab توصیه شده است نسخه‌های اصلاح‌شده را هرچه سریع‌تر نصب کرده و در صورت امکان، دسترسی مستقیم این سامانه‌ها از اینترنت را محدود کنند.

 منبع: The Hacker News