کمیته رکن چهارم– شرکت Brevo جزئیات حملهای را منتشر کرده که باعث نمایش پیامهای فریبنده و انتشار بدافزار از طریق ابزارهای آن در وبسایتهای مشتریان شده است.
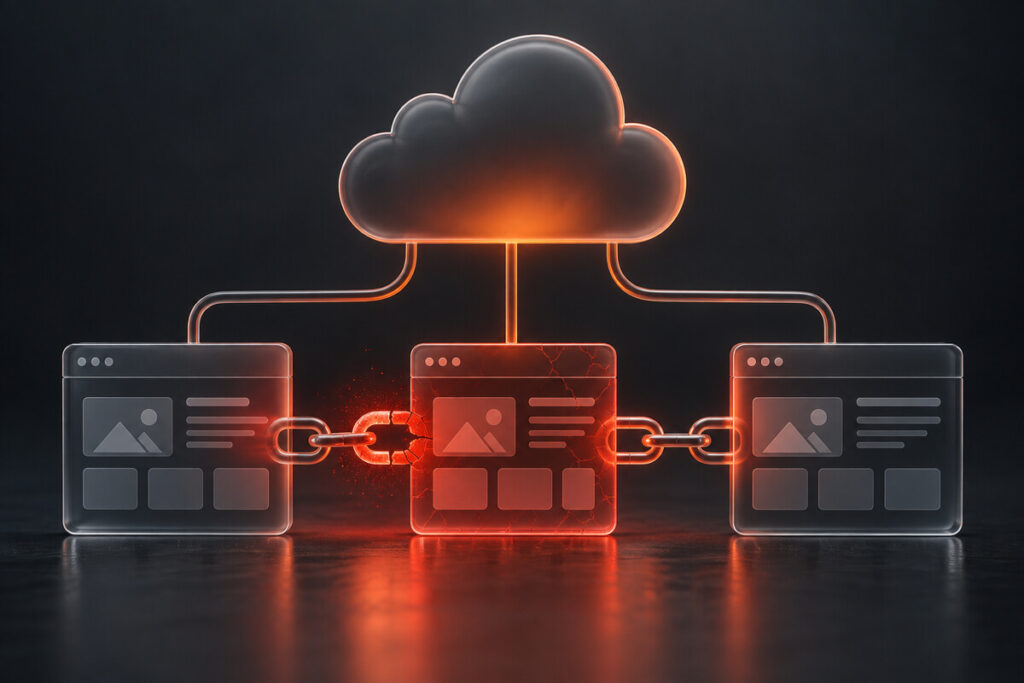
به گزارش کمیته رکن چهارم، مهاجمان در ۱۴ سپتامبر ۲۰۲۶ با استفاده از کلید دسترسی سرقتشده حساب Cloudflare این شرکت، محتوای تحویلی به بازدیدکنندگان را دستکاری کردند. گزارش تازه علت حادثه در ۱۷ سپتامبر منتشر شد.
برخی بازدیدکنندگان صفحه جعلی «تأیید انسان بودن» میدیدند که از آنها میخواست دستوری را روی رایانه اجرا کنند؛ روشی موسوم به ClickFix برای فریب کاربر و نصب بدافزار. در سایتهای وردپرسی، کد مخرب همچنین تلاش میکرد هنگام حضور مدیر واردشده، افزونهای نصب کند.
Brevo میگوید این دستکاری حدود پنجونیم ساعت ادامه داشت و اکنون متوقف شده است. به گفته شرکت، دادههای حساب مشتریان و زیرساخت ارسال ایمیل در این حادثه آسیب ندیدهاند.
شرکت از کسانی که دستور جعلی را اجرا کردهاند خواسته رایانه را از شبکه جدا و بررسی امنیتی کنند و رمزهای استفادهشده روی آن را تغییر دهند. مدیران وردپرس مرتبط نیز باید افزونههای نصبشده در روز حادثه را بررسی کنند.
منبع: BleepingComputer