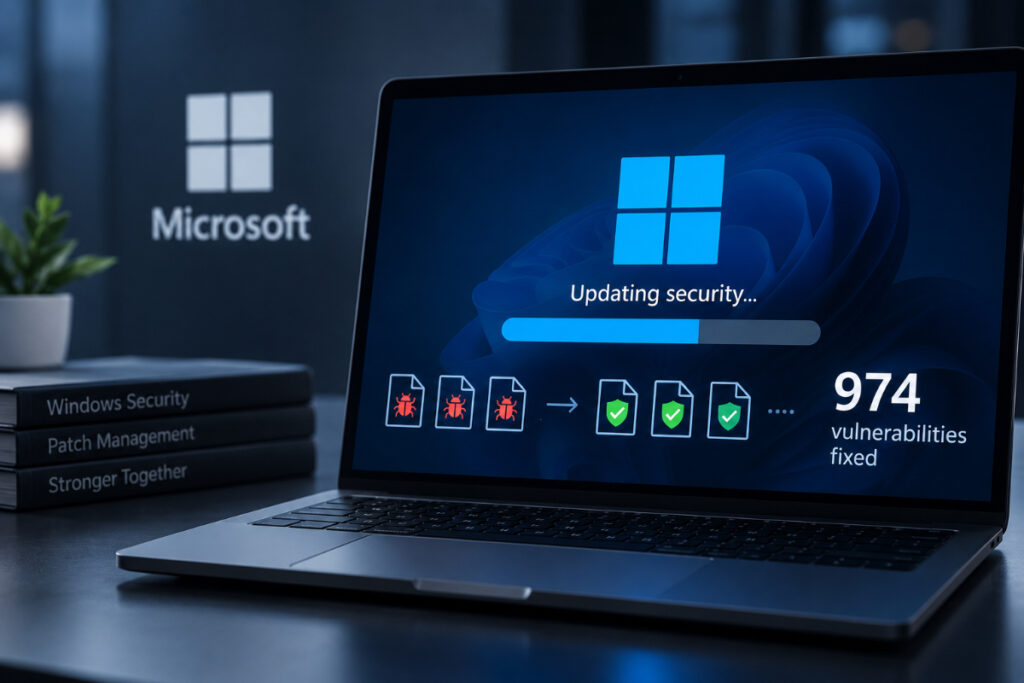
کمیته رکن چهارم – مایکروسافت در تازهترین بهروزرسانی امنیتی خود، رکورد ۹۷۴ حفره امنیتی از جمله دو آسیبپذیری که مهاجمان از قبل در حال سوءاستفاده از آنها بودند را برطرف کرد.
به گزارش کمیته رکن چهارم، این دو آسیبپذیری (با شناسههای CVE-2026-85880 و CVE-2026-81963) به مهاجمی که از قبل بهطور محدود به یک سیستم ویندوزی دسترسی داشته، اجازه میدهد بدون نیاز به هیچ اقدام اضافهای، دسترسی خودش را به بالاترین سطح ممکن (سطح مدیر سیستم) ارتقا بدهد.
این یعنی مهاجم میتواند کنترل کامل دستگاه آلوده را در دست بگیرد.
مایکروسافت به همهی کاربران و سازمانها توصیه کرده هرچه سریعتر بهروزرسانیهای ویندوز خود را نصب کنند.
CISA (آژانس امنیت سایبری آمریکا) هم این دو آسیبپذیری را به فهرست حفرههای در حال سوءاستفاده فعال خود اضافه کرده و به نهادهای دولتی آمریکا مهلت داده تا ۲۲ سپتامبر ۲۰۲۶ آنها را وصله کنند.
در همین بهروزرسانی، پنج حفرهی بسیار خطرناک دیگر هم در بخشهای مختلف ویندوز برطرف شد که میتوانستند به مهاجم اجازهی اجرای کد از راه دور روی سیستم قربانی را بدهند، هرچند هنوز گزارشی از سوءاستفاده از آنها منتشر نشده است.
منبع: The Hacker News