کمیته رکن چهارم – پژوهشگران امنیتی یک کارزار گسترده بدافزاری را شناسایی کردهاند که با استفاده از کانالهای گیمینگ YouTube و نتایج جعلی جستوجو، کاربران را به دانلود نرمافزارهای آلوده هدایت میکند.
به گزارش کمیته رکن چهارم، پژوهشگران Unit 42 شرکت Palo Alto Networks این عملیات را با شناسه CL-CRI-1171 ردیابی کردهاند. بررسیها به شناسایی بیش از ۱۰ هزار نمونه از بدافزار OfferLoader و ۱۱ کانال مرتبط در YouTube منجر شده است.
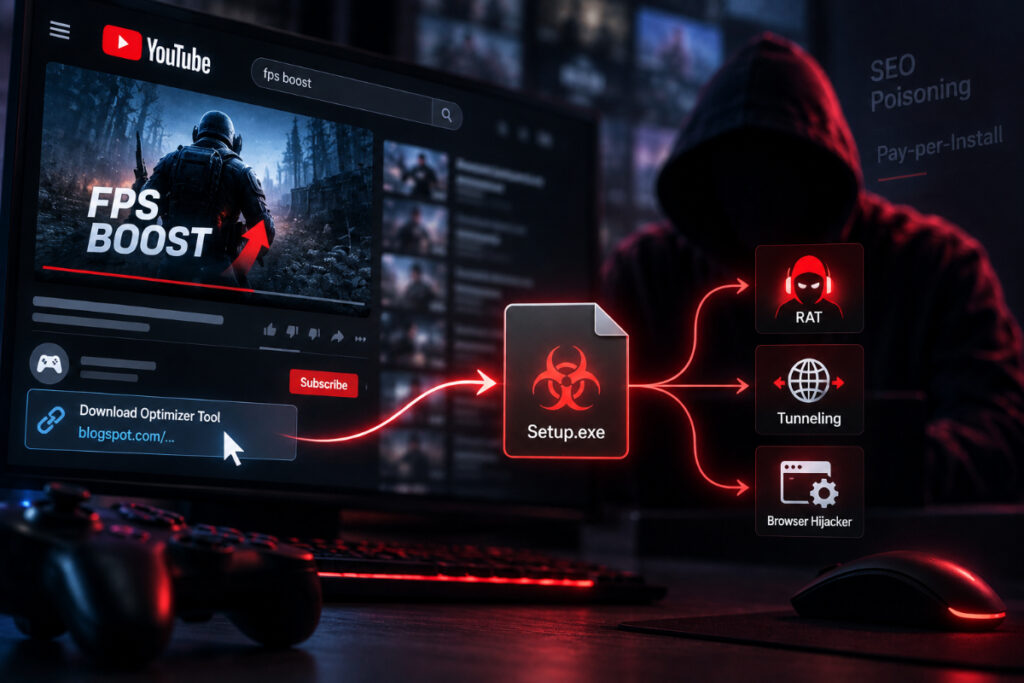
مهاجمان در ویدیوهای مربوط به بازی و افزایش عملکرد سیستم، لینک ابزارهای جعلی را قرار میدادند. همچنین با دستکاری نتایج موتورهای جستوجو، صفحات دانلود جعلی برای نرمافزارهای شناختهشده ایجاد میکردند.
پس از نصب فایل آلوده، OfferLoader میتوانست بدافزارهای مختلفی را روی دستگاه اجرا کند. این بدافزارها قابلیت کنترل از راه دور سیستم، غیرفعال کردن بخشهایی از Microsoft Defender، تغییر تنظیمات Chrome و هدایت ترافیک کاربران را داشتند.
گزارش Unit 42 در ۱۴ سپتامبر ۲۰۲۶ منتشر شده است. به کاربران توصیه شده نرمافزارها را فقط از وبسایت رسمی شرکتها دریافت کرده و از دانلود ابزارهای ناشناس، کرکها و ابزارهای تقلب در بازیها خودداری کنند.
منبع: Cyber Security News