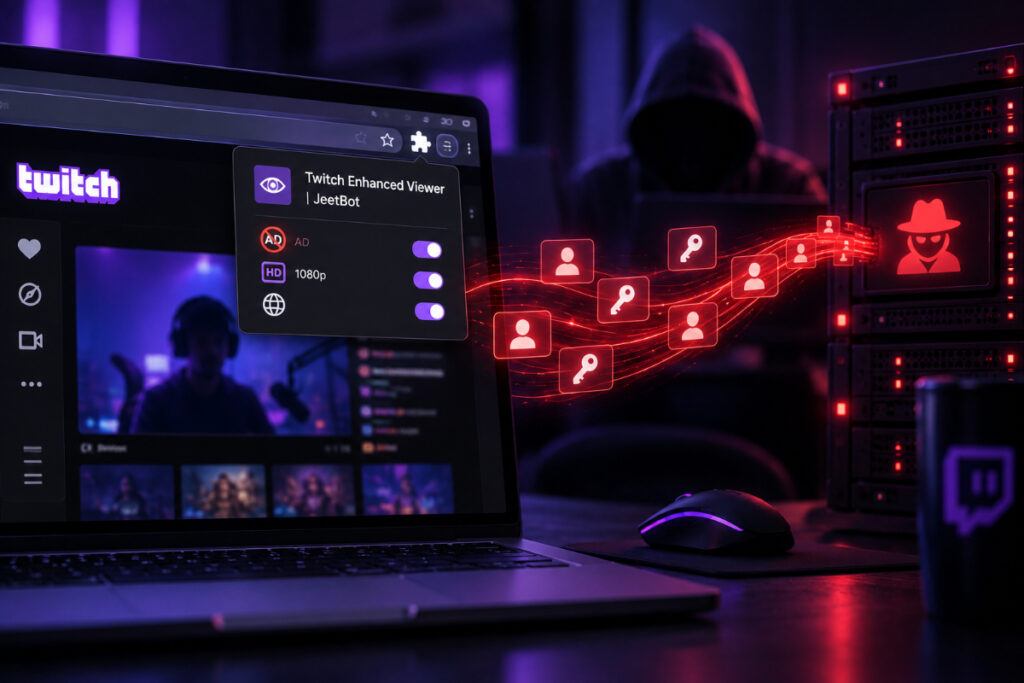
کمیته رکن چهارم – یک افزونه مرورگر با نام Twitch Enhanced Viewer | JeetBot اطلاعات ورود نزدیک به ۳۱ هزار کاربر Twitch را به سرورهای تحت کنترل اپراتور خود منتقل کرده است.
به گزارش کمیته رکن چهارم، شرکت امنیتی Socket اعلام کرده نسخههایی از این افزونه، توکن OAuth کاربران را هنگام تماشای کانالهای Twitch به سرورهای پروکسی JeetBot ارسال میکردند.
این توکنها اطلاعات حساسی هستند و در صورت سوءاستفاده میتوانند امکان انجام برخی فعالیتها از طرف حساب کاربر، از جمله ارسال پیام در چت یا دسترسی به پیامهای خصوصی را فراهم کنند.
JeetBot خود را ابزاری برای حذف تبلیغات و تماشای Twitch با کیفیت 1080p معرفی میکند. نسخههای این افزونه در فروشگاههای Chrome و Firefox در مجموع نزدیک به ۳۱ هزار کاربر داشتهاند.
توسعهدهنده اعلام کرده این مشکل در نسخه ۸۵.۸.۷ برطرف شده است. به کاربران توصیه شده افزونه را به آخرین نسخه ارتقا دهند یا در صورت نبود بهروزرسانی، آن را غیرفعال کنند.
با این حال، بهروزرسانی یا حذف افزونه، توکنهایی را که قبلاً منتقل شدهاند لغو نمیکند و کاربران در معرض خطر باید نشستها و دسترسیهای حساب Twitch خود را نیز بررسی کنند.
منبع: The Hacker News