
پرش به محتوا
آخرین اخبار
ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند
اخبار

هک سرور Marimo و سرقت اطلاعات AWS تنها در هشت ثانیه

شهریور ۲۴, ۱۴۰۵ نوشتهٔ hraicp3

کمیته رکن چهارم – پژوهشگران امنیتی از سوءاستفاده مهاجمان از یک آسیب‌پذیری بحرانی در پلتفرم Marimo خبر داده‌اند که امکان نفوذ به سرور و سرقت اطلاعات حساس AWS را فراهم می‌کند.

به گزارش کمیته رکن چهارم، تیم امنیتی Sysdig اعلام کرده مهاجمان از آسیب‌پذیری CVE-2026-39987 برای اجرای کد بدون نیاز به ورود به حساب کاربری استفاده کرده‌اند. این نقص نسخه‌های Marimo تا ۰.۲۰.۴ را تحت تأثیر قرار می‌دهد.

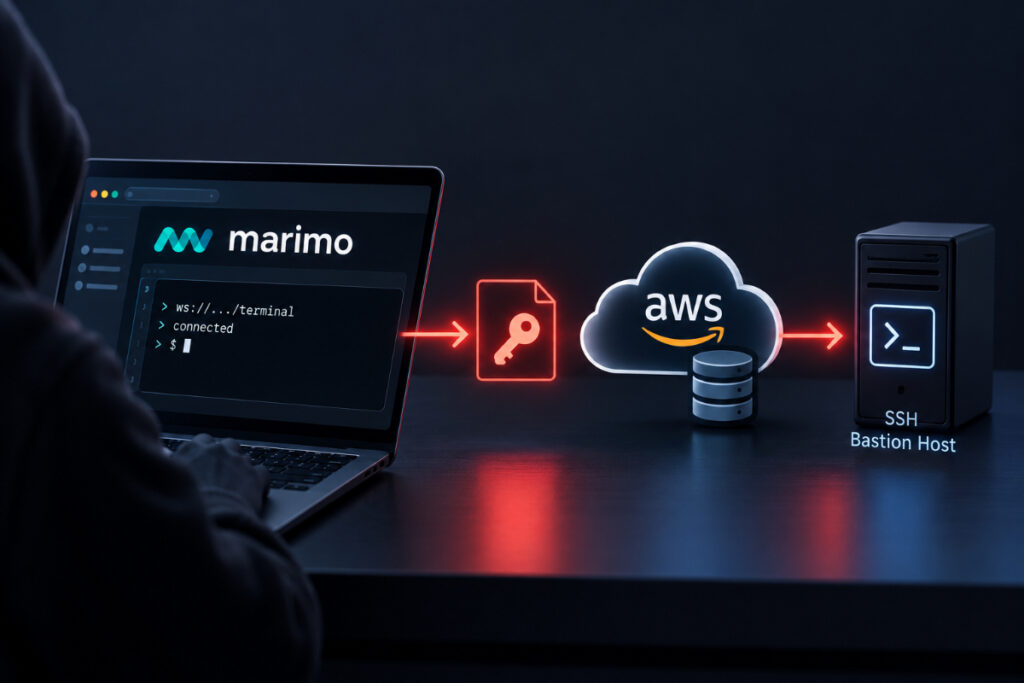
در حمله بررسی‌شده، مهاجم پس از ورود به سرور Marimo، اعتبارنامه‌های AWS را پیدا کرد و از طریق AWS Secrets Manager به یک کلید خصوصی SSH دست یافت. این کلید برای ورود به یک سرور دیگر استفاده شد و کل فرایند تنها هشت ثانیه طول کشید.

این آسیب‌پذیری در نسخه ۰.۲۳.۰ برطرف شده است. به سازمان‌ها توصیه شده Marimo را فوراً به این نسخه یا نسخه‌های جدیدتر ارتقا دهند و دسترسی سرورهای خود از اینترنت را محدود کنند.

همچنین بررسی مجوزهای AWS و تعویض کلیدها، توکن‌ها و اطلاعات محرمانه‌ای که ممکن است در معرض دسترسی قرار گرفته باشند، توصیه شده است.

منبع: Cyber Security News
