
پرش به محتوا
آخرین اخبار
هشدار درباره پشتیبانی جعلی در Teams؛ به افراد ناشناس دسترسی رایانه ندهید آلودگی ۹۵۳ فروشگاه اینترنتی با کدی که از اسکنرهای امنیتی پنهان می‌شود DreamHost رمز برخی حساب‌های ایمیل و انتقال فایل را بازنشانی کرد فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد هشدار درباره پشتیبانی جعلی در Teams؛ به افراد ناشناس دسترسی رایانه ندهید آلودگی ۹۵۳ فروشگاه اینترنتی با کدی که از اسکنرهای امنیتی پنهان می‌شود DreamHost رمز برخی حساب‌های ایمیل و انتقال فایل را بازنشانی کرد فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد
اخبار

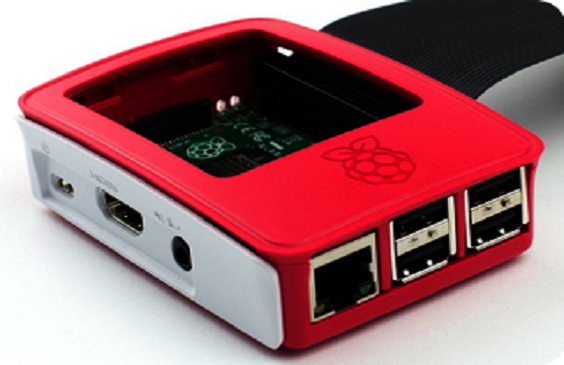
بدافزاری که از رسپبری پای برای استخراج ارزِ مجازی استفاده می‌کند

تیر ۶, ۱۳۹۶ نوشتهٔ editor بدون نظر

کمیته رکن چهارم – محققان از شرکت امنیتی دکتر.وب یک بدافزار به نام Linux.MulDrop.۱۴ را کشف و شناسایی کردند که رسپبری پای را به ماشینی برای استخراج ارز مجازی تبدیل می‌کند. برای آلوده شدن رسپبری پای به این بدافزار، باید بر روی تراشه‌ی شما، درگاه‌های مربوط به SSH باز باشد.

به گزارش کمیته رکن چهارم،اگر درگاه مورد نظر باز باشد، اسکریپت‌های مخرب کار خود را بر روی رسپبری پای انجام داده و ابزارهایی مانند zmap ،sshpass و کدهای مربوط به استخراج ارزِ مجازی را نصب می‌کنند. این بدافزار می‌تواند گذرواژه‌ی مربوط به نام کاربریِ Pi را به یک گذرواژه‌ی بسیار طولانی تغییر دهد.

پس از آلوده شدن رسپبری پای، بدافزار با استفاده از ابزار zmap گره‌های دیگر شبکه را نیز جستجو و پویش می‌کند تا ماشین‌هایی که دارای درگاه باز SSH هستند شناسایی کند. در ادامه نیز سعی می‌کند با استفاده از ابزار sshpass وارد این دستگاه‌ها شده و کد خود را در داخل آن‌ها ذخیره و اجرا کند.

این شرکت امنیتی اعلام کرده محصولاتی که ارائه می‌دهد، می‌توانند با موفقیت این بدافزار را پویش کنند. همچنین اگر متوجه شدید گذرواژه‌ی مربوط به نام کاربریِ Pi متوقف شده است، می‌توانید به‌راحتی یه کارت SD را فلش کرده و نسخه‌ی لینوکس را بر روی آن اجرا کرده و در ادامه داده‌های قبلی خود را بازیابی کنید. محققان امنیتی به ارزِ مجازی که بدافزار به استخراج آن می‌پردازد اشاره‌ای نکرده‌اند. همچنین مشخص نشده برای این عملیات تنها به یک ماشینِ آلوده اکتفا می‌شود و یا بات‌نتی از این ماشین‌ها مورد استفاده قرار می‌گیرد.

منبع:theregister

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Green Captcha Characters Below.
