پرش به محتوا
آخرین اخبار
نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن
اخبار

انتشار نسخه Payday باج‌افزار BTCWare

مهر ۲۲, ۱۳۹۶ نوشتهٔ tech2 tech2 بدون نظر

کمیته رکن چهارم – نسخه جدیدی از باج‌افزار BTCWare در حال انتشار است که به فایل‌های رمزگذاری شده پسوند payday. را الصاق می‌کند.

اتصال از راه دور از طریق پودمان Remote Desktop به دستگاه‌های با گذرواژه ضعیف و اجرای فایل مخرب باج‌افزار اصلی‌ترین روش انتشار BTCWare بوده است.

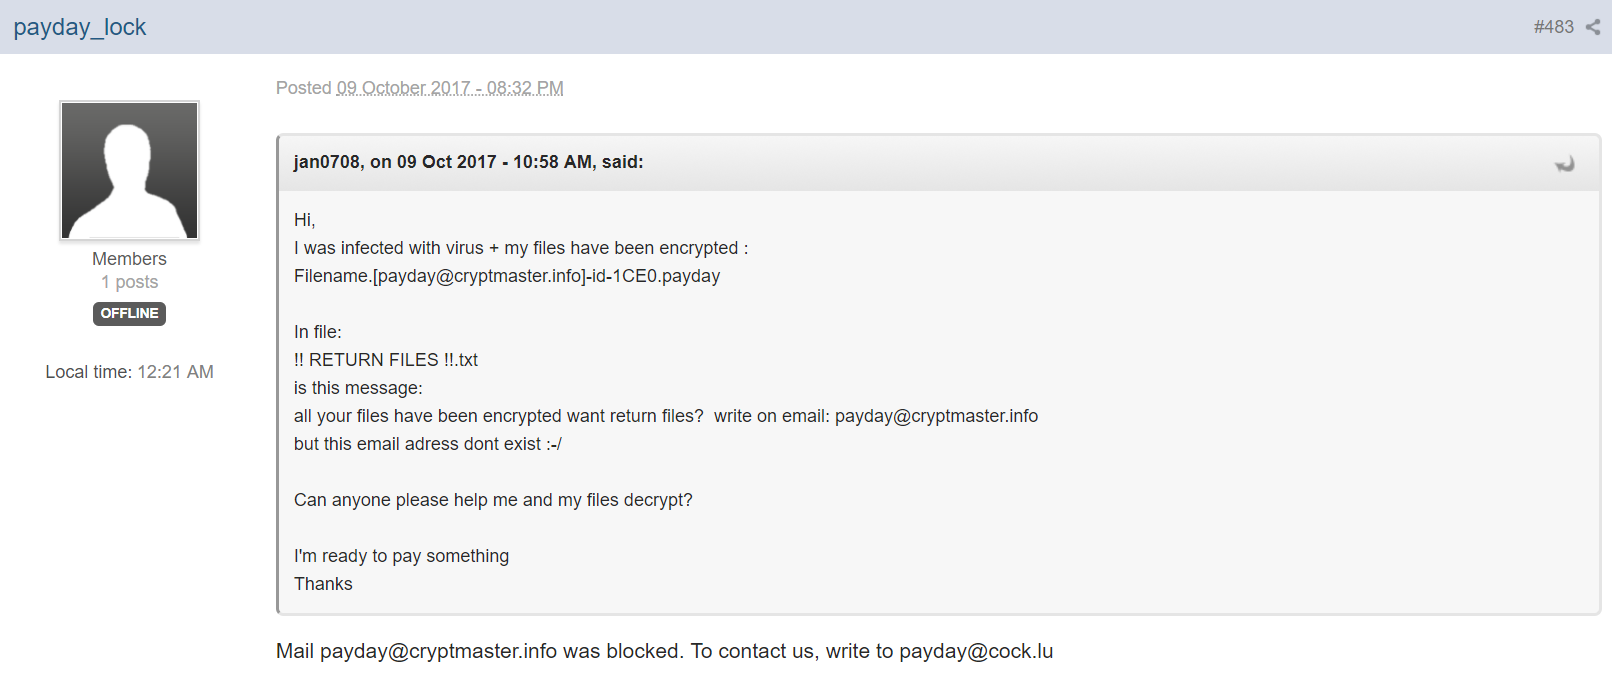
فایل‌های اطلاعیه باج‌گیری در این نسخه جدید، payday.hta و RETURN FILES !!.txt !! نام دارند. در این فایل‌ها از قربانی خواسته می‌شود برای دریافت روال پرداخت باج با ایمیل‌های Checkzip@india.com و payday@cryptmaster.info تماس حاصل کند.

کاربری با شناسه payday_lock در یکی از تالارهای گفتگوی سایت BleepingComputer.com مدعی است که نویسنده این باج‌افزار است. او در پاسخ به یکی از قربانیان از مسدود شدن ایمیل payday@cryptmaster.info خبر داده و خواسته تا بجای آن از ایمیل دیگری استفاده شود.
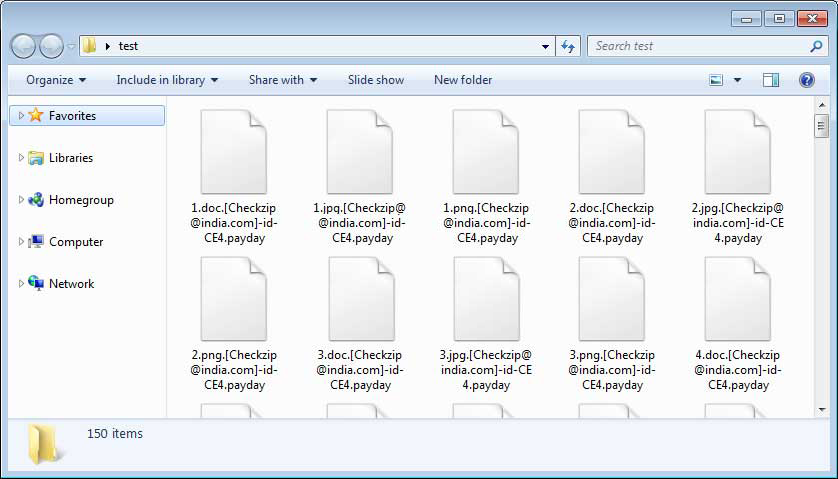
همچنین یکی از تغییرات اعمال شده در نسخه جدید BTCWare چسباندن عبارت email]-id-id.payday]. به پسوند فایل‌های رمزگذاری شده است که نمونه‌ای از آن در شکل زیر قابل مشاهده است.

نسخه بررسی شده در این خبر توسط ضدویروس‌های McAfee و Bitdefender بترتیب با نام‌های RDN/Ransom و Gen:Variant.Ransom.BTCWare.34 شناسایی می‌شود.

منبع : شبکه گستر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Green Captcha Characters Below.