پرش به محتوا
آخرین اخبار
گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد اصلاحیه نقص مورد سوءاستفاده به آیفون‌های XS و XR رسید؛ دستگاه را به‌روز کنید هشدار درباره پشتیبانی جعلی در Teams؛ به افراد ناشناس دسترسی رایانه ندهید آلودگی ۹۵۳ فروشگاه اینترنتی با کدی که از اسکنرهای امنیتی پنهان می‌شود گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد اصلاحیه نقص مورد سوءاستفاده به آیفون‌های XS و XR رسید؛ دستگاه را به‌روز کنید هشدار درباره پشتیبانی جعلی در Teams؛ به افراد ناشناس دسترسی رایانه ندهید آلودگی ۹۵۳ فروشگاه اینترنتی با کدی که از اسکنرهای امنیتی پنهان می‌شود
اخبار

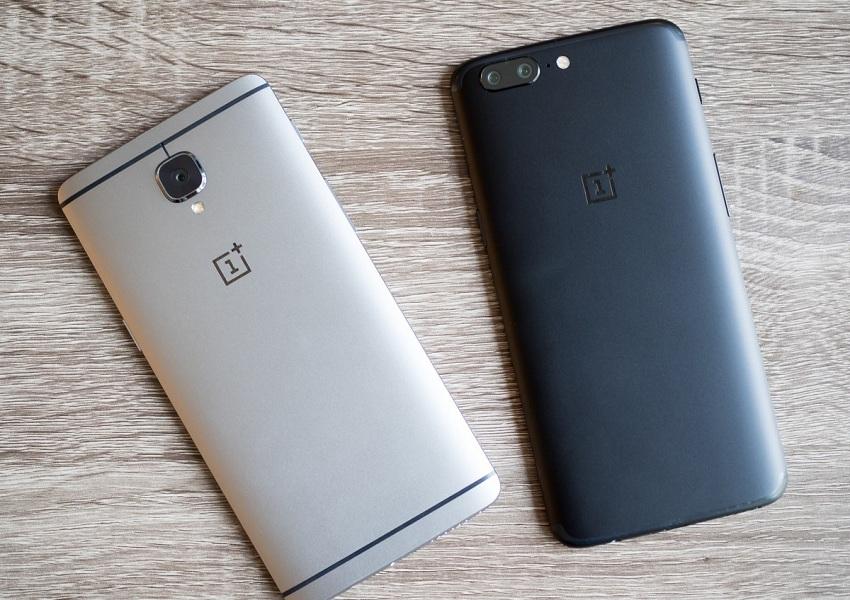
حفره امنیتی در گوشی وان پلاس

آذر ۱, ۱۳۹۶ نوشتهٔ tech2 tech2 بدون نظر

کمیته رکن چهارم – محققان امنیتی درب‌پشتی (backdoor) را درگوشی‌های هوشمند وان‌پلاس (OnePlus) شناسایی کردند که دسترسی مدیریتی را بدون غیرفعال کردن قفل بوت‌لودر (bootloader)، ممکن می‌سازد.

حدود یک ماه پیش شرکت چینی وان‌پلاس به دلیل جمع‌آوری اطلاعات شخصی کاربران متهم شده بود؛ هم‌اکنون نیز مشخص‌شده است این شرکت بر روی تمامی محصولات خود که از سیستم‌عامل اکسیژن‌اُس (OxygenOS) استفاده می‌کنند، دسترسی مدیریتی (root) قرار داده است.

محصولات وان‌پلاس ۲، ۳، ۳T و وان‌پلاس ۵، با یک نرم‌افزار از پیش نصب‌شده به نام EngineerMode ارائه می‌شوند که دسترسی مدیریتی را ممکن می‌سازد. این نرم‌افزار توسط شرکت کوالکوم (Qualcomm) به‌منظور آزمون سخت‌افزار طراحی‌شده است. این نرم‌افزار را در قسمت لیست نرم‌افزارهای نصب‌شده گوشی می‌توان مشاهده کرد.
 

حفره امنیتی در گوشی وان پلاس

هکر تنها با استفاده از یک دستور ساده می‌تواند به گوشی قربانی دسترسی مدیریت داشته باشد. همان‌طور که در قطعه کد زیر مشخص است، تابع escalatedUp، تابع Priviege.escalate(password) را فراخوانی می‌کند و اگر نتیجه درست باشد، persist.sys.adbroot و oem.selinux.reload_policy، یک می‌شوند.

حفره امنیتی در گوشی وان پلاس
 
منیع : سایبربان

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.