
کمیته رکن چهارم – پس از بررسی محصول NPort 5110, 5130, 5150 شرکت موکزا در رابطه با آسیبپذیریهای موجود، کارشناسان موفق به شناسایی برخی از آسیبپذیریها در این محصول شدند.
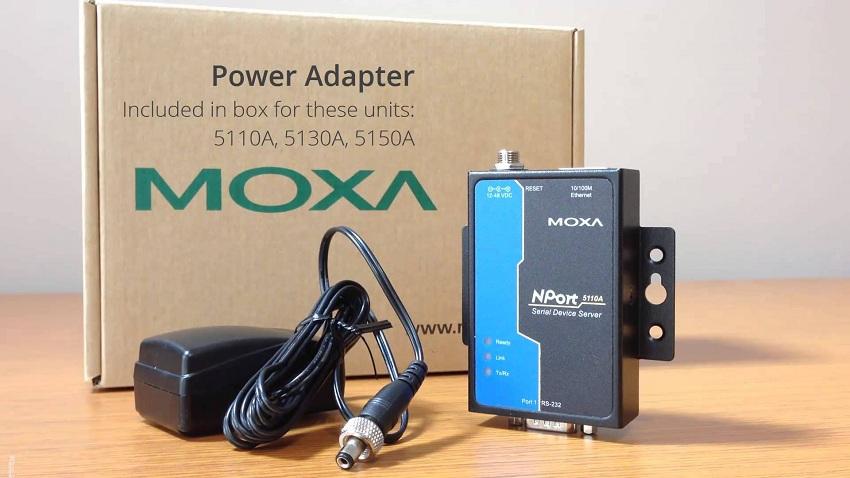
پس از بررسی محصول NPort 5110, 5130, 5150 شرکت موکزا در رابطه با آسیبپذیریهای موجود، کارشناسان موفق به شناسایی برخی از آسیبپذیریها در این محصول شدند. بررسیها نشان میدهد محصول موردنظر در برابر اجرای کدهای مخرب و افشای اطلاعات دارای آسیبپذیری است.
بر اساس اطلاعات بهدستآمده نسخههای زیر از محصولات NPort شرکت موکزا تحت تأثیر قرار دارند:
• NPort 5110 Version 2.2
• NPort 5110 Version 2.4
• NPort 5110 Version 2.6
• NPort 5110 Version 2.7
• NPort 5130 Version 3.7
• NPort 5150 Version 3.7
بهرهبرداری صحیح از این آسیبپذیری به مهاجمان اجازه اجرای کدهای مخرب روی تجهیزات را میدهد. در این میان شرکت موکزا برای به حداقل رساندن بهرهبرداری از تجهیزات موردنظر جدیدترین نسخه سفت افزار خود را ارائه کرد.
خطرهای این آسیبپذیری
مهاجم با استفاده از این آسیبپذیری قادر به ایجاد و اجرای کدهای مخرب در دستگاه موردنظر خواهد بود که با استفاده از این اقدام تمام فعالیتهایش را اجرا میکند. پس از تحقیقات صورت گرفته کارشناسان شناسه CVE-2017-16719 را با درجه اهمیت ۷٫۵ به این آسیبپذیری اختصاص دادهاند.
مهاجم با استفاده از این آسیبپذیری قادر به اجرای دستورات و ایجاد نقص در پد فریم اترنت خواهد بود که ممکن است برای قرار گرفتن در معرض اطلاعات امکانپذیر باشد. لذا شناسه CVE-2017-16715 با درجه اهمیت ۸٫۶ به این آسیبپذیری اختصاص دادهشده است.
مهاجم با استفاده از این آسیبپذیری قادر به ارسال منابع حافظه با استفاده از بستههای TCP SYN خواهد بود، لذا کارشناسان پس از بررسیهای خود در مورد این آسیبپذیری شناسه CVE-2017-14028 را با درجه اهمیت ۷٫۵ به این آسیبپذیری اختصاص داده است.
بررسیها نشان میدهد که از محصول نامبرده در زیرساختهای حیاتی، انرژی و خطوط حملونقل استفاده میشود که بهصورت جهانی مورداستفاده قرار میگیرند.
منبع : سایبربان


