
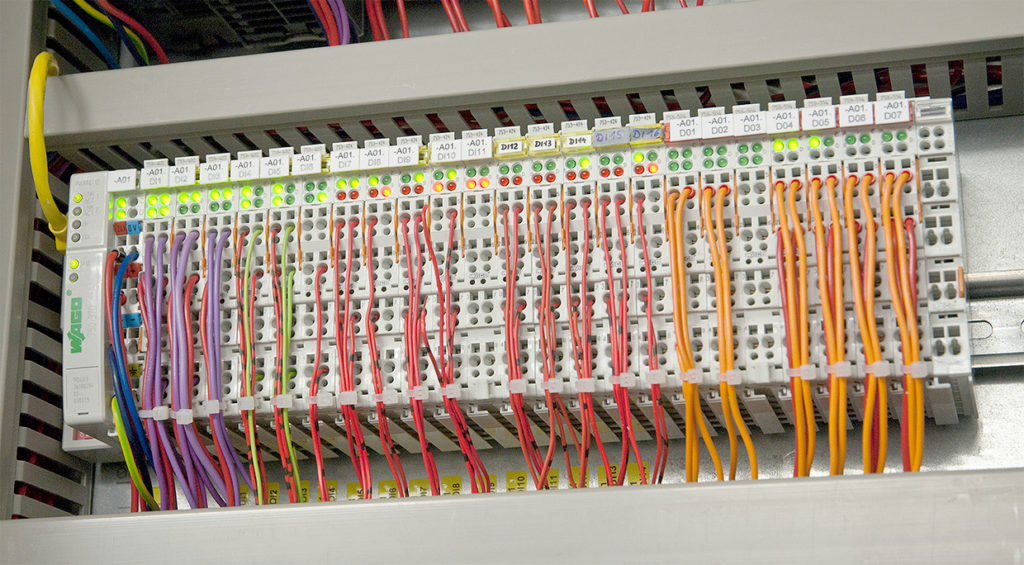
کمیته رکن چهارم – کنترلکنندههای منطقی قابل برنامهریزی (PLC ها) از شرکت اتوماسیون صنعتی آلمانی WAGO، تحت تاثیر یک آسیبپذیری بالقوهی جدی قرار دارند که میتواند دسترسی از راه دور مهاجم به کل شبکهی سازمان را ممکن سازد.
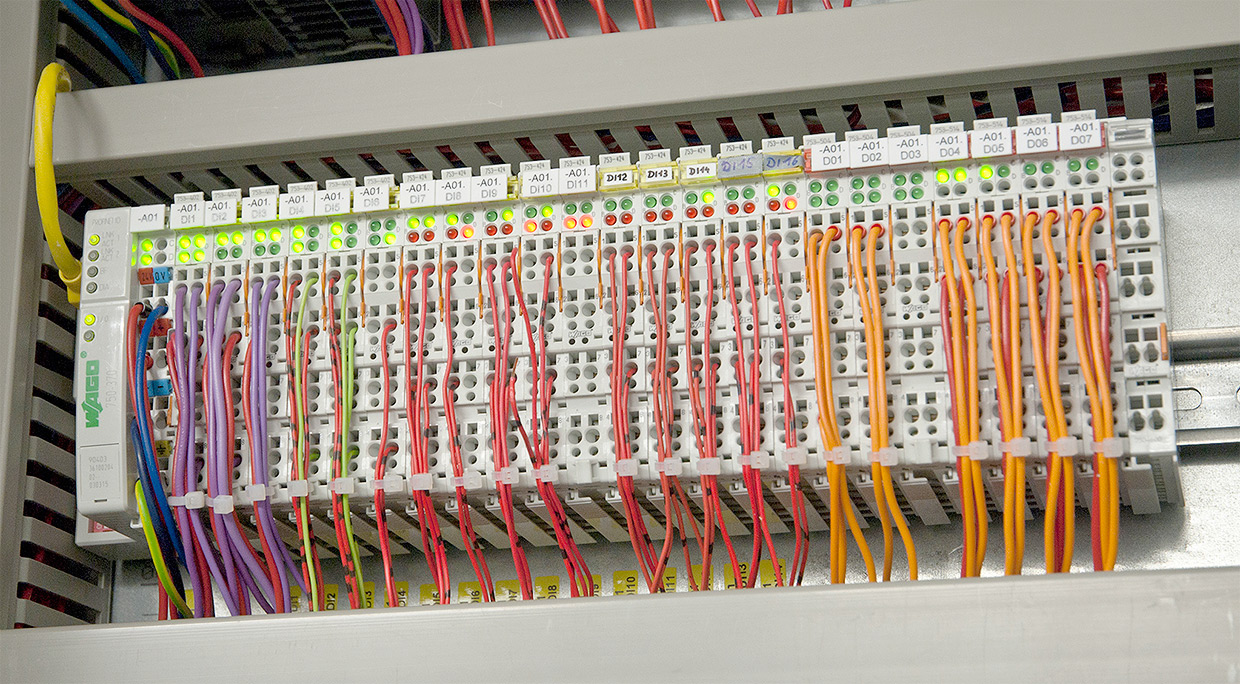
این آسیبپذیری که توسط یک پژوهشگر در خدمات امنیتی و مشاورهی شرکت SEC Consult کشف شده است، بر روی کنترلکنندههای منطقی قابل برنامهریزی سری WAGO PFC۲۰۰ مبتنی بر لینوکس تاثیر میگذارد. دستگاههای آسیبدیده توسط فروشنده بهعنوان سامانههای خودکار فوق فشرده و امن که میتوانند برای کنترل دستگاههای متداول، فناوری فرآیند و در بخش دریایی مورد استفاده قرار گیرند، تبلیغ میشوند.
بر اساس تحقیق وایتمن، شرکت SEC Consult کشف کرد که عملکردهای مختلف یک سرویس با نام «plclinux_rt»، بدون احراز هویت و با ارسال بستههای TCP ساخته شده بر روی درگاه ۲۴۵۵، که درگاه برنامهنویسی است، قابل دسترسی است.
شرکت SEC Consult گفت که این آسیبپذیری همچنین میتواند برای اصلاح برنامهی کنترلکنندهی منطقی قابل برنامهریزی در زمان اجرا مورد بهرهبرداری قرار گرفته و باعث میشود که دستگاه بر روی یک عملکرد حرکت کند، مجددا راهاندازی شده و یا درهم شکسته شود.
این شرکت امنیتی اضافه کرد، درحالیکه اینترنت برای دستگاههایی که میتوانند بر روی درگاه ۲۴۵۵ مورد بهرهبرداری قرار گیرند، پویش نمیشود، از طریق موتور جستجوگر Censys نزدیک به ۲۵۰۰ دستگاه WAGO PFC۲۰۰ بر روی وب پیدا شده است. این شرکت گفته است که این دستگاهها اغلب در سازمانهای زیرساختی حیاتی، از جمله نیروگاههای برق یافت میشوند.
بیشترسامانههای آسیبپذیر در آمریکا (۹۱۱)، آلمان (۳۲۹)، چین (۲۵۵)، فرانسه (۲۰۰) و ژاپن (۱۶۲) قرار دارند.
شرکت SEC Consult در یک پست وبلاگی هشدار داد: «بهدلیل استفاده در محیطهای صنعتی و امنیتی حیاتی، وصلهها باید بهمحض در دسترس قرار گرفتن، اعمال شوند. ما بهصراحت به تمام کاربران این بخش خاطرنشان میکنیم که این سری از دستگاههای آسیبپذیر نباید به طور مستقیم به اینترنت متصل شوند (یا حتی بهعنوان دروازه عمل نمایند)، زیرا این احتمال وجود دارد که یک مهاجم بتواند کل شبکه را از طریق چنین دستگاهی به خطر بیندازد.»
این اولین بار نیست که تعداد قابل توجهی از دستگاههای سامانههای کنترل صنعتی بهدلیل استفاده از یک جزء CODESYS در معرض حملات قرار میگیرند. در اوایل سال جاری، CyberX هشدار داد که صدها هزار دستگاه اینترنت اشیای صنعتی (IIoT) و سامانهی کنترل صنعتی بهدلیل وجود آسیبپذیری بحرانی در کارگزار وب جزئی از نرمافزار CODESYS WebVisu، آسیبپذیر بودهاند
منبع : news.asis.io


