
کمیته رکن چهارم – بهنظر نمیرسد که افزایش رخدادهای سایبری و تهدیدات در حوزه فناوری اطلاعات تاثیر چندان مثبتی بر روی نگرش و تغییر عادات کاربران نسبت به مسائل امنیتی داشته باشد. حتی نتایج نظرسنجی انجام شده توسط شرکت سیلپوینت از بدتر شدن اوضاع حکایت دارد.

در نظرسنجی مذکور، ۱۶۰۰ کارمند شاغل در سازمانهای با حداقل یکهزار پرسنل در کشورهای استرالیا، فرانسه، آلمان، ایتالیا، اسپانیا، انگلیس و آمریکا شرکت داشتهاند.
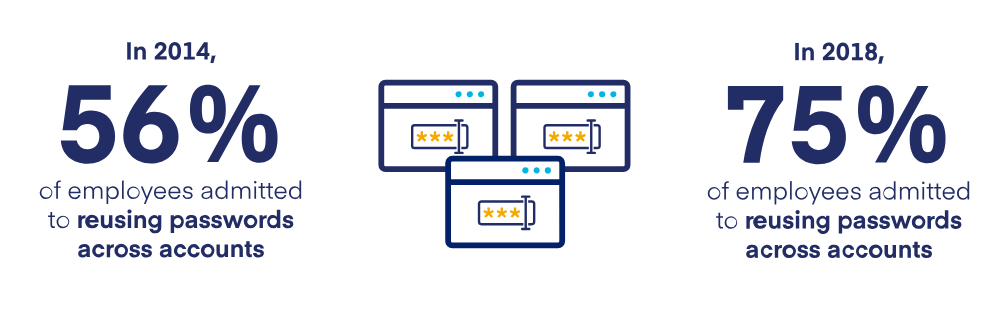
بر طبق آمار حاصل شده از این نظرسنجی، ۷۵ درصد پاسخدهندگان پذیرفتهاند که از رمزهای عبور تکراری در حسابهای کاربری خود استفاده میکنند. این در حالی است که در سال ۲۰۱۴، سهم این افراد ۵۶ درصد اعلام شده بود.
این وضعیت برای نسلی که در عصر فناوری اطلاعات پرورش یافته و در نتیجه انتظار میرود که از قواعد امنیت سایبری آگاهانه پیروی کند بهمراتب ناخوشایندتر است. بهنحوی که ۸۷ درصد افراد با سن ۱۸ تا ۲۵ سال گفتهاند که از رمزهای عبور تکراری استفاده میکنند.
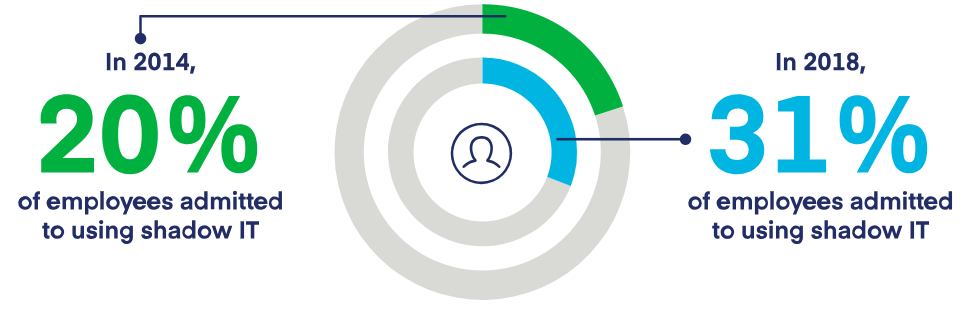
۳۱ درصد از پاسخدهندگان نیز پذیرفتهاند که توسعه نرمافزار در سازمانشان بدون کسب مجوز از بخش فناوری اطلاعات آن سازمان صورت گرفته و عملا در قالب سیاست موسوم به فناوری اطلاعات سایه (Shadow IT) به اجرا در آمده که ۱۱ درصد افزایش را نسبت به سال ۲۰۱۴ نشان میدهد.
این حس عدم ارتباط میان کارکنان و بخش فناوری اطلاعات سازمان در آماری که نشان میدهد ۵۵ درصد پاسخدهندگان این بخش را عامل دردسر و زحمت میدانند نمایانتر میشود.
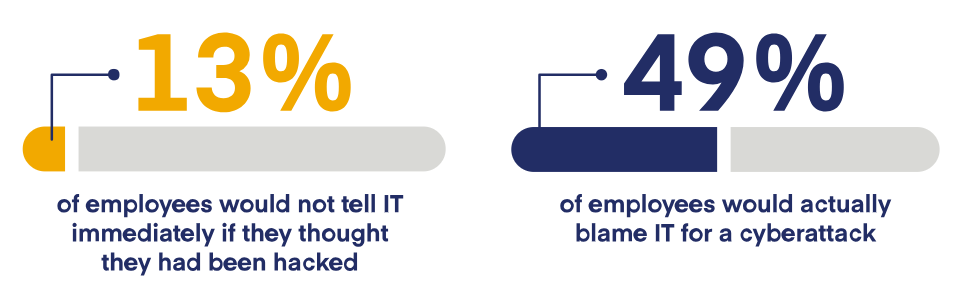
۱۳ درصد از افراد هم پذیرفتهاند که در صورت هک شدن موضوع را بلافاصله به بخش فناوری اطلاعات خبر نمیدهند. ۴۹ درصد هم گفتهاند که با هک شدن حساب کاربریشان، بخش فناوری اطلاعات را از بابت آن سرزنش خواهند کرد.
اگر چه دلیل اصلی تمایل به دور زدن مسائل امنیتی تلاش کارکنان در افزایش بهرهوری عنوان شده اما این آمار نشان میدهد که بسیاری از سازمانها در آگاهیرسانی به کارکنانشان نسبت به توجه به قوانین و الزامات امنیتی ناموفق عمل کردهاند.
مشروح گزارش سیلپوینت با عنوان “Market Pulse Survey 2018” در لینک زیر قابل دریافت و مطالعه است:
- https://www.sailpoint.com/blog/2018-market-pulse-survey-key-findings
منبع : شبکه گستر


