
کمیته رکن چهارم – آسیبپذیری STRANDHOGG ۲.۰ در دستگاههای اندروید دارای نسخه ۹.۰ و قبل از آن تأثیر میگذارد و این امکان را به مهاجمان میدهد که هر برنامهای را از تلفن آلوده سرقت کنند.
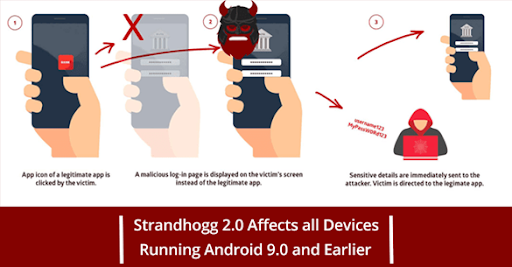
یک آسیبپذیری از نوع ارتقای دسترسی کشف شدهاست که بر دستگاههای اندروید دارای نسخه ۹.۰ و قبل از آن تأثیر میگذارد و این امکان را به مهاجمان میدهد که هر برنامهای را از تلفن آلوده بهسرقت ببرند. این اشکال که بهدلیل شباهت آن به اشکال “StrandHogg” که در سال گذشته کشف شد، آسیبپذیری “StrandHogg ۲.۰” لقب گرفتهاست، یک برنامه مخرب نصبشده در یک دستگاه اندروید است که میتواند پشت برنامههای قانونی پنهان شود و اعتبار ورود به سیستم را برای برنامه قانونی بهسرقت ببرد.
آسیبپذیری StrandHogg، از مشخصه “TaskAffinity” جهت سرقت ویژگی multitasking اندروید استفاده میکند و درنتیجه اثراتی از خود به جا میگذارد که قابل رهگیری هستند، اما نسخه ۲.۰ طیف گستردهای از حملات را ممکن میکند. تفاوت اصلی این اشکال جدید در این است که سوءاستفاده از طریق بازتاب (Reflection) انجاممیشود و به برنامههای مخرب اجازه میدهد تا هویت برنامههای معتبر را بهسرقت ببرند و در عین حال مخفی بمانند.
وقتی برنامه مخرب روی دستگاه نصب میشود، مهاجم میتواند به پیامها و عکسهای خصوصی، اعتبار ورود به سیستم، حرکات GPS، مکالمات تلفنی و موارد دیگر دسترسی پیدا کند یا حتی خود، تماس برقرار کند و از طریق میکروفن و دوربین گوشی جاسوسی کند.
بهگفته محققان، StrandHogg ۲.۰ میتواند بهصورت پویا تقریباً به هر برنامهای بر روی یک دستگاه خاص با لمس یک دکمه حمله کند (برخلاف StrandHogg اصلی که فقط میتواند یک بار به یک برنامه حمله کند). درنتیجه، نسخه ۲.۰ قابلیتهای تهاجمی بسیار بیشتری دارد و برای اجرا به دسترسی ریشه یا هر مجوزی از سوی دستگاه نیاز ندارد.
برنامه مخربی که برروی دستگاه نصب شدهاست، میتواند با استفاده از این آسیبپذیری کاربر را فریب دهد، یعنی وقتی کاربر یک برنامهی سالم را باز میکند، نسخه مخربی از آن بر روی صفحهی نمایش نشان داده میشود. سپس اگر قربانی مشخصات ورود به سیستم خود را در رابط کاربری وارد کند، این اطلاعات بلافاصله به مهاجم منتقل میشود و مهاجم میتواند به برنامههای حساس وارد شده و آنها را کنترل کند.
از آنجایی که StrandHogg ۲.۰ بهصورت مبتنی بر کد اجرا میشود، تشخیص آن نیز سختتر است. در StrandHogg، مهاجم باید برنامههای هدف خود را در مانیفست اندروید بنویسد. این اطلاعات در یک فایل XML ظاهر میشود که شامل اعلان مجوزهای لازم است و نشان میدهد که چه عملیاتی میتوانند اجرا شوند. بنابراین اعلان کد مورد نیاز در گوگلپلی قابل مشاهده خواهد بود، اما در StrandHogg ۲.۰ اینطور نیست. از آنجایی که برای اجرای StrandHogg ۲.۰ به هیچ پیکربندی خارجیای نیاز نیست، هکر میتواند حمله خود را مبهمتر و مخفیتر کند، زیرا کدی که از گوگلپلی بهدست میآید در ابتدا از چشم توسعهدهندگان و تیمهای امنیتی مشکوک به نظر نمیرسد.
بدافزارهایی که از StrandHogg ۲.۰ بهرهبرداری میکنند حتی توسط اسکنرهای امنیتی و آنتیویروسها نیز قابل شناسایی نیستند. براساس دادههای گوگل در آوریل ۲۰۲۰، ۹۱.۸ درصد از کاربران اندروید از نسخه ۹.۰ یا قبلتر از آن استفاده میکنند.
با وجود اینکه گوگل این آسیبپذیری را رفع کرده و خطر کمی برای کاربران وجود دارد، اما همچنان هکرها میتوانند از آن سوءاستفاده کنند. بنابراین کاربران گوشیهای اندروید برای جلوگیری از سرقت اطلاعات خود، باید جدیدترین وصله امنیتی اندروید ارائهشده برای نسخههای ۸، ۸.۱ و ۹ را نصب کنند.
منبع: مرکز ماهر


