
پرش به محتوا
آخرین اخبار
Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد اصلاحیه نقص مورد سوءاستفاده به آیفون‌های XS و XR رسید؛ دستگاه را به‌روز کنید هشدار درباره پشتیبانی جعلی در Teams؛ به افراد ناشناس دسترسی رایانه ندهید آلودگی ۹۵۳ فروشگاه اینترنتی با کدی که از اسکنرهای امنیتی پنهان می‌شود DreamHost رمز برخی حساب‌های ایمیل و انتقال فایل را بازنشانی کرد فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد اصلاحیه نقص مورد سوءاستفاده به آیفون‌های XS و XR رسید؛ دستگاه را به‌روز کنید هشدار درباره پشتیبانی جعلی در Teams؛ به افراد ناشناس دسترسی رایانه ندهید آلودگی ۹۵۳ فروشگاه اینترنتی با کدی که از اسکنرهای امنیتی پنهان می‌شود DreamHost رمز برخی حساب‌های ایمیل و انتقال فایل را بازنشانی کرد فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت
اخبار

شناسایی آسیب‌پذیری‌های بحرانی در ماژول وای-فای Realtek در دستگاه‌‌های تعبیه‌شده

بهمن ۲۴, ۱۳۹۹ نوشتهٔ nr بدون نظر

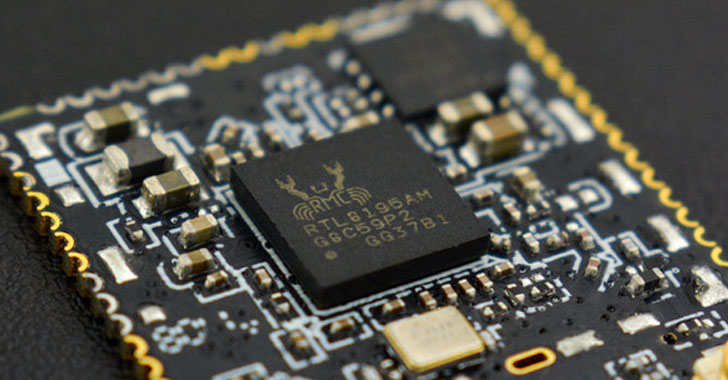
کمیته رکن چهارم – چند آسیب‌پذیری اساسی در ماژول Realtek RTL8195A Wi-Fi شناسایی شده است. مهاجم با بهره‌برداری از این آسیب‌پذیری‌ها می‌تواند دسترسی روت داشته و کنترل تمامی ارتباطات بی‌سیم را به دست بگیرد.

این ماژول یک ماژول کم‌مصرف سخت‌افزاری است که در دستگاه‌های تعبیه‌شده در حوزه‌های مختلفی مانند کشاورزی، خانه‌های هوشمند، حوزه‌ی سلامت و بازی‌ها مورد استفاده قرار می‌گیرد. این ماژول همچنین از یک API به نام Ameba استفاده می‌کند که به توسعه‌دهندگان اجازه می‌دهد تا به دستگاه ا طریق وای-فای، HTTP و MQTT متصل شوند.

اگرچه این آسیب‌پذیری‌ها در ماژول RTL8195A شناسایی شده ولی با این حال محققان معتقدند آسیب‌پذیری‌ها در ماژول‌های وای-فای RTL8711AM، RTL8711AF و RTL8710AF نیز وجود دارد. این آسیب‌پذیری‌ها ترکیبی از سرریز پشته و خواندن خارج از محدوده هستند که در ماژول وای-فای مربوط به مکانیزم WPA2 four-way handshake در مرحله‌ی احراز هویت است.

از مهم‌ترین آسیب‌پذیری‌ها یکی از نوع سرریز بافر بوده و دارای شناسه‌ی CVE-2020-9395 است. بهره‌برداری از این آسیب‌پذیری کنترل کامل ماژول RTL8195 را در اختیار مهاجم قرار می‌دهد. دو مورد دیگر از آسیب‌پذیری‌ها برای اجرای جمله‌ی منع سرویس مورد بهره‌برداری قرار می‌گیرد. چند آسیب‌پذیری دیگر نیز برای بهره‌برداری از کلاینت‌های وای-فای و اجرای کدهای دلخواه روی آن‌ها بهره‌برداری می‌شوند. شرکت Realtek نسخه‌ی Ameba Arduino 2.0.8 را منتشر کرده و این آسیب‌پذیری‌ها را وصله کرده است.

منبع: The Hacker News

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Green Captcha Characters Below.
