پرش به محتوا
آخرین اخبار
نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران
اخبار

سرورهای آپاچی، اوراکل و ردیس، هدف بدافزار ارزکاوی جدید قرار گرفتند!

بهمن ۲۵, ۱۳۹۹ نوشتهٔ nr بدون نظر

کمیته رکن چهارم – بر اساس تحقیقات جدید، یک گروه تهدیدکننده با انگیزه‌های مالی که به حملات ارزکاوی خود مشهور است، از نسخه جدید بدافزار خود برای هدف قراردادن زیرساخت‌های ابری با استفاده از آسیب‌پذیری‌های موجود در فناوری‌های سرور وب استفاده کرده است.

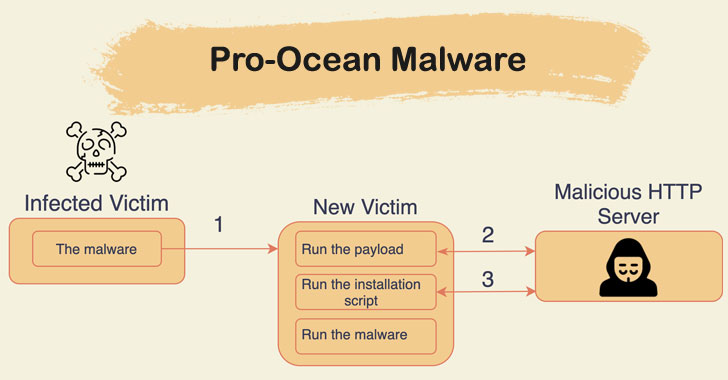
به گفته محققان، این بدافزار ارزکاوی که Pro-Ocean نام داشته و توسط گروه جرایم اینترنتی Rocke مستقر در چین توسعه داده شده است، اکنون دارای قابلیت‌های بهبودیافته rootkit و worm نیز می‌باشد. همچنین، این بدافزار از روش‌های جدیدی برای دورزدن روش‌های شناسایی شرکت‌های امنیت سایبری استفاده می‌کند.

طبق گزارش‌ها، بدافزار Pro-Ocean از آسیب‌پذیری‌های شناخته‌شده برای هدف قراردادن برنامه‌های ابری استفاده می‌کند که از جمله آنها، می‌توان به آسیب‌پذیری CVE-2016-3088 در ActiveMQ آپاچی، آسیب‌پذیری CVE-2017-10271 در WebLogic اوراکل و نسخه‌های ناامن نرم‌افزار ردیس (Redis) اشاره کرد.

بدافزار Pro-Ocean پس از نصب بر روی سیستم هدف، هر فرایند دیگری از جمله بدافزارها و استخراج‌کننده‌های دیگر، از جمله Luoxk ،BillGates ، XMRig و Hashfish را که از CPU استفاده می‌کنند، متوقف کرده و به این ترتیب، از ۱۰۰ درصد ظرفیت CPU برای استخراج ارز دیجیتال مونرو (Monero) بهره‌مند می‌شود.

منبع : The Hacker News

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.