
پرش به محتوا
آخرین اخبار
WorkOS دسترسی غیرمجاز به اطلاعات مشتریان را به ایجنت پژوهشی ARTEX نسبت داد گزارش تازه Mirax: تبلیغات پخش ویدیو می‌توانند به سرقت از حساب بانکی برسند حمله از مسیر پیمانکار، حساب بانک Arkéa را هدف گرفت؛ مشتریان مراقب فیشینگ باشند ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد WorkOS دسترسی غیرمجاز به اطلاعات مشتریان را به ایجنت پژوهشی ARTEX نسبت داد گزارش تازه Mirax: تبلیغات پخش ویدیو می‌توانند به سرقت از حساب بانکی برسند حمله از مسیر پیمانکار، حساب بانک Arkéa را هدف گرفت؛ مشتریان مراقب فیشینگ باشند ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد
اخبار

بات‌ت DDoS جدید با نام Matryosh دستگاه‌های اندرویدی را هدف قرار داده است!

بهمن ۲۷, ۱۳۹۹ نوشتهٔ nr بدون نظر

کمیته رکن چهارم – یک بدافزار اندرویدی جدید دستگاه‌های اندروید را با هدف را‌ه‌اندازی بات‌نتی از این دستگاه‌ها برای اجرای حملات DdoS هدف قرار داده است.
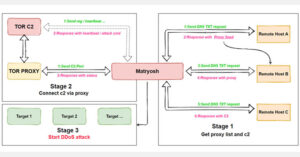
این بدافزار Matryosh نام داشته و فریم‌ورک بدافزار Mirai استفاده کرده و از طریق اینترفیس‌های Android Debug Bridge (ADB) برای آلوده کردن دستگاه‌های اندرویدی تحت شبکه، توزیع می‌شود. ADB یک ابزار خط-فرمان و بخشی از Android SDK است که ارتباطات را هندل کرده و به توسعه‌دهندگان اجازه می‌دهد تا برنامه‌های اندرویدی را روی تجهیزات نصب و دی‌باگ کنند.

این اینترفیس‌ها در حالت پیش‌فرض باید غیرفعال باشد ولی برخی از سازندگان تجهیزات اندرویدی آن را فعال می‌کنند و از این طریق دستگاه از سمت پورت ۵۵۵۵ TCP در معرض حملات مهاجمان سایبری قرار می‌گیرد.

این اولین بار نیست که یک بات‌نت از ADB بهره‌برداری می‌کند. محققان امنیتی اعلام کردند این بات‌نت جدید از حیث فرمت دستورات و استفاده از TOR C2 بسیار مشابه بات‌نت LeetHozer است که توسط گروه نفوذ Moobot توسعه یافته است.

منبع : The Hacker News
دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.
