پرش به محتوا
آخرین اخبار
نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند اپل محتوای لینک‌های عمومی iCloud را از نسخه ۲۷.۳ بررسی می‌کند نصب‌کننده‌های جعلی ویندوز، اینترنت و توان پردازشی رایانه را بدون رضایت مصرف می‌کنند به‌روزرسانی آلوده cPGuard اطلاعات سرورها را سرقت کرد؛ تعویض رمزها ضروری است نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند اپل محتوای لینک‌های عمومی iCloud را از نسخه ۲۷.۳ بررسی می‌کند نصب‌کننده‌های جعلی ویندوز، اینترنت و توان پردازشی رایانه را بدون رضایت مصرف می‌کنند به‌روزرسانی آلوده cPGuard اطلاعات سرورها را سرقت کرد؛ تعویض رمزها ضروری است
اخبار

شناسایی آسیب‌پذیری در نرم‌افزار JIRA

اردیبهشت ۷, ۱۴۰۱ نوشتهٔ hraicp3 بدون نظر

کمیته رکن چهارم – آسیب‌پذیری بحرانی در نرم‌افزار JIRA کشف شده است که به مهاجم امکان دور زدن احراز هویت را می‌دهد.

آسیب‌پذیری بحرانی در نرم‌افزار JIRA کشف شده است که به مهاجم امکان دور زدن احراز هویت را می‌دهد.

این آسیب‌پذیری که در نرم‌افزار Jira Seraph افشا شده است، به مهاجم احراز هویت نشده اجازه می‌دهد تا با ارسال یک درخواست ساختگی HTTP از راه دور احراز هویت را دور بزند. آسیب‌پذیری مذکور بر محصولات Jira و Jira Service Management تاثیر می‌گذارد. این آسیب‌پذیری با شناسه “CVE-۲۰۲۲-۰۵۴۰” و شدت ۹.۹ در Jira Seraph شناسایی شده است. Seraph چارچوبی است که برنامه‌های کاربردی وب ارائه شده توسط این شرکت را ایمن می‌کند و با Seraph، تمام درخواست‌های ورود و خروج برای Jira و Confluence از طریق عناصر اصلی قابل اتصال انجام می‌شود. مهاجم می‌تواند از این آسیب‌پذیری با ارسال یک درخواست HTTP ساختگی برای دور زدن احراز هویت سوءاستفاده کند.

تمام نسخه‌های مدیریت سرویس Jira و Jira Cloud تحت تاثیر این آسیب‌پذیری قرار نمی‌گیرند. علاوه بر این اگر مهاجمان از راه دور از یک پیکربندی خاص در Seraph استفاده کنند، تنها می‌توانند محصولات آسیب‌پذیر را به خطر بیندازد.

این آسیب‌پذیری دو اپلیکیشن تلفن همراه را برای Jira تحت تاثیر قرار می‌دهد که در ادامه به آنها اشاره می‌شود:
• Insight – Asset Management
• Mobile Plugin
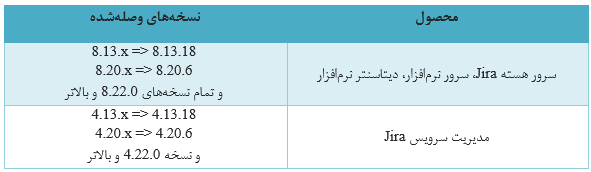
به‌روزرسانی‌های امنیتی در نسخه‌های زیر منتشر شده است. به کاربران توصیه می‌شود در اسرع وقت نسبت به به‌روزرسانی اقدام کنند.

بسته به در دسترس بودن وصله‌های فوری، این شرکت دو گزینه را ارائه می‌دهد:
به‌روزرسانی برنامه‌های آسیب‌دیده به آخرین نسخه یا اینکه آنها را به طور کلی غیرفعال کنید.

منبع: مرکز ماهر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.