
پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

مرورگرهای کرومیم در برابر اکسپلویت جدید Brash آسیب‌پذیر شدند

آبان ۱۳, ۱۴۰۴ نوشتهٔ nastaran بدون نظر

کمیته رکن چهارم– پژوهشی تازه نشان می‌دهد یک اکسپلویت موسوم به «Brash» می‌تواند با ارسال یک URL مخرب مرورگرهای مبتنی بر کرومیم را ظرف چند ثانیه کرش دهد.
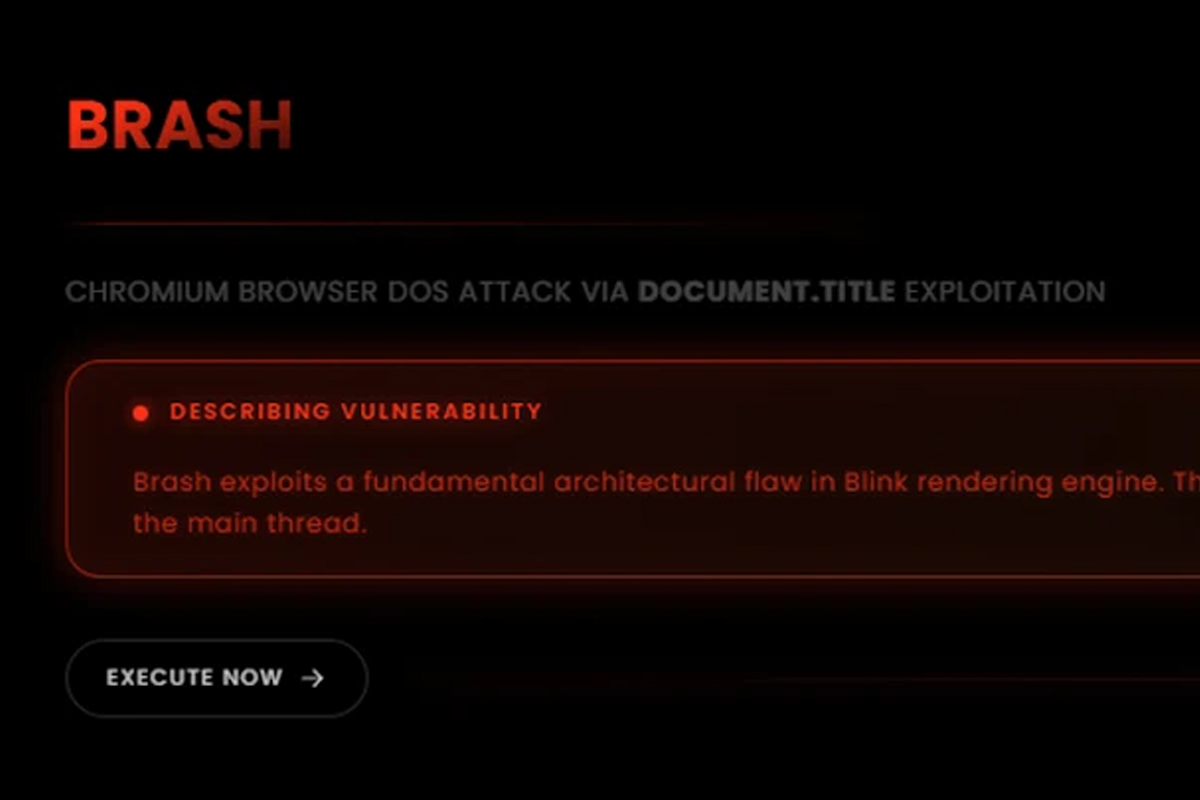
به گزارش کمیته رکن چهارم، پژوهشگر امنیتی خوزه پینو توضیح داده است که Brash از نبود محدودیت نرخ برای به‌روزرسانی‌های document.title سوءاستفاده می‌کند و می‌تواند میلیون‌ها تغییر در ساختار DOM را در ثانیه بمباران کند؛ نتیجه، اشباع نخ رابط کاربری و از کار افتادن مرورگر است. این روش، در آزمایش‌ها باعث توقف پاسخ‌دهی مرورگر ظرف حدود ۱۵ تا ۶۰ ثانیه شد و می‌تواند با یک کلیک روی یک URL ویژه فعال شود.

این آسیب‌پذیری بر نسخه‌های مختلف گوگل کروم و بسیاری از مرورگرهای مبتنی بر کرومیم از جمله Microsoft Edge، Brave، Opera، Vivaldi، Arc و برخی ابزارهای مبتنی بر کرومیم اثر می‌گذارد و پژوهشگر هشدار داده است که امکان زمان‌بندی اجرای حمله (مثل بمب منطقی) نیز وجود دارد که ریسک سوءاستفاده را افزایش می‌دهد.

پیشنهاد می‌شود کاربران مرورگرهای مبتنی بر کرومیم را به‌روز نگه دارند، از باز کردن لینک‌های ناشناس خودداری کنند و در صورت مواجهه با کندی یا کرش مکرر، تب‌های مشکوک را ببندند و مرورگر را ری‌استارت کنند. جمع‌بندی: Brash یک ضعف معماری در مدیریت به‌روزرسانی‌های عنوان تب در کرومیم است که با یک URL مخرب می‌تواند باعث از کار افتادن سریع مرورگرهای مبتنی بر کرومیم شود و نیازمند احتیاط فوری کاربران و به‌روزرسانی از سوی توسعه‌دهندگان است.

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.
