
پرش به محتوا
آخرین اخبار
نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن
اخبار

باج‌افزار جدید ENCFORGE زیرساخت‌های هوش مصنوعی را هدف قرار داد

تیر ۳۰, ۱۴۰۵ نوشتهٔ hraicp3

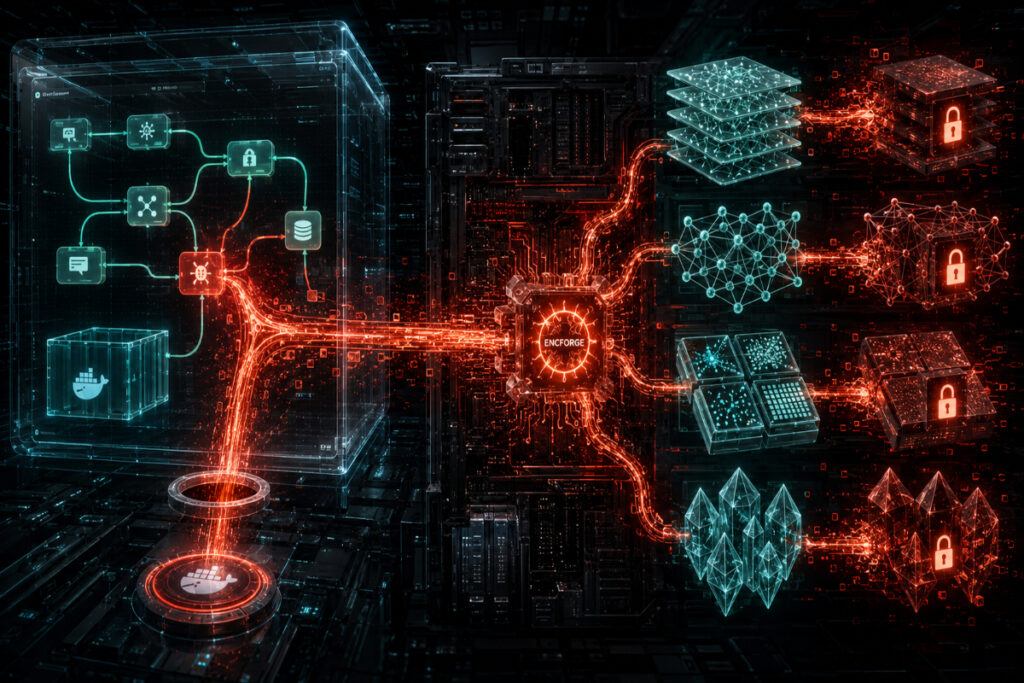
کمیته رکن چهارم – پژوهشگران امنیت سایبری از شناسایی نسخه جدیدی از حملات گروه JADEPUFFER خبر داده‌اند که این بار با استفاده از باج‌افزار ENCFORGE، سرورهای هوش مصنوعی و فایل‌های مربوط به مدل‌های زبانی را هدف قرار می‌دهد.

به گزارش کمیته رکن چهارم، این حمله از یک آسیب‌پذیری شناخته‌شده در Langflow سوءاستفاده می‌کند که به مهاجم اجازه می‌دهد بدون نیاز به احراز هویت، کد دلخواه خود را روی سرور اجرا کند. پس از نفوذ، مهاجم با سوءاستفاده از دسترسی‌های موجود، کنترل بیشتری بر سیستم به دست آورده و باج‌افزار ENCFORGE را روی میزبان اجرا می‌کند.

بررسی‌ها نشان می‌دهد این باج‌افزار به‌طور ویژه برای هدف قرار دادن زیرساخت‌های هوش مصنوعی طراحی شده و فایل‌های مربوط به مدل‌های یادگیری ماشین، مجموعه‌داده‌های آموزشی، پایگاه‌های داده برداری و سایر دارایی‌های مرتبط را رمزگذاری می‌کند. همچنین برای جلوگیری از شناسایی، از روش‌هایی مانند حذف خودکار، ایجاد ماندگاری و رمزگذاری بخشی از فایل‌ها استفاده می‌کند.

پژوهشگران به سازمان‌ها توصیه کرده‌اند هرچه سریع‌تر Langflow را به نسخه‌های جدید به‌روزرسانی کنند، اطلاعات احراز هویت و کلیدهای دسترسی را تعویض کنند، دسترسی غیرضروری کانتینرها به Docker Socket را حذف کرده و از نسخه‌های پشتیبان آفلاین برای حفاظت از مدل‌ها و داده‌های آموزشی استفاده کنند.

منبع: The Hacker News

