
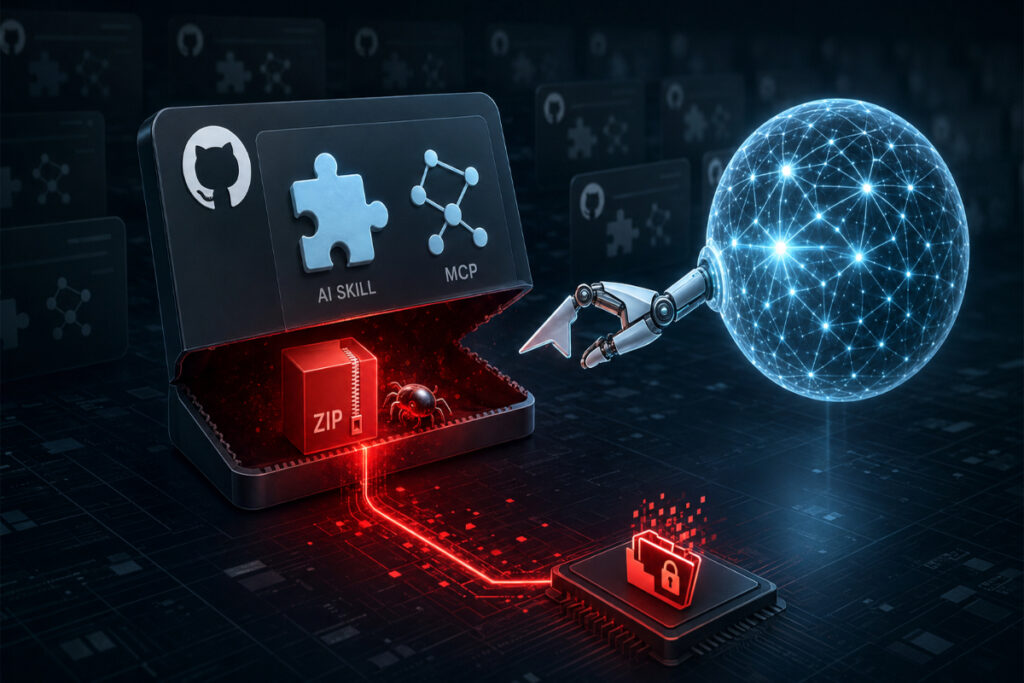
کمیته رکن چهارم – پژوهشگران امنیت سایبری از شناسایی حدود ۷۶۰۰ مخزن مخرب در GitHub خبر دادهاند که با معرفی خود بهعنوان ابزارها و مهارتهای هوش مصنوعی، بدافزار SmartLoader را روی سامانه کاربران نصب میکنند.
به گزارش کمیته رکن چهارم، این کارزار که FakeGit نام گرفته، از مخازن جعلی، پروژههای کپیشده، حسابهای مشابه توسعهدهندگان واقعی و فایلهای راهنمای متقاعدکننده برای فریب کاربران استفاده میکند. بیش از ۸۰۰ مخزن شناساییشده خود را بهعنوان مهارت هوش مصنوعی یا سرور MCP معرفی کردهاند.
پس از دانلود و اجرای فایلهای آلوده، بدافزار SmartLoader روی دستگاه نصب میشود و میتواند بدافزارهای دیگری مانند StealC را دریافت کند. StealC برای سرقت گذرواژهها، اطلاعات مرورگر، دادههای حسابها و سایر اطلاعات حساس طراحی شده است.
پژوهشگران همچنین درباره روشی به نام AgentBaiting هشدار دادهاند. در این روش، یک عامل هوش مصنوعی ممکن است هنگام جستوجوی ابزار یا سرور MCP، مخزن جعلی را معتبر تشخیص دهد و دستورهای مخرب آن را به کاربر پیشنهاد کند. بررسیها نشان داده است برخی ابزارهای شناختهشده هوش مصنوعی نیز ممکن است این مخازن را در نتایج خود نمایش دهند.
به سازمانها و کاربران توصیه شده است تنها از مهارتها، افزونهها و سرورهای MCP تأییدشده استفاده کنند، اعتبار ناشر و پروژه را پیش از نصب بررسی کنند و ابزارهای جدید را ابتدا در محیطهای آزمایشی و محدود اجرا کنند.
منبع: The Hacker News


