پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

خودکارسازی؛ تنها راه بستن فاصله میان افشا و نفوذ

آبان ۲۳, ۱۴۰۴ نوشتهٔ nastaran بدون نظر

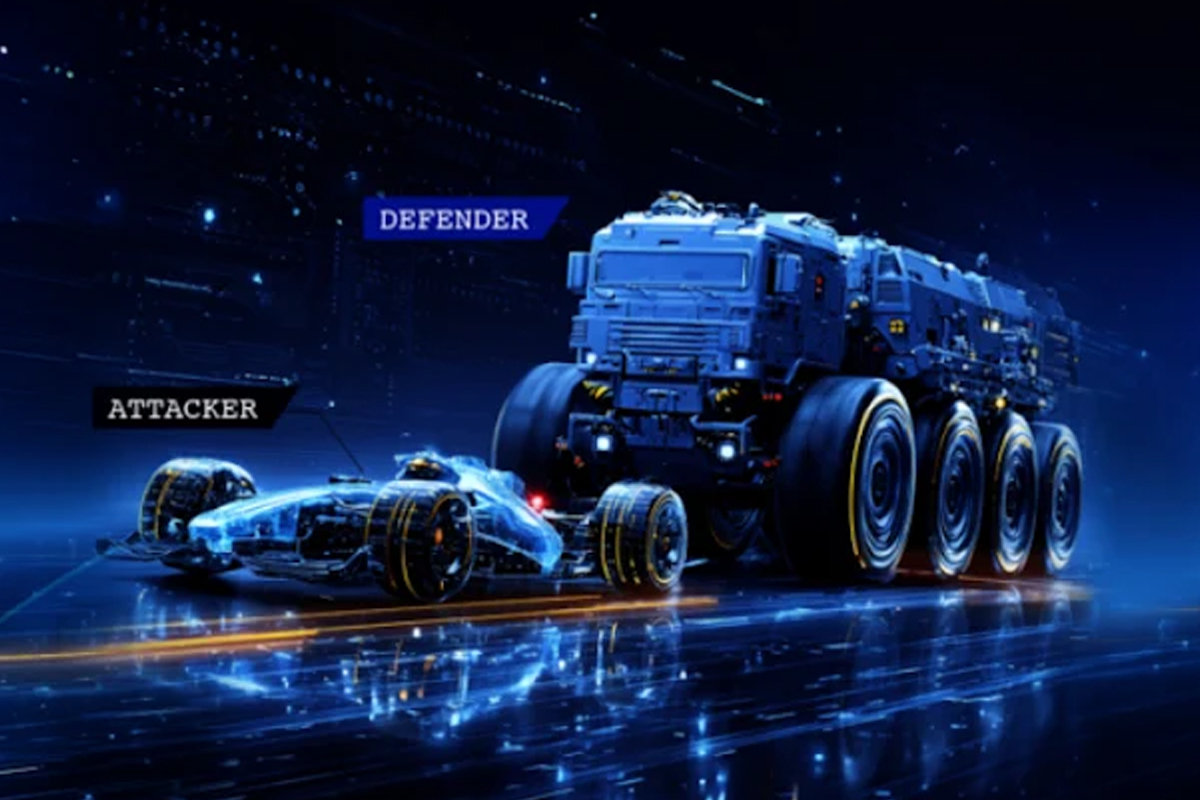
کمیته رکن چهارم – گزارش‌های امنیتی نشان می‌دهد بیش از نیمی از آسیب‌پذیری‌های تازه‌افشا طی ۴۸ ساعت مورد سوءاستفاده عملیاتی قرار می‌گیرند و همین موضوع سال ۲۰۲۶ را به دوره‌ای بدل می‌کند که در آن مدافعان باید با سرعت ماشین واکنش نشان دهند. مهاجمان از جریان‌های خودکار تحلیل و اکسپلویت استفاده می‌کنند و بلافاصله پس از انتشار هر CVE، اسکریپت‌های خود را برای یافتن اهداف قابل نفوذ فعال می‌سازند. در مقابل، تیم‌های فناوری معمولاً درگیر بررسی هشدارها، ارزیابی شدت و برنامه‌ریزی برای چرخه وصله‌ها می‌شوند؛ فاصله‌ای که مهاجمان از آن بهره می‌برند.

به گزارش کمیته رکن چهارم، مدل کنونی امنیت سازمانی که بر وصله‌کردن دستی و فرایندهای کند اداری تکیه دارد، دیگر پاسخگوی حجم حملات نیست. خودکارسازی مبتنی بر سیاست به‌عنوان رویکردی ضروری مطرح شده که می‌تواند زمان آسیب‌پذیری را کاهش دهد و فرآیندهایی مانند اعمال فوری وصله‌ها، بازگردانی کنترل‌شده و حفظ پیکربندی‌ها را به‌طور مداوم اجرا کند. کاهش خطاهای انسانی و پیشگیری از فرسودگی نیروی متخصص نیز از مزیت‌های این رویکرد است.

کارشناسان تأکید می‌کنند سیستم‌های حمله خودکار بدون توقف عمل می‌کنند و برای مقابله با آن‌ها باید سامانه‌های دفاعی یکپارچه و سرعت‌محور به‌کار گرفته شود. سازمان‌ها ناگزیرند بارهای کاری غیرقابل‌خودکارسازی را بازبینی و با استانداردسازی، ایزوله‌سازی و ساده‌سازی وابستگی‌ها، آن‌ها را کارآمدتر کنند. آینده امنیت سایبری متعلق به دفاع خودکار است؛ جایی که هر ساعت تأخیر میان افشا و اصلاح می‌تواند فرصتی برای نفوذ باشد و تنها سرعت و اتوماسیون می‌تواند این فاصله را کاهش دهد.

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.