پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

فیشینگ مدرن بدون نیاز به بدافزار؛ فقط با نوتیفیکیشن مرورگر

آذر ۳, ۱۴۰۴ نوشتهٔ nastaran بدون نظر

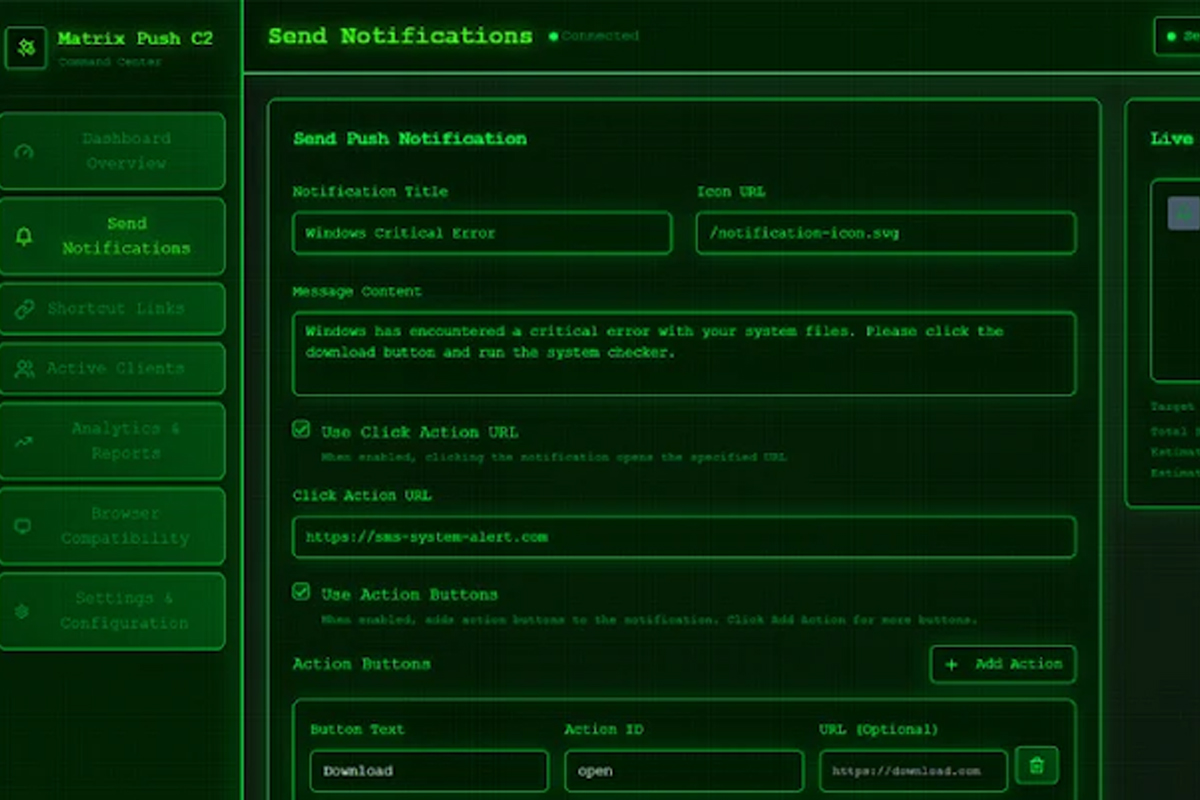
کمیته رکن چهارم– محققان امنیتی هشدار داده‌اند که مهاجمان سایبری اکنون از اعلان‌های مرورگر به‌عنوان یک بردار حمله جدید برای ارسال لینک‌های مخرب استفاده می‌کنند؛ حملاتی که از طریق پلتفرمی به‌نام Matrix Push C2 انجام می‌شود و فایل مخرب سنتی لازم ندارد.

به گزارش کمیته رکن چهارم، ابتدا کاربران از طریق سایت‌های مخرب یا سایت‌های قانونی اما آلوده، فریب می‌خورند و دریافت نوتیفیکیشن مرورگر را تأیید می‌کنند. سپس، مهاجمان از قابلیت ارسال اعلان مرورگر استفاده کرده و پیغام‌هایی را با ظاهری شبیه هشدارهای سیستمی یا مرورگر رسمی به دستگاه قربانی می‌فرستند—حاوی برندهای شناخته‌شده، لوگوها و زبان متقاعدکننده. در ادامه، با کلیک کاربر، او به سایت جعلی یا صفحه فیشینگ هدایت می‌شود.

ویژگی مهم این حمله، چندسکویی بودن آن است: چون از مرورگر وب استفاده می‌کند، تمامی سیستم‌‌عامل‌ها—ویندوز، مک، لینوکس و دستگاه‌های موبایل—معرض خطر هستند. همچنین، Matrix Push C2 به‌صورت تجاری در دارک‌وب و تلگرام فروخته می‌شود، که مدل اشتراکی قیمت هم دارد و در نتیجه امکان گسترده شدن آن بالاست.

در نتیجه، به کاربران توصیه می‌شود که اجازه دریافت اعلان مرورگر را تنها به سایت‌های کاملاً معتبر صادر کنند، هنگام مشاهده اعلان‌های ناگهانی با ادعای به‌روزرسانی یا هشدار امنیتی محتاط باشند و لینک‌های ناشناس را کلیک نکنند. این تکنیک به‌علت ظاهر رسمی‌اش، می‌تواند به‌سادگی موجب سرقت حساب‌ها، نصب بدافزار یا تخلیه کیف‌پول رمزارز شود.

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.