
کمیته رکن چهارم – گروه هکری سیلور فاکس که پیشتر کاربران چینیزبان را هدف قرار میداد، اکنون با استفاده از ایمیلهای جعلی با موضوع مالیات، کاربران هندی را به دام میاندازد. این گروه با ارسال فایلهای مخرب، بدافزار خطرناک ValleyRAT را منتشر میکند که قابلیت اجرای پنهانی، سرقت اطلاعات و ماندگاری طولانی در سیستم قربانی را دارد.
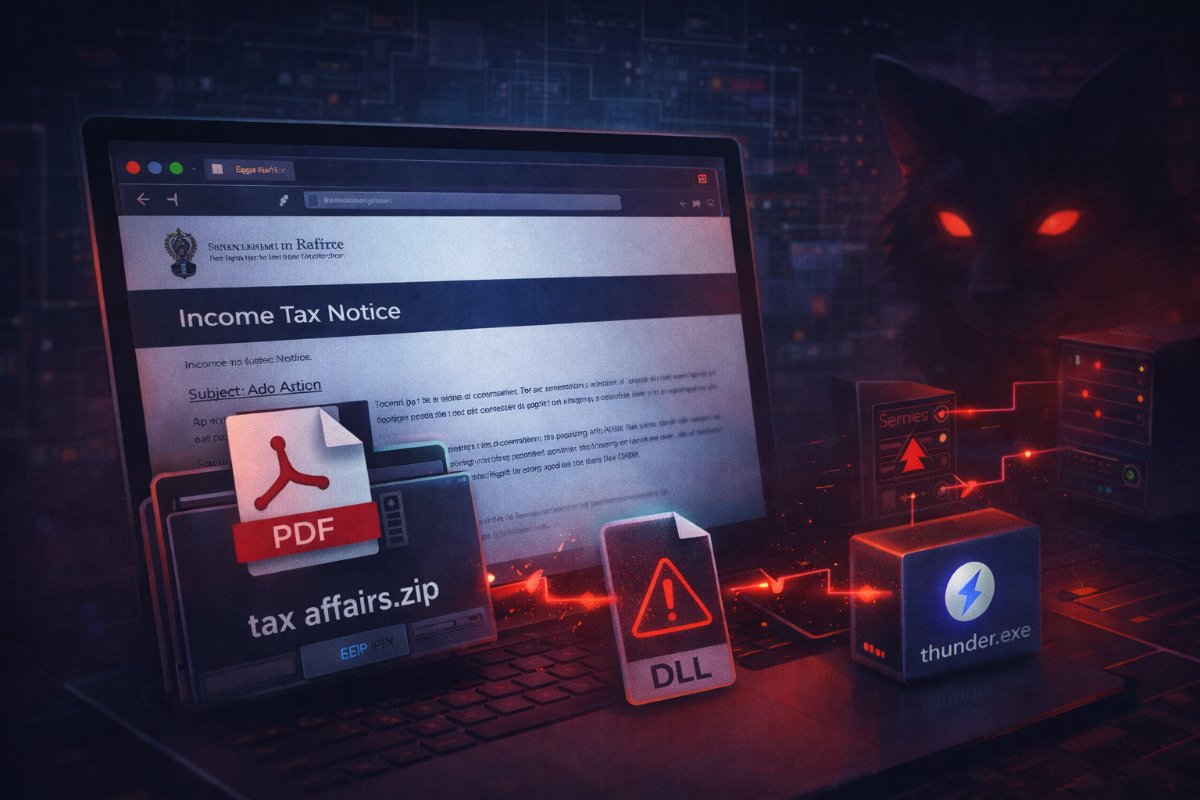
به گزارش کمیته رکن چهارم، ایمیلهای فیشینگ این کمپین حاوی فایل PDF جعلی منتسب به اداره مالیات هند هستند. پس از باز شدن فایل، کاربر به سایتی مشکوک هدایت شده و فایل فشردهای با نام tax affairs.zip دانلود میشود که درون آن، نصاب NSIS همراه با فایل مخربی قرار دارد که از برنامه قانونی thunder.exe سوءاستفاده کرده و با اجرای یک DLL مخرب، مسیر اجرای بدافزار را هموار میکند.
ValleyRAT پس از تزریق در فرآیندهای ویندوز، با سرور مهاجمان ارتباط گرفته و بسته به هدف، قابلیتهایی چون کیلاگر، سرقت رمز و دور زدن ابزارهای امنیتی را فعال میکند. ذخیره بخشی از آن در رجیستری، باعث ماندگاری حتی پس از راهاندازی مجدد سیستم میشود.
شرکت NCC Group زیرساختهای پنهانی این گروه را شناسایی کرده که برای ردیابی میزان کلیک و دانلود قربانیان استفاده میشود. همچنین وبسایتهای جعلی سیلور فاکس خود را بهجای نرمافزارهایی مانند Teams، Signal و Telegram جا زدهاند. گزارشهایی نیز از تلاش این گروه برای فریب تحلیلگران با جعل هویت روسی در برخی حملات منتشر شده است.
فعالیتهای اخیر نشان میدهد که Silver Fox با گسترش جغرافیای حملات و هدفگذاری دقیق، به یکی از تهدیدات بینالمللی جدی در فضای سایبری تبدیل شده است.


