
کمیته رکن چهارم – تیم Node.js بهروزرسانیهایی منتشر کرده که یک نقص بحرانی مرتبط با ماژول async_hooks را برطرف میکند؛ نقصی که تقریباً تمام برنامههای در حال اجرای Node.js را در معرض حمله انکار سرویس قرار میداد.
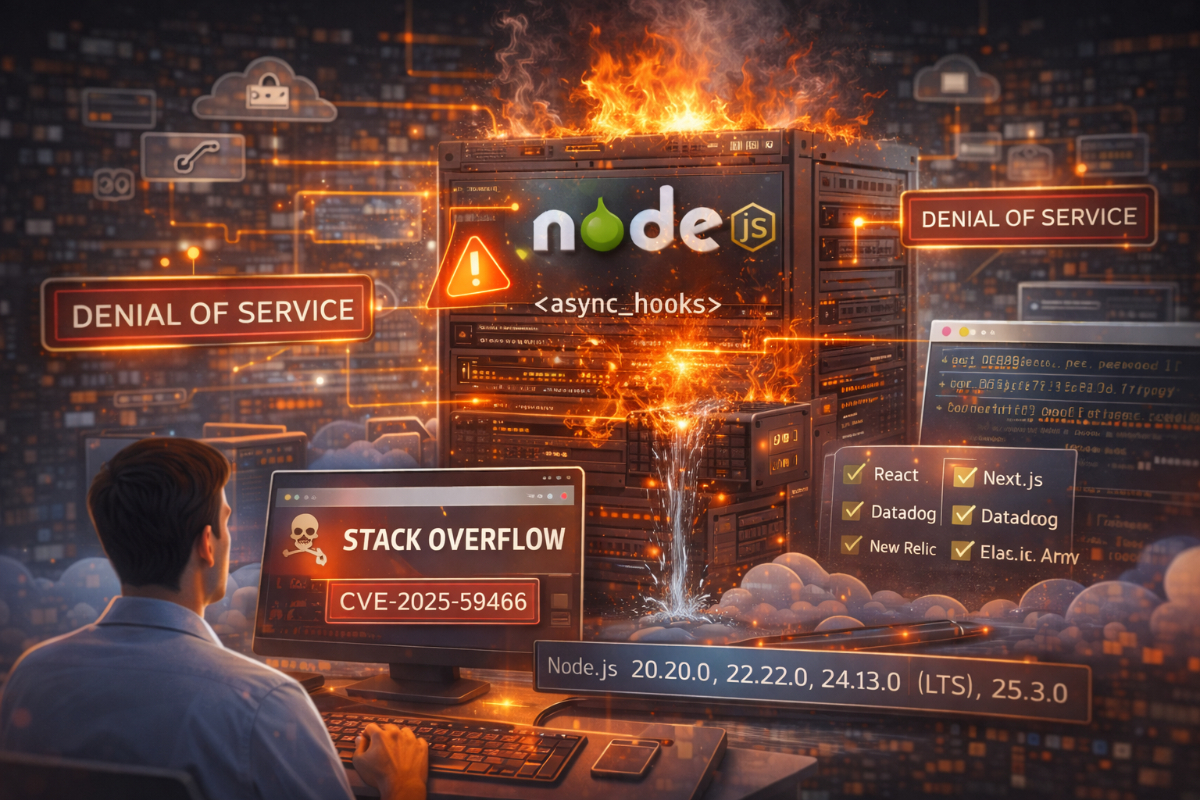
به گزارش کمیته رکن چهارم، یک آسیبپذیری با شناسه CVE-2025-59466 و امتیاز CVSS برابر با ۷٫۵ در Node.js رفع شده است که بهواسطه باگ در تعامل Node.js/V8 با async_hooks، هنگام پرشدن پشته (stack exhaustion) بهجای پرتاب استثنای قابل مدیریت، فرآیند با کد خروج ۷ متوقف میشد. این ضعف به مهاجم اجازه میداد با ورودیهای خاص و هدایت عمق بازگشت، سرویس را از کار بیندازد.
بهدلیل اتکای گسترده فریمورکها و ابزارهای نظارتی به AsyncLocalStorage (مبتنی بر async_hooks)، زنجیره بزرگی از اکوسیستم تحت تأثیر قرار داشت؛ از React Server Components و Next.js تا Datadog، New Relic، Dynatrace، Elastic APM و OpenTelemetry.
نسخههای وصلهشده عبارتاند از: Node.js 20.20.0، ۲۲٫۲۲٫۰، ۲۴٫۱۳٫۰ (نسخههای LTS) و ۲۵٫۳٫۰ (Current). تمامی شاخههای ۸٫x تا ۱۸٫x آسیبپذیر بوده و به پایان عمر پشتیبانی رسیدهاند. وصله جدید خطاهای سرریز پشته را شناسایی و بهجای برخورد مهلک، آنها را مجدداً به کد کاربر پرتاب میکند؛ هرچند تیم Node.js این تغییر را «اقدام کاهشدهنده» توصیف کرده است.
در همین انتشار، سه نقص دیگر نیز رفع شده است:
CVE-2025-55131 (نشت/خرابی داده) با احتمال دسترسی غیرمجاز به دادههای داخلی؛
CVE-2025-55130 (Symlink Traversal) با امکان خواندن فایلهای حساس؛
CVE-2025-59465 (Remote DoS) برای از کار انداختن سرویس با درخواستهای ساختگی.
توصیههای عملی:
ارتقا فوری به نسخههای وصلهشده؛
تقویت محدودسازی عمق بازگشت و اعتبارسنجی ورودیها؛
اتخاذ تدابیر افزوده برای مقابله با مصرف بیشازحد پشته در کتابخانهها و فریمورکها؛
غیرفعالسازی نسخههای قدیمی در محیطهای میزبانی.
جمعبندی: با توجه به گستره اثر async_hooks در اکوسیستم، بهروزرسانی سریع برای حفظ تداوم سرویس و پیشبینیپذیری مدیریت خطا در محیطهای تولید ضروری است.
منبع: The Hacker News


