پرش به محتوا
آخرین اخبار
نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن
اخبار

مدیریت مستمر مواجهه با تهدید (CTEM) چیست و چرا مهم است؟

بهمن ۷, ۱۴۰۴ نوشتهٔ hraicp3 بدون نظر

کمیته رکن چهارم – با پیچیده‌تر شدن حملات سایبری، تیم‌های امنیتی دیگر نمی‌توانند تهدیدها و آسیب‌پذیری‌ها را جداگانه بررسی کنند. پرسش اصلی امروز این نیست که «چه ضعفی داریم؟» بلکه این است که «کدام ضعف واقعاً می‌تواند به یک حمله واقعی تبدیل شود؟»

به گزارش کمیته رکن چهارم، مدیریت مستمر مواجهه با تهدید یا CTEM چارچوبی است که به سازمان‌ها کمک می‌کند تهدید، آسیب‌پذیری و سطح حمله را به‌صورت یکپارچه مدیریت کنند و فقط روی ریسک‌های واقعاً قابل سوءاستفاده تمرکز داشته باشند.

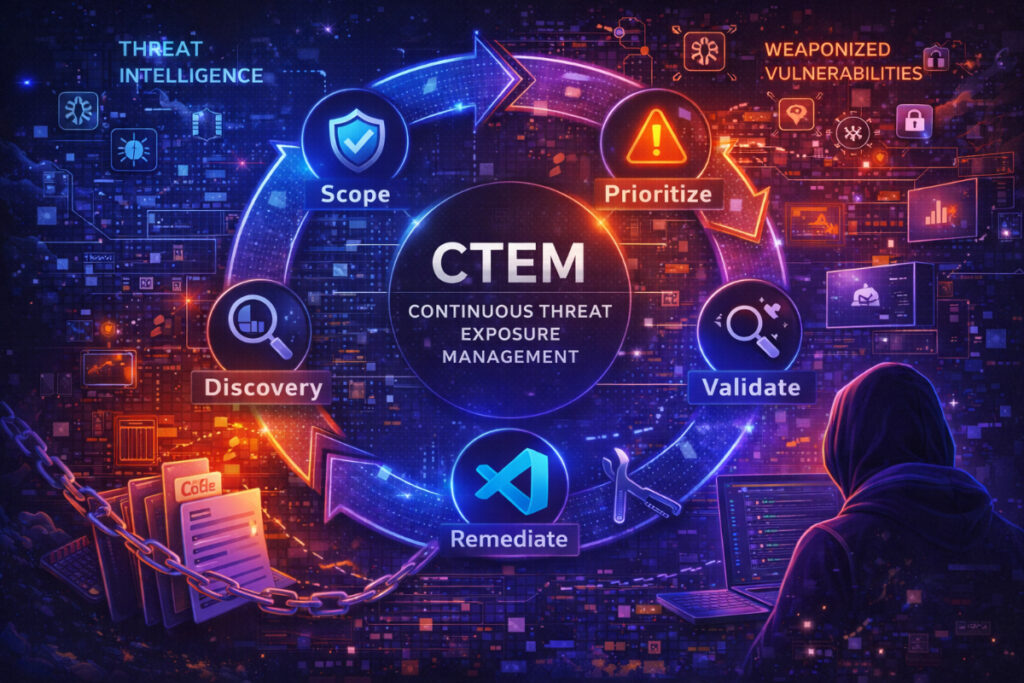
CTEM یک ابزار یا اسکن مقطعی نیست، بلکه یک چرخه دائمی است که شامل پنج مرحله می‌شود: تعیین دامنه دارایی‌ها و ریسک‌ها، کشف مواجهه‌ها، اولویت‌بندی موارد مهم، اعتبارسنجی از طریق شبیه‌سازی حمله و در نهایت اجرای اصلاحات.

مزیت اصلی CTEM این است که به‌جای غرق شدن در هزاران آسیب‌پذیری، توجه را به مواردی معطوف می‌کند که مهاجمان در دنیای واقعی از آن‌ها استفاده می‌کنند. در این مسیر، هوش تهدید نقش کلیدی دارد؛ چرا که نشان می‌دهد کدام ضعف‌ها در حال حاضر مسلح‌سازی شده‌اند و برای چه اهدافی به کار می‌روند.

کارشناسان تأکید می‌کنند CTEM زمانی مؤثر است که فقط به فناوری محدود نشود و افراد، فرایندها و آمادگی سازمان نیز اعتبارسنجی شوند. حتی بهترین ابزارهای امنیتی، بدون فرایند پاسخ مناسب، محافظت کاملی ایجاد نمی‌کنند.

در نهایت، CTEM یک رویکرد مدیریتی است نه یک شعار تبلیغاتی. موفقیت آن زمانی مشخص می‌شود که سازمان بتواند با شواهد واقعی به این سه سؤال پاسخ دهد:
چه چیزی می‌تواند به ما آسیب بزند؟ چگونه؟ و آیا واقعاً می‌توانیم جلوی آن را بگیریم؟

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.