
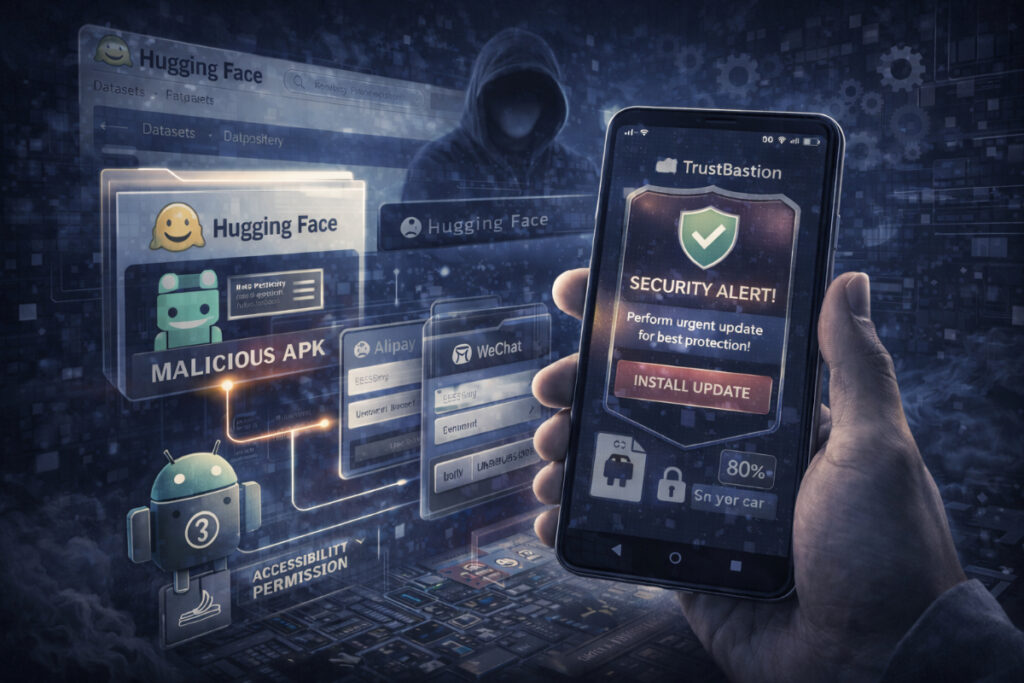
کمیته رکن چهارم – یک کارزار جدید بدافزاری اندروید شناسایی شده که در آن مهاجمان از پلتفرم معتبر Hugging Face بهعنوان مخزن توزیع هزاران نسخه مختلف یک بدافزار APK استفاده کردهاند؛ بدافزاری که با هدف سرقت اطلاعات ورود به سرویسهای مالی و پرداخت طراحی شده است.
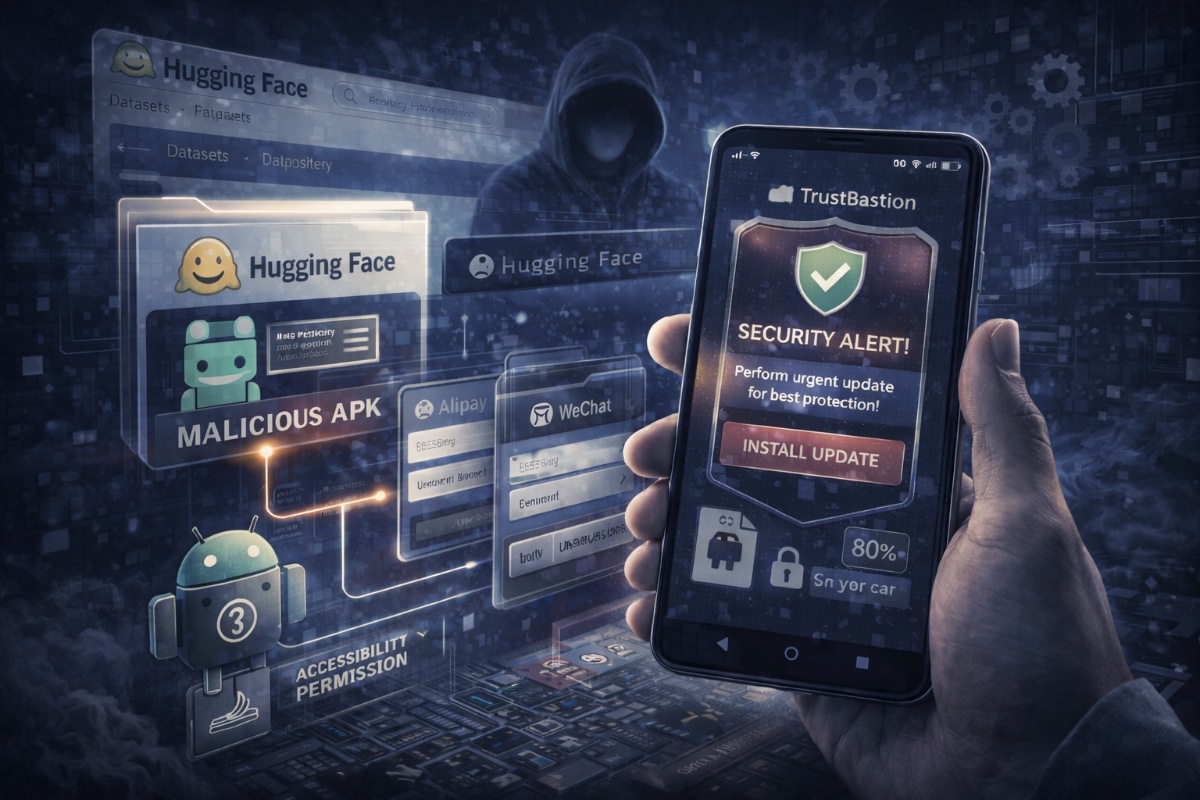
به گزارش کمیته رکن چهارم- پژوهشگران شرکت Bitdefender اعلام کردهاند این حمله با فریب کاربران برای نصب یک برنامه Dropper به نام TrustBastion آغاز میشود. این برنامه با تبلیغات ترسافزا، خود را بهعنوان ابزار امنیتی معرفی کرده و پس از نصب، کاربر را مجبور به دریافت یک «بهروزرسانی جعلی» شبیه اعلانهای رسمی Google Play میکند.
در مرحله بعد، Dropper کاربر را از طریق دامنهای واسط به یک مخزن Dataset در Hugging Face هدایت میکند و فایل APK مخرب مستقیماً از زیرساخت این پلتفرم دانلود میشود. به گفته Bitdefender، مهاجمان از تکنیک چندریختی (Polymorphism) استفاده کردهاند و هر ۱۵ دقیقه نسخه جدیدی از بدافزار تولید میشده؛ بهطوری که طی کمتر از یک ماه، بیش از ۶ هزار نسخه متفاوت در مخزن ثبت شده است.
Payload نهایی در عمل یک RAT اندرویدی است که با سوءاستفاده از مجوز Accessibility کنترل گستردهای روی دستگاه بهدست میآورد. این بدافزار میتواند صفحههای جعلی ورود مشابه Alipay و WeChat نمایش دهد، اسکرینشات بگیرد، حرکات لمسی انجام دهد و اطلاعات حساس کاربران از جمله نام کاربری، رمز عبور و حتی قفل صفحه را سرقت کند.
پس از گزارش Bitdefender، مخازن مخرب از Hugging Face حذف شدند، اما مهاجمان فعالیت خود را با نام جدیدی ادامه دادهاند؛ نشانهای از تداوم و انعطافپذیری این کارزار.
کارشناسان امنیتی تأکید میکنند کاربران اندروید باید از نصب فایلهای APK از منابع ناشناس خودداری کنند، به مجوزهای درخواستی برنامهها دقت داشته باشند و تنها از فروشگاههای رسمی برای نصب اپلیکیشن استفاده کنند. این حمله بار دیگر نشان میدهد حتی پلتفرمهای معتبر نیز میتوانند بهعنوان ابزار توزیع بدافزار مورد سوءاستفاده قرار گیرند.


