
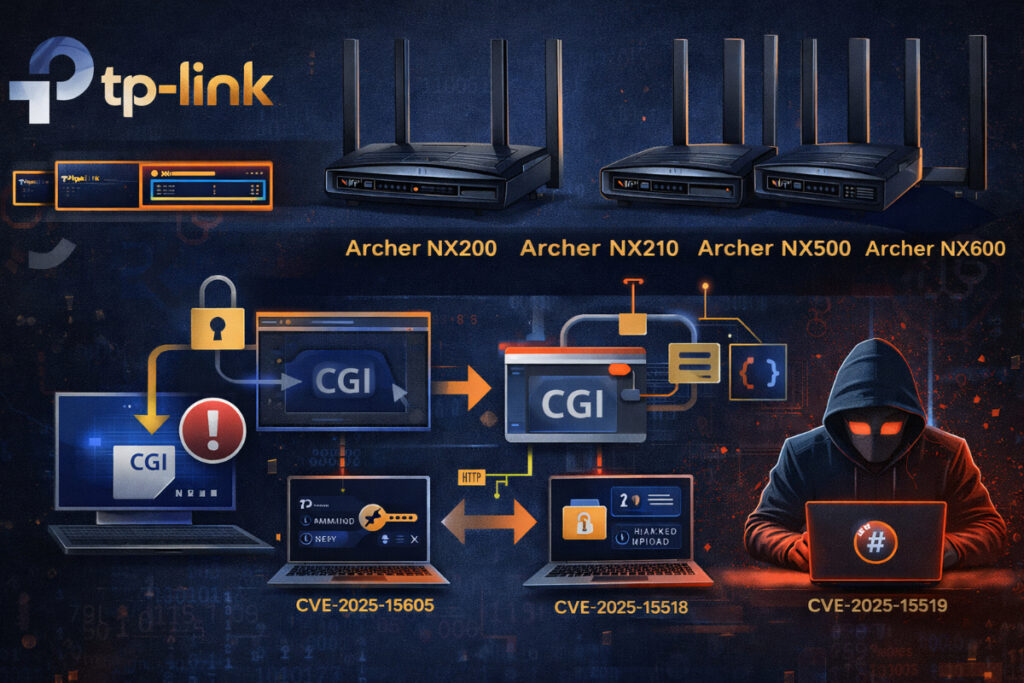
کمیته رکن چهارم – شرکت TP-Link چندین آسیبپذیری امنیتی را در سری روترهای Archer NX برطرف کرده که یکی از آنها امکان دسترسی کامل بدون احراز هویت را فراهم میکند.
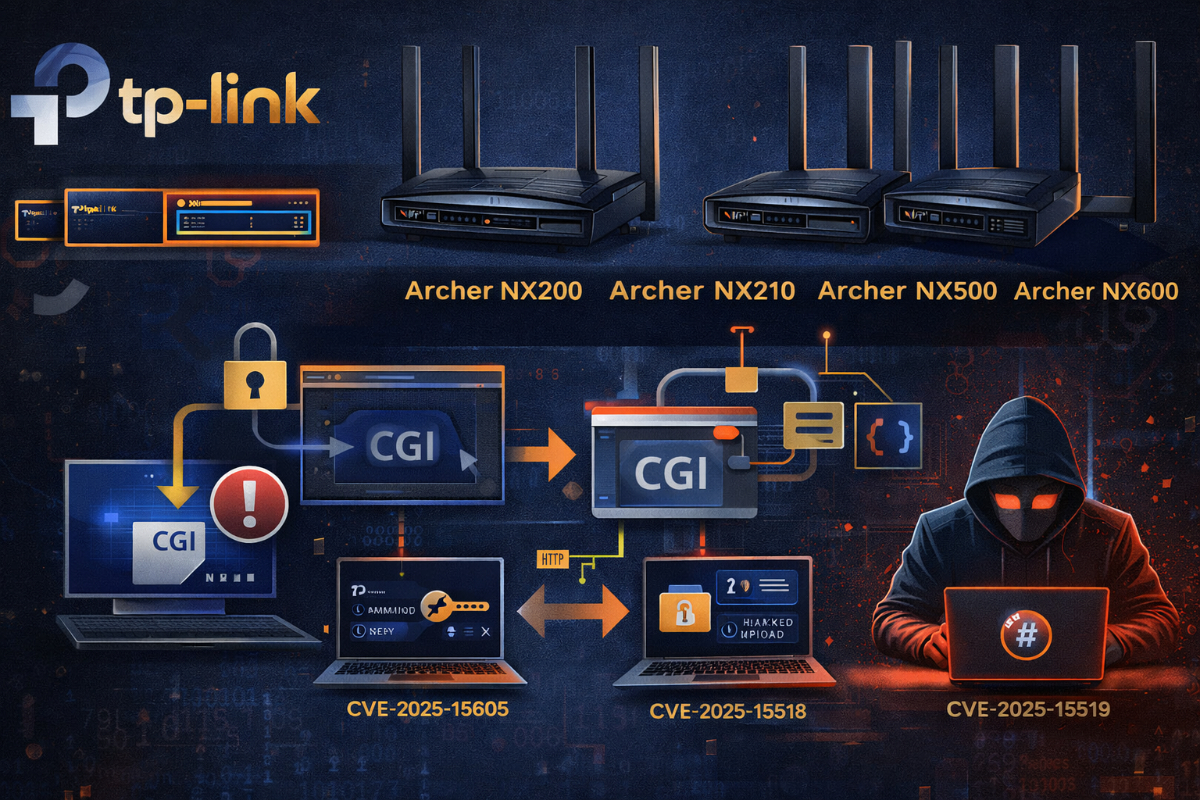
به گزارش کمیته رکن چهارم، این آسیبپذیری با شناسه CVE-2025-15517 مدلهای Archer NX200، Archer NX210، Archer NX500 و Archer NX600 را تحت تأثیر قرار میدهد. این نقص به دلیل عدم بررسی احراز هویت در برخی endpointهای CGI در سرور HTTP روتر ایجاد شده است.
در صورت سوءاستفاده از این ضعف، مهاجم میتواند بدون نیاز به دسترسی قبلی، عملیات مدیریتی انجام داده، firmware جدید روی دستگاه بارگذاری کرده و تنظیمات سیستم را تغییر دهد.
علاوه بر این، آسیبپذیری دیگری با شناسه CVE-2025-15605 نیز شناسایی شده که مربوط به استفاده از یک کلید رمزنگاری ثابت در سیستم است. این مشکل میتواند به مهاجمان اجازه دهد فایلهای پیکربندی را رمزگشایی، تغییر داده و مجدداً رمزگذاری کنند.
همچنین دو نقص دیگر با شناسههای CVE-2025-15518 و CVE-2025-15519 امکان اجرای دستورات دلخواه را برای کاربران دارای دسترسی مدیریتی فراهم میکنند.
شرکت TP-Link از کاربران خواسته است که در اسرع وقت firmware دستگاههای خود را بهروزرسانی کنند و هشدار داده در صورت بیتوجهی به این توصیهها، مسئولیتی در قبال پیامدهای امنیتی نخواهد داشت.
پیشزمینه
روترها بهعنوان یکی از نقاط ورودی اصلی شبکه، همواره هدف جذابی برای مهاجمان سایبری بودهاند. در سالهای اخیر، چندین آسیبپذیری در محصولات TP-Link گزارش شده که برخی از آنها در حملات واقعی نیز مورد سوءاستفاده قرار گرفتهاند. کارشناسان تأکید میکنند که ضعفهایی مانند نبود احراز هویت میتواند بهسادگی منجر به نفوذ کامل به شبکههای خانگی و سازمانی شود.
منبع: BleepingComputer


